CTF Web基础web9 是一个简单的登录页面,因为前面的关卡基本都是sql注入所以这关我根本就没考虑过使用sql注入,因为我不认为它总是考,所以我直接就尝试了爆破,但是失败了。然后我又尝试去其目录进行爆破,成功爆破出来了一个隐藏目录: 这一看就是源码文件,一去访问果然下载了一个文件,打开就是这题的源码: 直接参考文章https://blog.csdn.net/March97/article/details/81222922 吧
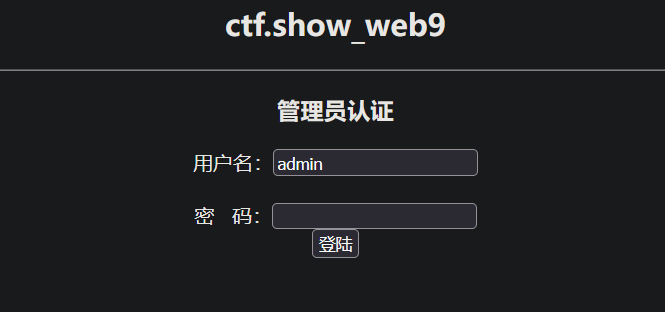 是一个简单的登录页面,因为前面的关卡基本都是sql注入所以这关我根本就没考虑过使用sql注入,因为我不认为它总是考,所以我直接就尝试了爆破,但是失败了。然后我又尝试去其目录进行爆破,成功爆破出来了一个隐藏目录:
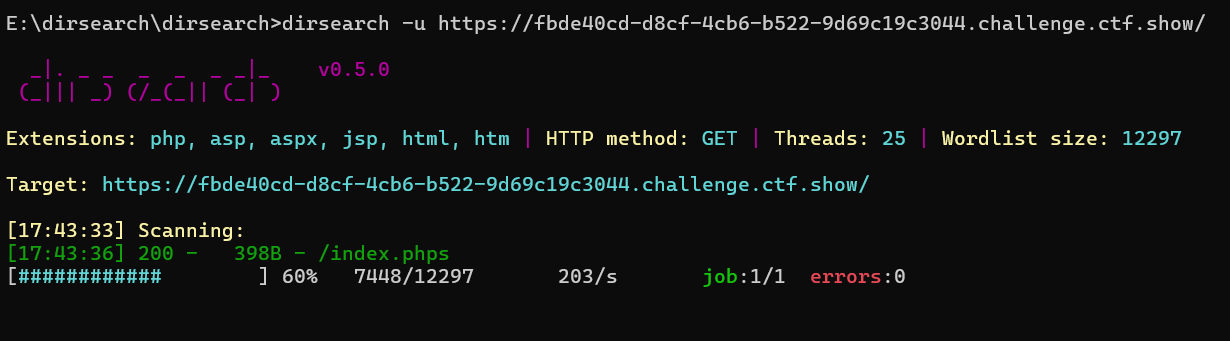 这一看就是源码文件,一去访问果然下载了一个文件,打开就是这题的源码:
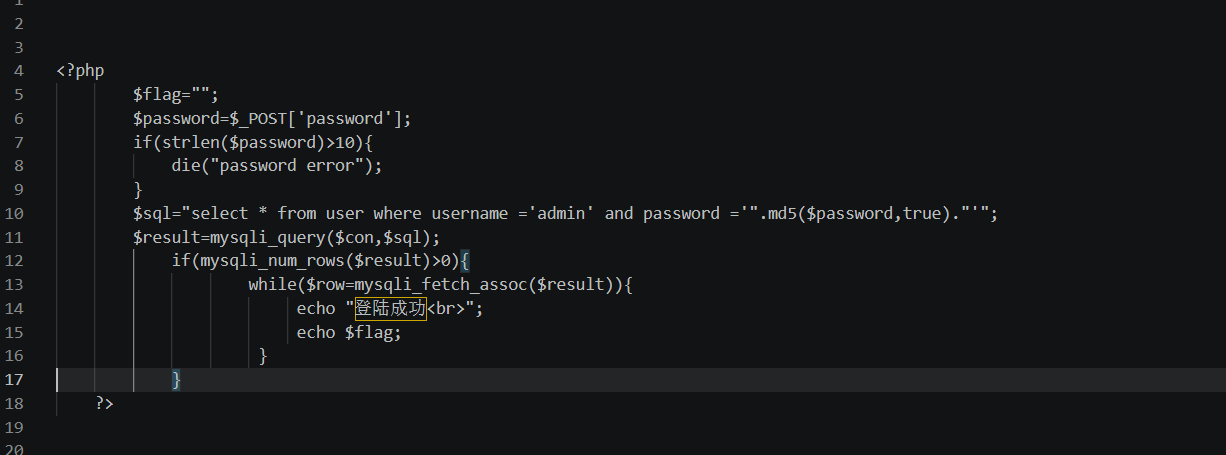 直接参考文章https://blog.csdn.net/March97/article/details/81222922 吧