ctfshow web354
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web354
- 难度:⭐
- 考点:SSRF(域名解析指向本地地址)
- 日期:2026-9-22
题目描述
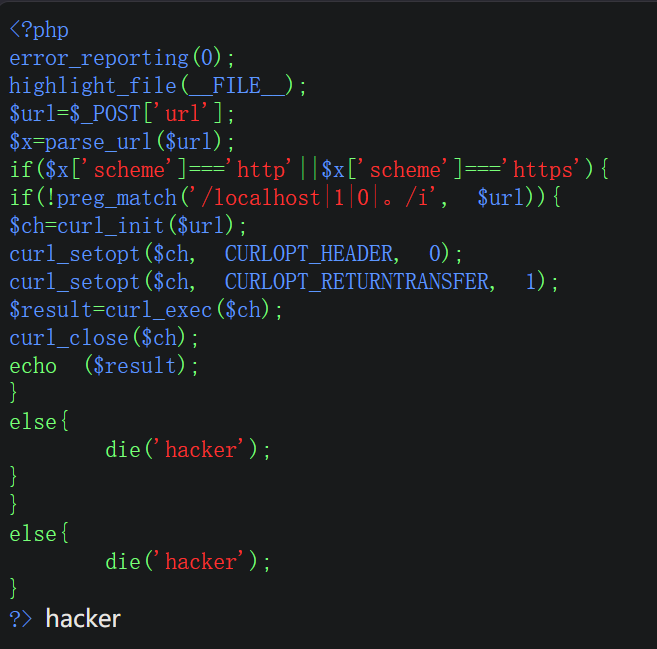 题目的正则过滤了localhost,1,0。且是POST提交表单。
解题思路
1.看到这个题目直接去想萧老师给的四个焚决一个一个去想能不能成功即可1.短网址绕过 2.进制转换 3.域名解析指向本地ip 4.3xx重定向绕过。在试的时候你会发现1和2绑定本地ip后都会出现1或者0的字符,因此是无法绕过的,只能往3和4去想,其实3和4都可以成功的,我这里先将3该怎么做(本人在用方法4的时候总是出错,一直再想原因) 2.你可以自己去买个域名,让其a记录指向的是127.0.0.1,这样让对方去访问http://你的域名/flag.php就正好不会出现正则的字符;当然,如果你不想花钱的话,这里也是有几个自带的域名是指向本地127.0.0.1的:http://localtest.me/
[http://lvh.me/(Laravel开发常用,指向127.0.0.1)]
Payload / 关键操作
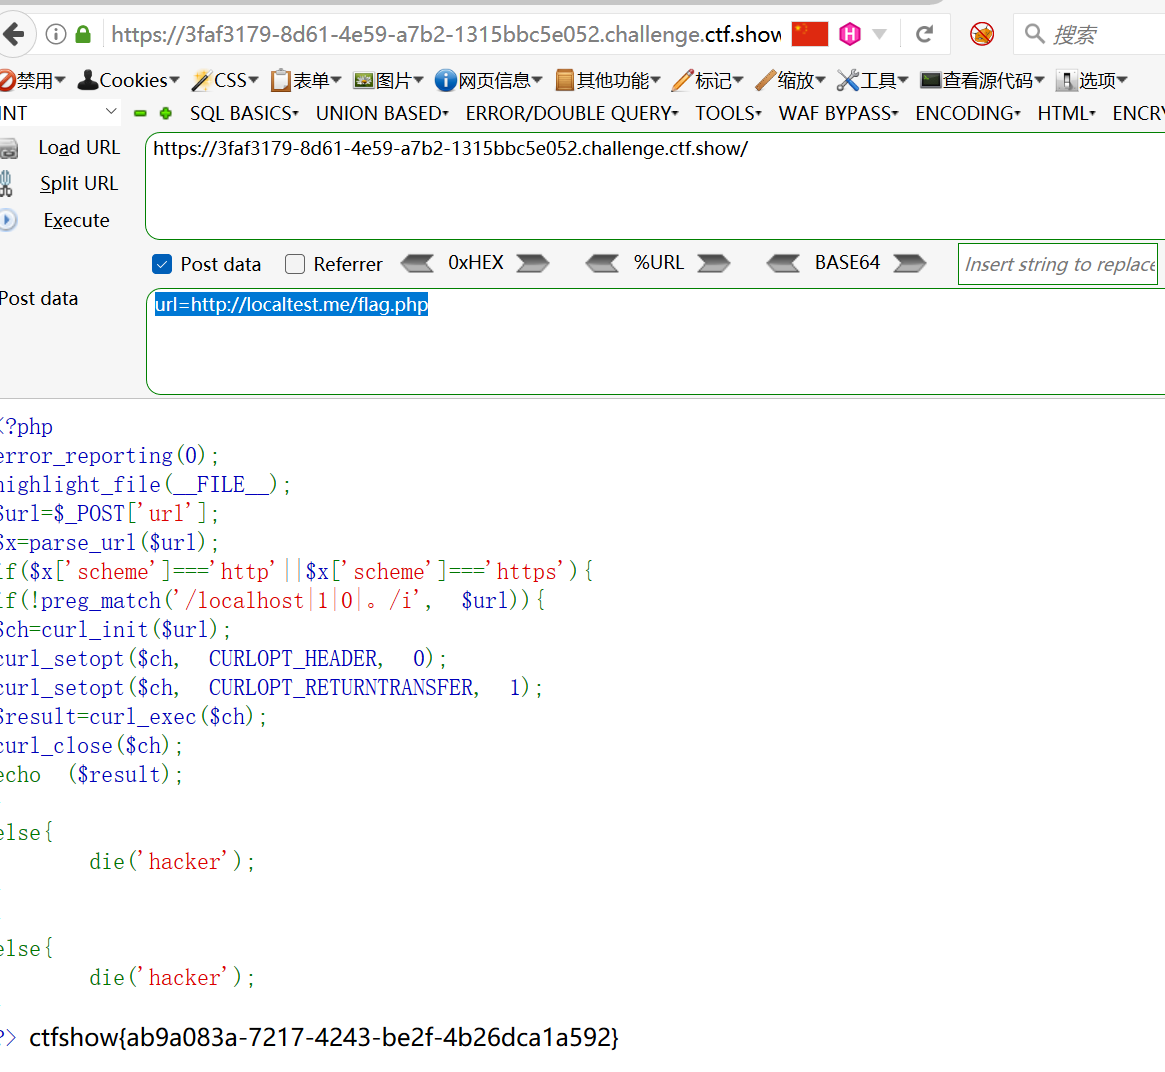
1.url=http://localtest.me/flag.php
复现截图
2.
对应课程章节
SSRF服务端请求伪造
踩坑记录 / 复盘
为什么3xx重定向无法成功: PHP CLI 没装 curl 扩展(脚本没跑成),但命令行演示更清楚,直接把结论摆出来了:
复制
$ curl http://127.0.0.1/ctfboqi/flag.php          ← 默认
  最终状态码=302   跳转次数=0   下载字节=12

$ curl -L http://127.0.0.1/ctfboqi/flag.php       ← -L = 开启跟随
  最终状态码=200   跳转次数=1   下载字节=77   最终URL=http://127.0.0.1/flag.php
同一个 URL,只差一个 -L,行为天差地别。下面说为什么。
一、协议层面:3xx 只是一个"完整的响应",不是一个"自动动作"
HTTP 规定 302 的含义是"资源搬到那儿了",这是给客户端的一条建议(MAY),不是协议强制的机制。跟不跟,纯粹是客户端的策略选择。
从底层库的视角看,一次请求就是"我发一个 URL,你回一个响应",收到 302 也算任务完成了。
二、libcurl 的选择:默认不跟(CURLOPT_FOLLOWLOCATION 默认 0)
这是刻意的设计,理由很硬:
- 安全 —— 如果默认跟随,那"我校验过的 URL"就决定不了最终去向了:一个 open redirect 就能把你的请求带到任意地址。这正是 SSRF 白名单绕过的经典场景,也是真实漏洞里最常见的成因之一(
CURLOPT_FOLLOWLOCATION=1且没校验跳转目标 = SSRF 绕过)。底层库把控制权交给调用者。 - 可预测 / 透明 —— 调用方能拿到真实的 3xx 响应头,自己决定下一步。
- 不偷偷放大请求 —— 跟随会把 1 个请求变成 N 个(跳转链可能很长甚至成环),涉及限速、超时、DNS 重解析。
- 兼容性 —— 这个选项是后来加的,改默认值会破坏已有程序。
三、对比一下:别的客户端默认都是跟的
| 客户端 | 默认跟不跟 |
|---|---|
| 浏览器 | ✅ 跟(约 20 跳上限) |
PHP file_get_contents | ✅ 跟(follow_location=1,最多 20 跳) |
Python requests | ✅ 跟(allow_redirects=True) |
Go http.Client | ✅ 跟(默认 10 跳) |
Node fetch | ✅ 跟 |
| libcurl / curl 命令 / PHP curl 扩展 | ❌ 不跟 |
curl 在这里是"异类",但这是它作为底层工具的定位决定的。顺带一提,这也是为什么同样一段"跟随跳转"的逻辑,用 file_get_contents 写就是另一个安全故事。
四、为什么你看到的是"什么都没发生"而不是报错
三个因素叠加,把 302 这件事完全藏起来了:
| 因素 | 后果 |
|---|---|
CURLOPT_HEADER = 0 | 响应头不进 $result —— 而 302 的关键信息 Location 就在头里,被丢掉了 |
PHP 的 header("Location:...") 只发头不发 body | $result 是空字符串 |
echo($result) | 输出空 → 页面看着毫无变化 |
所以你既看不到 302,也看不到 Location,也看不到任何提示 —— 就是一片空白。
建议你现在做个实验(你 ctfboqi 下的 flag.php 已经有 echo "REDIRECT_HIT" 了):提交 url=http://www.guitarhero.wang/ctfboqi/flag.php,页面应该会显示 REDIRECT_HIT。这就等于亲眼看到"请求到了、302 收到了、但没往下走" —— 这 12 个字节正是 $result 的全部内容。
五、如果要在代码里开,正确写法
php
复制
curl_setopt($ch, CURLOPT_FOLLOWLOCATION, 1);   // 开启跟随
curl_setopt($ch, CURLOPT_MAXREDIRS, 3);        // 默认 30,防跳转链/环
而且开了也不是"随便跳":还有 CURLOPT_MAXREDIRS(默认 30 跳上限)和 CURLOPT_REDIR_PROTOCOLS(默认禁止跳到 file:// 之类协议)两道限制。
六、回到你这道题
结论:不要想办法"让它跟",而是想办法"一次请求就直接打到 127.0.0.1"。
因为过滤只禁了 localhost 和数字 0、1(这点已经被日志证实 —— 题目的请求确实打到你服务器了),所以:
复制
url=http://lvh.me/flag.php          # lvh.me → 127.0.0.1(我实测)
url=http://localtest.me/flag.php    # localtest.me → ::1(我实测)
这两个域名里一个 0 和 1 都没有,能过正则,而且解析到本机 → 一次请求直达,绕过了整整一圈重定向的麻烦。
防守视角顺带记一句:要防 SSRF 又想跟随跳转,就必须对每一跳重新做白名单校验 —— 很多防护失效就是因为只校验了第一跳。像这道题一样干脆不跟随,反而是最省心的写法。