ctfshow web19
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web19
- 难度:⭐
- 考点:信息收集(加密逻辑泄露)
- 日期:2026-9-6
题目描述
解题思路
前端验证, 这里用的是AES加密,参数全在js代码 中,
mode模式: CBC padding填充方式: ZeroPadding
密文输出编码: 十六进制hex 偏移量iv: ilove36dverymuch 密钥:0000000372619038
密文为: a599ac85a73384ee3219fa684296eaa62667238d608efa81837030bd1ce1bf04
于是 可得到明文为: i_want_a_36d_girl
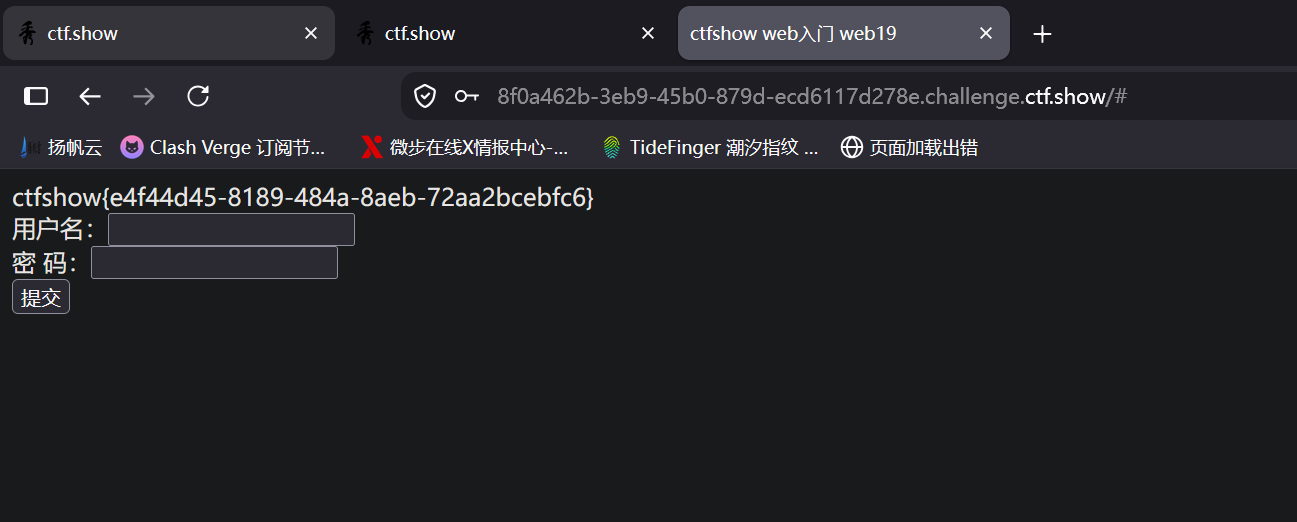
接着 用户名admin密码为i_want_a_36d_girl进行登录 ,登录成功后得到flag!
Payload / 关键操作
打开F12找到对方的加密逻辑
复现截图
对应课程章节
信息收集
踩坑记录 / 复盘
无