ctfshow web10
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web10
- 难度:⭐
- 考点:信息收集(cookie泄露)
- 日期:2026-9-3
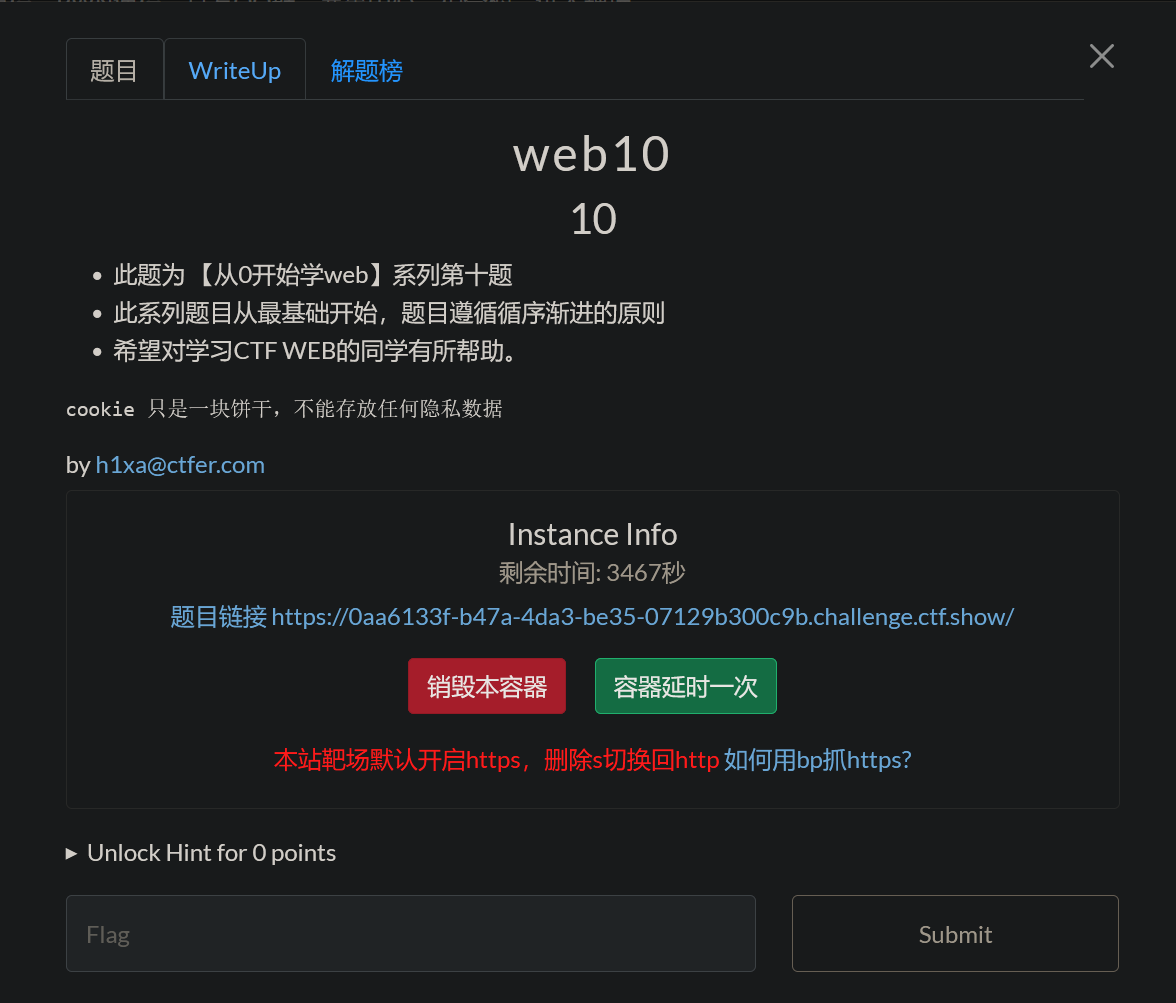
题目描述
解题思路
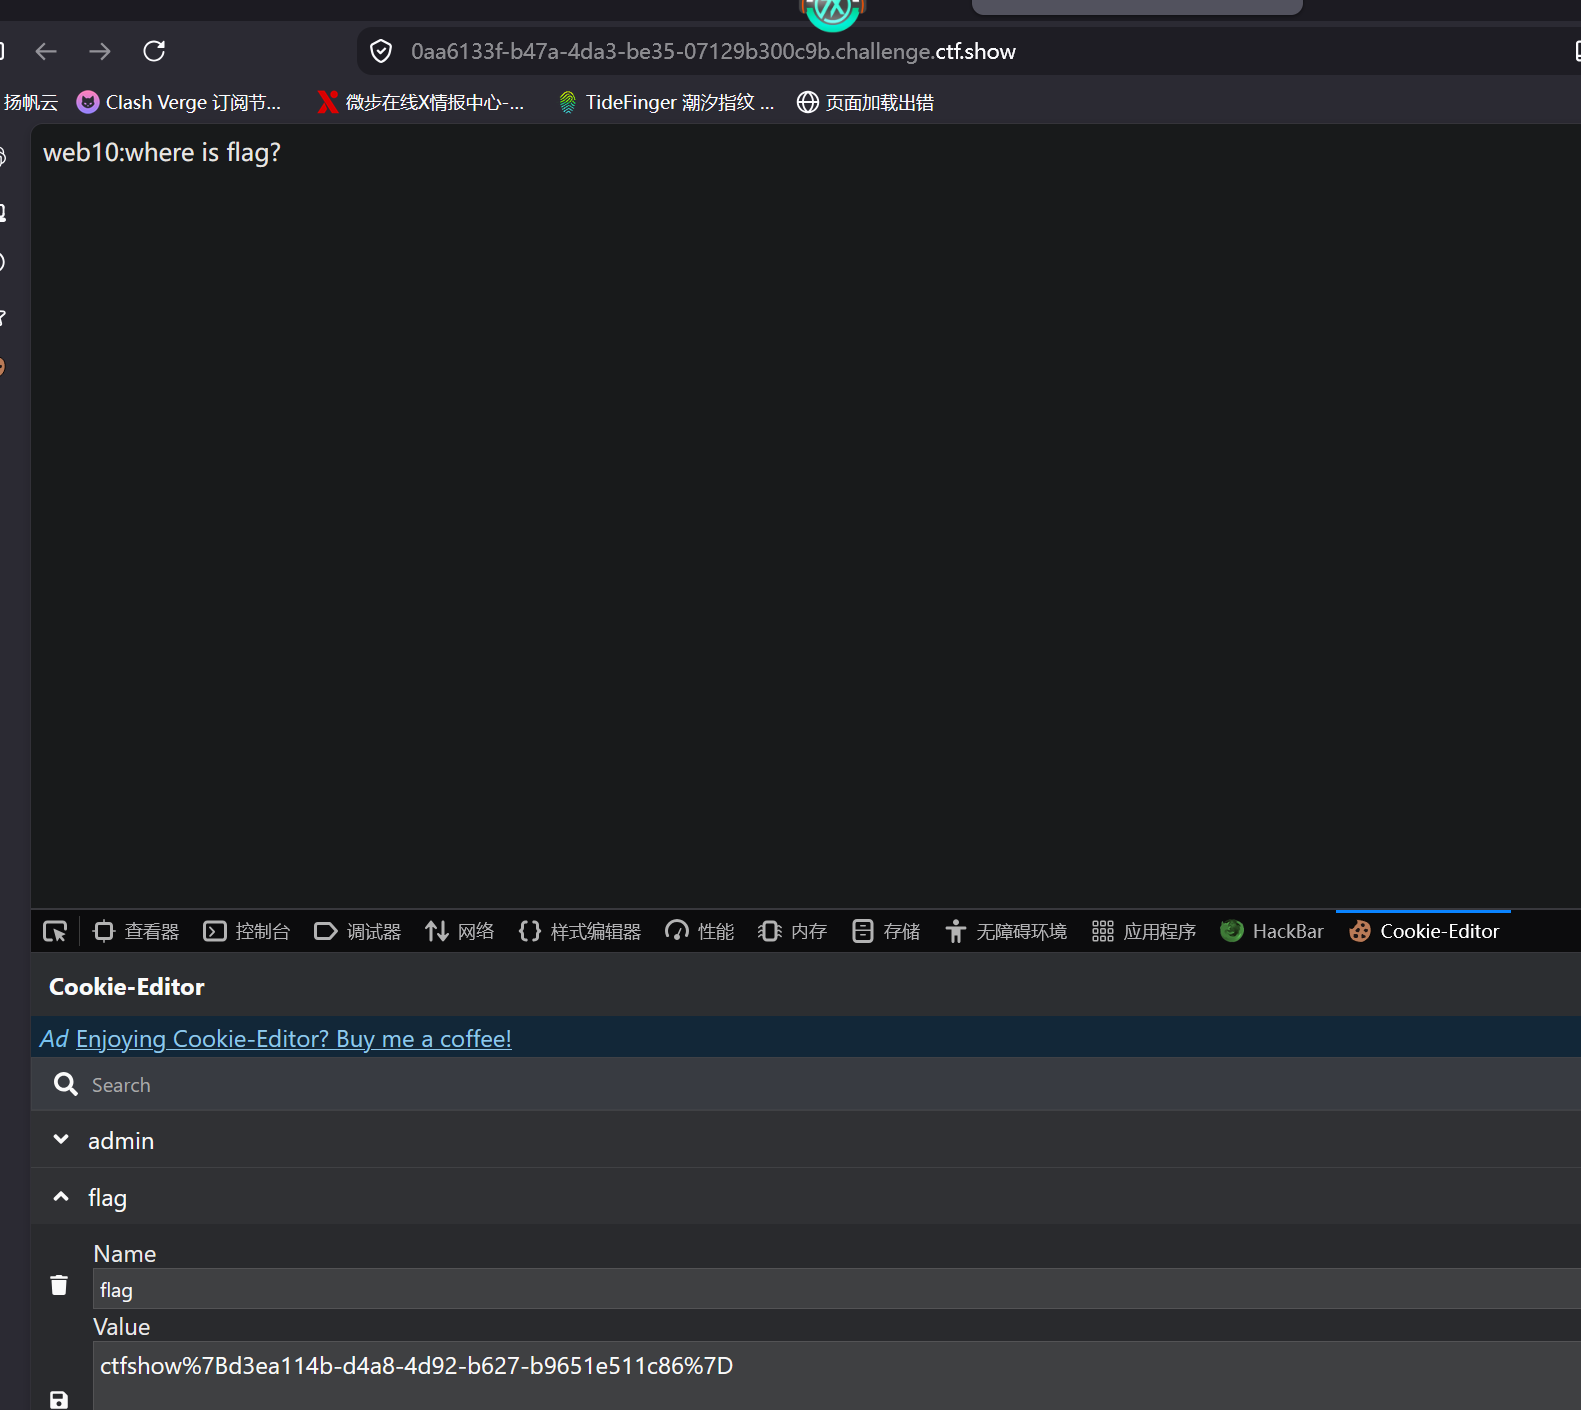
根据题意想到去查看自己的cookie
Payload / 关键操作
进入靶场后打开F12
复现截图
对应课程章节
信息收集
踩坑记录 / 复盘
本题目是让答题者了解到cookie,cookie一般用于在身份认证的过程中保存一些信息,用于服务器来验证身份,在测试中可以尝试注入等方式。可以使用burp/F12中的网络来查看